Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 3 artykuły z tagiem ScreenConnect
2026-09-27
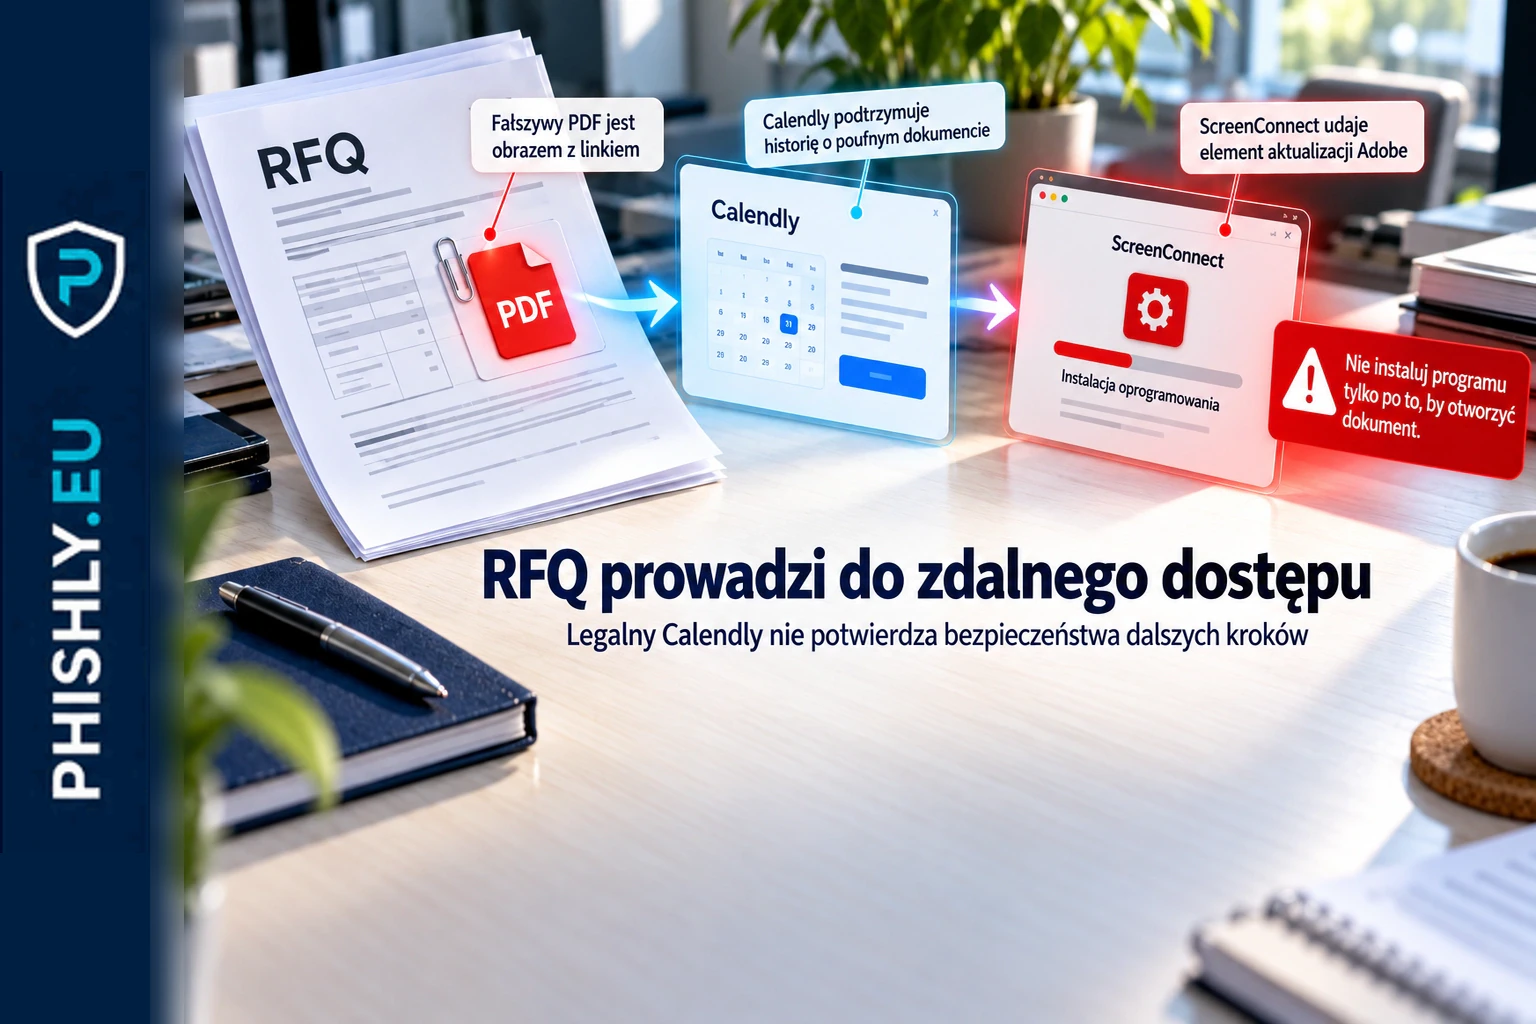
Calendly i fałszywy RFQ prowadzą do instalacji ScreenConnect
NJCCIC ostrzega przed kampanią, w której fałszywy RFQ kieruje przez prawdziwy Calendly do pobrania ScreenConnect pod pretekstem aktualizacji Adobe.
Czytaj
2026-05-20
Fałszywy Word Online i RMM
Fałszywy Word Online może prowadzić do instalacji RMM i zdalnego dostępu. Wyjaśniamy łańcuch ataku, reakcję SOC i awareness.
Czytaj2026-04-07
Phishing z użyciem legalnych narzędzi RMM daje napastnikom cichy dostęp
Sophos opisuje kampanię, w której phishing prowadził do instalacji legalnych narzędzi zdalnego dostępu, takich jak LogMeIn Resolve i ScreenConnect. To nie jest zwykły scenariusz wyłudzenia danych.
Czytaj