Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 3 artykuły z tagiem Chrome
2026-09-24
BlueMoon: spearphishing wykorzystywał luki Chrome i Windows
Proofpoint opisał BlueMoon: link spearphishingowy mógł uruchomić łańcuch podatności Chrome i Windows bez wpisywania hasła.
Czytaj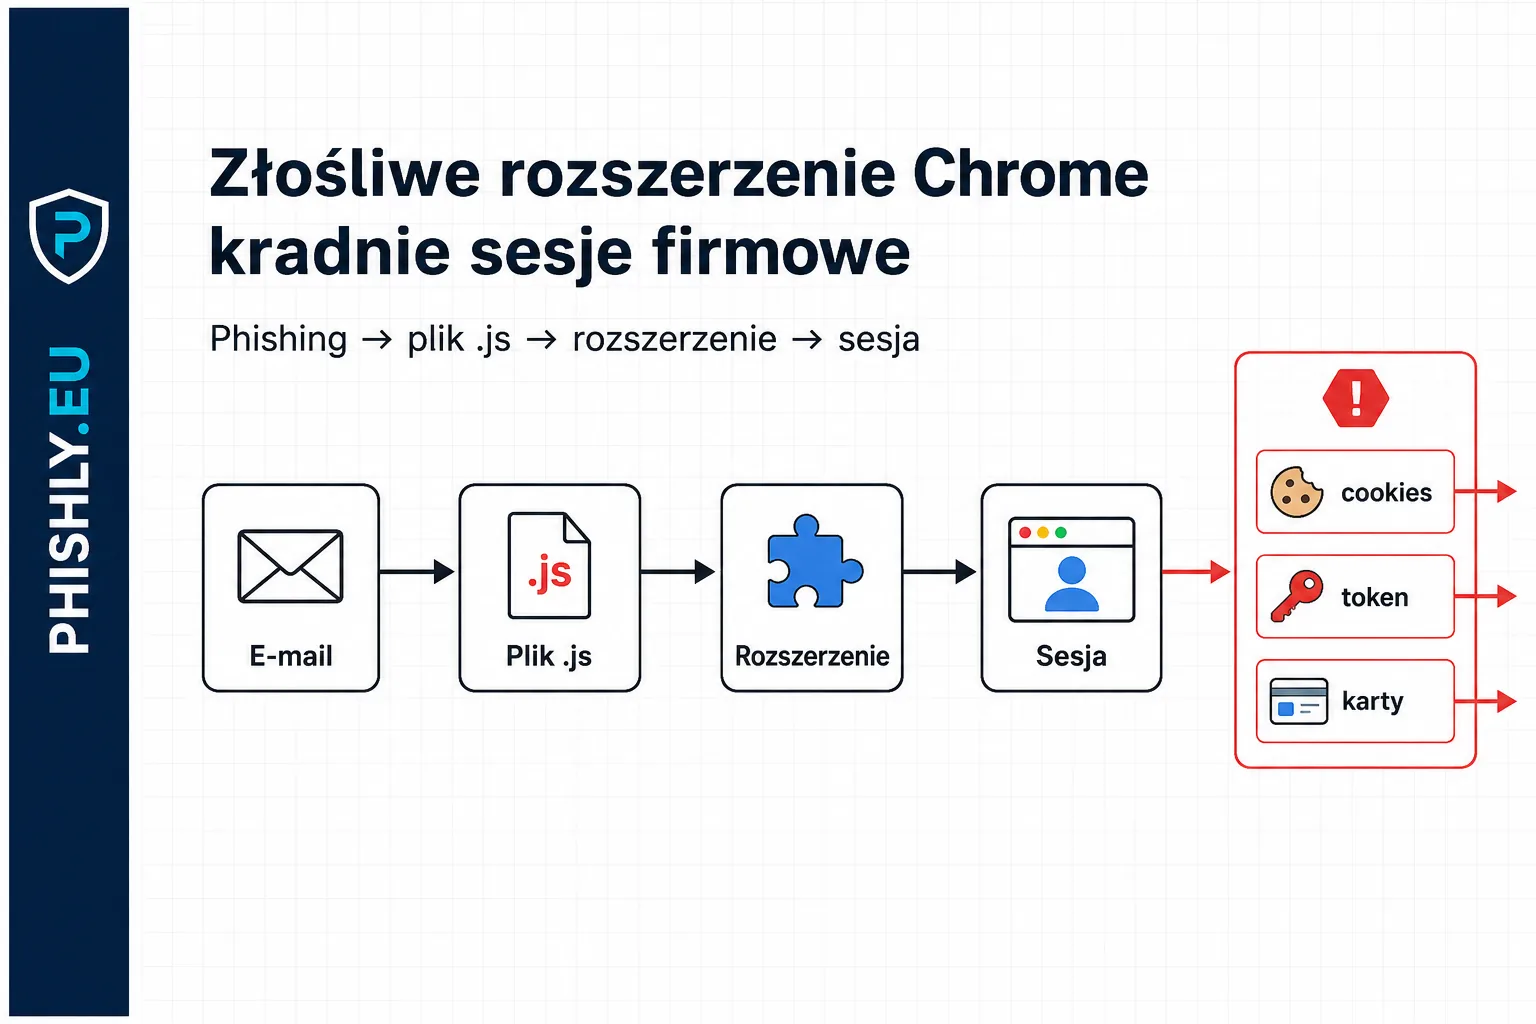
2026-06-29
Złośliwe rozszerzenie Chrome kradnie sesje firmowe
Phishing może zainstalować rozszerzenie Chrome kradnące cookies i sesje. Wyjaśniamy mechanizm, reakcję użytkownika oraz działania IT/SOC.
Czytaj
2026-05-12
Fałszywa wtyczka TronLink
Fałszywa wtyczka TronLink kradnie seed, klucze i dane portfela. Wyjaśniamy mechanizm, ryzyko dla firm i reakcję po instalacji.
Czytaj