131 fałszywych banków z jednego szablonu: phishing jako zmiana marki
Bolster powiązał około 131 domen bankowych z powtarzalnym zestawem stron phishingowych. Wyjaśniamy, dlaczego zmiana logo i kolorów może wystarczyć do uruchomienia kolejnej fałszywej marki.
TL;DR
4 września 2026 roku zespół Bolster AI opisał klaster około 131 domen bankowych i finansowych, które przedstawiały się jako różne instytucje, ale miały powtarzalne elementy techniczne i wizualne. Układ stron, interfejs logowania, formularze, typografia, animacje, położenie przycisków i sposób interakcji wyglądały jak kolejne wdrożenia tego samego zestawu stron.
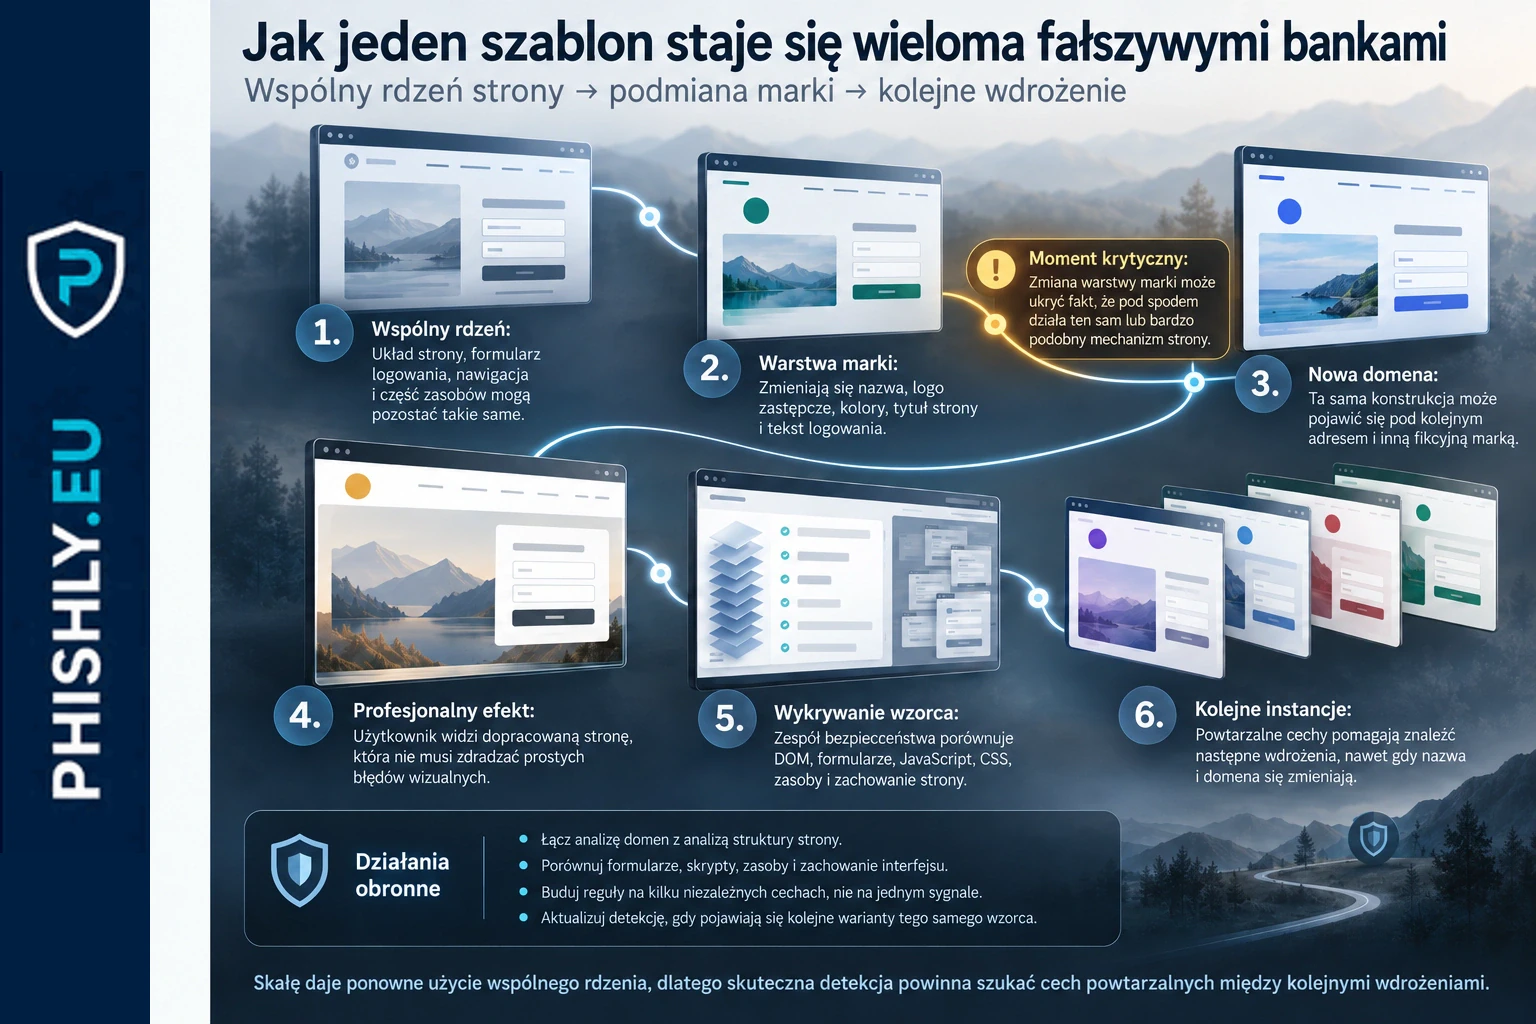
Najbardziej interesujący nie jest sam numer 131. Istotne jest to, że przy takim modelu uruchomienie kolejnej fałszywej marki może wymagać głównie podmiany nazwy, logo, domeny, tytułu strony, kolorów i tekstu logowania. Bolster określa taki model jako reusable phishing framework, czyli wspólną architekturę wielokrotnie używaną do tworzenia kolejnych stron phishingowych.
Dla użytkownika oznacza to, że profesjonalny wygląd i zgodność z identyfikacją wizualną banku są słabym dowodem autentyczności. Dla zespołów bezpieczeństwa oznacza to natomiast, że warto szukać nie tylko pojedynczej domeny, lecz także powtarzalnego wzorca strony.
Co Bolster znalazł w sierpniu 2026
Bolster AI to firma zajmująca się wykrywaniem phishingu i nadużyć marek w Internecie. W badaniu opublikowanym 4 września zespół opisał analizę przeprowadzoną w sierpniu 2026 roku.
Punktem wyjścia był adres e-mail znaleziony na jednej z podejrzanych stron. Kolejne powiązania doprowadziły badaczy do infrastruktury, w której znajdowały się setki domen. Z tego zbioru wyodrębniono około 131 domen o tematyce bankowej i finansowej.
Porównanie stron pokazało powtarzalne cechy:
- podobny układ sekcji i elementów na stronie;
- bardzo zbliżone interfejsy logowania;
- powtarzalną typografię i styl;
- podobne struktury formularzy;
- wspólne wzorce animacji;
- podobne położenie przycisków;
- powtarzającą się terminologię;
- podobny sposób prowadzenia użytkownika przez stronę.
Jednocześnie strony prezentowały różne nazwy instytucji, różne logo i inną kolorystykę. To właśnie połączenie wielu cech, a nie pojedynczy podobny element, doprowadziło Bolster do wniosku, że klaster wygląda jak kolejne wdrożenia wspólnego zestawu stron phishingowych.
Różne banki, ta sama konstrukcja strony
W klasycznym wyobrażeniu o podszywaniu się pod markę napastnik kopiuje konkretną stronę banku i tworzy jej fałszywą wersję. Badanie Bolster pokazuje model bardziej skalowalny.
Rdzeń strony może pozostać taki sam, a zmieniają się pola związane z marką. Według analizy operator może podmienić między innymi:
- nazwę banku;
- logo;
- domenę;
- tytuł strony;
- kolory;
- tekst przy formularzu logowania;
- określenia charakterystyczne dla danej instytucji.
W praktyce oznacza to, że kolejna fałszywa marka nie musi być budowana od zera. Może być następną konfiguracją tej samej konstrukcji.
To ważne także dla security awareness. Użytkownik, który nauczył się szukać wyłącznie błędów językowych, kiepskiego układu albo nieprofesjonalnej grafiki, może nie dostać żadnego z tych sygnałów ostrzegawczych. Ten sam dopracowany mechanizm można wielokrotnie opakować w nowe kolory i nazwę.
Dlaczego taka architektura obniża koszt kolejnej kampanii
Wspólne komponenty pozwalają ponownie używać raz przygotowanej pracy. Formularz logowania, walidacja pól, układ strony, nawigacja, skrypty i część zasobów nie muszą być tworzone dla każdej marki osobno.
Zmniejsza się więc koszt uruchomienia kolejnej strony. Nie oznacza to, że każda nowa domena powstaje automatycznie ani że badacze poznali pełny proces operatora. Wniosek jest prostszy: duża część pracy może być współdzielona między kolejnymi wdrożeniami.
Podobny kierunek widać w innych aktualnych badaniach. urlscan.io opisał w sierpniu osobną kampanię, w której jedna charakterystyczna zmienna JavaScript pomogła połączyć strony podszywające się pod różne marki finansowe. Z kolei analiza przytoczona przez Help Net Security pokazała setki fałszywych serwisów finansowych zawierających ślady tego samego taniego szablonu.
To odrębne przypadki i nie należy łączyć ich z klastrem Bolster na poziomie operatora. Razem pokazują jednak, że ponowne użycie kodu, układu i komponentów jest praktycznym sposobem skalowania oszustw finansowych.
960 domen nie oznacza jednego operatora
W badaniu pojawia się także liczba ponad 960 domen związanych z adresem IP 192.99.230.86. Ten fragment wymaga ostrożności.
W szerszym zbiorze Bolster znalazł nie tylko strony bankowe, ale także fałszywe serwisy związane z dokumentami publicznymi, odnowieniami znaków towarowych oraz tematyką kryptowalut i handlu. Sam fakt, że różne domeny korzystają z tego samego hostingu, nie dowodzi, że stoją za nimi ci sami ludzie.
Badacze wymieniają kilka możliwych wyjaśnień wspólnej infrastruktury: wielu klientów tego samego dostawcy, odsprzedawany hosting, przejęte serwery, infrastruktura tolerująca nadużycia albo kilka niezależnych kampanii działających obok siebie.
Dlatego silniejszy wniosek dotyczy węższego klastra bankowego. Tam korelacja nie opierała się wyłącznie na adresie IP, lecz również na powtarzalnej strukturze stron, formularzach, wyglądzie i zachowaniu interfejsu.
Co zmienia wykrywanie na poziomie wzorca
Jeżeli jeden zestaw stron obsługuje wiele marek, reakcja wyłącznie domena po domenie może być zbyt wąska. Zablokowanie jednego adresu usuwa jedną instancję, ale nie usuwa cech, które mogą pojawić się ponownie pod inną nazwą.
Bolster rekomenduje analizę na poziomie wzorca strony. Zespół bezpieczeństwa może porównywać między innymi:
- strukturę DOM, czyli układ elementów dokumentu HTML;
- logikę formularzy;
- wspólne pliki JavaScript i CSS;
- powtarzalne ścieżki do zasobów;
- identyczne fragmenty tekstu;
- podobieństwo układu i obrazów.
Takie sygnały nie powinny automatycznie przesądzać o atrybucji. Mogą jednak pomóc szybciej znaleźć kolejne wdrożenia tej samej konstrukcji i potraktować je jako jeden problem analityczny zamiast setki niezależnych zgłoszeń.
To inny model niż opisany w naszym artykule o ZeroTokens, gdzie kluczowym elementem było sterowanie przebiegiem sesji ofiary przez operatora. Różni się też od BlueKit, który pokazuje phishing oferowany jako rozbudowana usługa z panelem i obsługą wielu elementów kampanii. W przypadku Bolster najciekawsze jest ponowne użycie konstrukcji strony i szybka zmiana warstwy marki.
Co z tego wynika dla ochrony marki i zespołu bezpieczeństwa
Organizacja nie musi czekać, aż ktoś zgłosi dokładną kopię jej strony. Jeżeli obserwowany jest aktywny klaster, można budować reguły wyszukiwania na podstawie elementów mniej oczywistych niż sama nazwa domeny.
Przydatne może być łączenie kilku sygnałów:
- podobieństwa układu i formularzy;
- wspólnych fragmentów kodu lub ścieżek do zasobów;
- powtarzalnych elementów tekstowych;
- historii domen i infrastruktury;
- podobieństwa logo i innych elementów wizualnych;
- sposobu, w jaki strona prowadzi użytkownika do podania danych.
Jednocześnie warto zachować granicę między wykrywaniem a atrybucją. Dwie strony mogą używać tego samego publicznego szablonu bez wspólnego operatora. Właśnie dlatego Bolster podkreśla używanie wielu niezależnych wskaźników.
Dla organizacji prowadzącej testy phishingowe dla firm jest tu jeszcze jeden praktyczny wniosek: ćwiczenia nie powinny utrwalać przekonania, że fałszywa strona zawsze wygląda gorzej od prawdziwej. Dobrze przygotowany scenariusz może sprawdzać, czy użytkownik ocenia drogę wejścia na stronę, domenę i sens wykonywanej operacji, a nie wyłącznie warstwę wizualną.
Co powinien zauważyć użytkownik
Użytkownik zwykle nie ma dostępu do narzędzi do porównywania kodu setek stron. Jego punkt decyzyjny jest prostszy.
Jeżeli link do logowania przyszedł w nieoczekiwanej wiadomości, reklamie, komunikatorze albo na stronie pośredniej, profesjonalny wygląd serwisu nie powinien kończyć weryfikacji. Bezpieczniejszą reakcją jest samodzielne otwarcie oficjalnej aplikacji lub znanego adresu banku i sprawdzenie, czy ta sama operacja rzeczywiście tam czeka.
To rozszerza podstawową zasadę opisaną w poradniku co to jest phishing: napastnik nie musi stworzyć technicznie prymitywnej strony. Może wykorzystać dobrze przygotowany mechanizm wielokrotnie.
Jak przełożyć ten przypadek na security awareness
Scenariusze szkoleniowe mogą pokazywać dwa lub trzy warianty tej samej konstrukcji strony z różnymi markami. Celem nie jest nauczenie pracownika rozpoznawania konkretnego szablonu, bo ten może się zmienić. Chodzi o sprawdzenie, czy użytkownik podejmuje właściwą decyzję mimo wysokiej jakości warstwy wizualnej.
W ćwiczeniu warto mierzyć osobno:
- kliknięcie w nieoczekiwany link;
- próbę wpisania danych;
- przerwanie procesu przed podaniem danych;
- samodzielne przejście do oficjalnego kanału;
- zgłoszenie podejrzanej strony lub wiadomości.
Jeżeli organizacja używa metod odpornych na phishing i ogranicza możliwość zalogowania się na fałszywej domenie, ryzyko przejęcia danych uwierzytelniających może być mniejsze. Nadal pozostają jednak inne cele socjotechniki, dlatego znaczenie ma połączenie kontroli technicznych z decyzją użytkownika. Szerzej opisujemy to także w materiale o phishingu omijającym MFA i AiTM.
Wniosek
Badanie Bolster pokazuje phishing bankowy nie jako serię 131 całkowicie niezależnych stron, lecz jako klaster, w którym wiele elementów konstrukcji powtarza się między kolejnymi markami. To zmienia jednostkę analizy: zamiast pytać wyłącznie „czy ta domena jest złośliwa?”, warto także pytać „czy ta strona jest kolejnym wdrożeniem wzorca, który już znamy?”.
Dla użytkownika pozostaje prostsza zasada: znajome logo i profesjonalny formularz nie potwierdzają autentyczności. Gdy logowanie zaczyna się od nieoczekiwanego linku, warto przerwać proces i wrócić do oficjalnego kanału wybranego samodzielnie.
Najczęstsze pytania
Czy około 131 domen oznacza, że wszystkie należały do jednego operatora?
Bolster wskazuje silne podobieństwa techniczne i wizualne w klastrze bankowym, ale zachowuje ostrożność w atrybucji. Sam wspólny hosting nie wystarcza, aby przypisać wszystkie domeny jednemu podmiotowi, a szerszy zbiór ponad 960 domen obejmował także inne rodzaje oszustw.
Czym jest wspólny szablon phishingowy?
To powtarzalna architektura strony, w której większość układu, formularzy, stylów i zachowania pozostaje taka sama, a operator zmienia elementy związane z marką, takie jak nazwa, logo, kolory, tytuł strony i tekst logowania.
Czy dopracowana strona logowania potwierdza, że należy do prawdziwego banku?
Nie. Profesjonalny wygląd można powielić albo wygenerować wielokrotnie. O autentyczności nie powinny decydować same logo, kolory i układ strony, lecz między innymi sposób dotarcia do serwisu, domena i kontekst wykonywanej operacji.
Dlaczego blokowanie pojedynczych domen może nie wystarczyć?
Jeżeli ten sam zestaw stron można szybko uruchamiać pod kolejnymi nazwami i domenami, usunięcie jednej instancji nie usuwa wzorca, który służy do tworzenia następnych. Zespoły bezpieczeństwa mogą więc łączyć reakcję domenową z analizą struktury strony, formularzy, skryptów i zasobów.
Co powinien zrobić użytkownik, gdy strona banku wygląda znajomo, ale trafił na nią z nieoczekiwanego linku?
Najbezpieczniej przerwać proces i wejść do banku przez samodzielnie wybrany, znany kanał, na przykład oficjalną aplikację lub wcześniej zapisany adres. Sam wygląd strony nie powinien być podstawą decyzji o wpisaniu danych logowania.
Źródła
- Bolster AI - Template Terror: Tracking a Single Phishing Kit’s Trail Across the Banking Sector — Główne źródło. Analiza z 4 września 2026 opisuje około 131 domen bankowych i finansowych o powtarzalnych cechach stron, szerszy zbiór ponad 960 domen związanych z jednym z adresów IP oraz metodę oddzielającą korelację infrastrukturalną od atrybucji.
- urlscan.io - Shared Phishing Framework: Impersonating Prove and Multiple Financial Brands — Niezależny przykład z sierpnia 2026 pokazujący, że wspólne cechy kodu i zachowania strony mogą łączyć phishing wymierzony w różne marki finansowe. To kontekst, a nie źródło faktów o klastrze Bolster.
- Help Net Security - A $25 template helped scammers build hundreds of phantom bank domains — Kontekst dotyczący osobnego badania nad setkami fałszywych stron finansowych z powtarzalnymi elementami taniego szablonu. Nie jest dowodem na wspólnego operatora z klastrem Bolster.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.