Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 5 artykułów z tagiem infostealer
2026-09-27
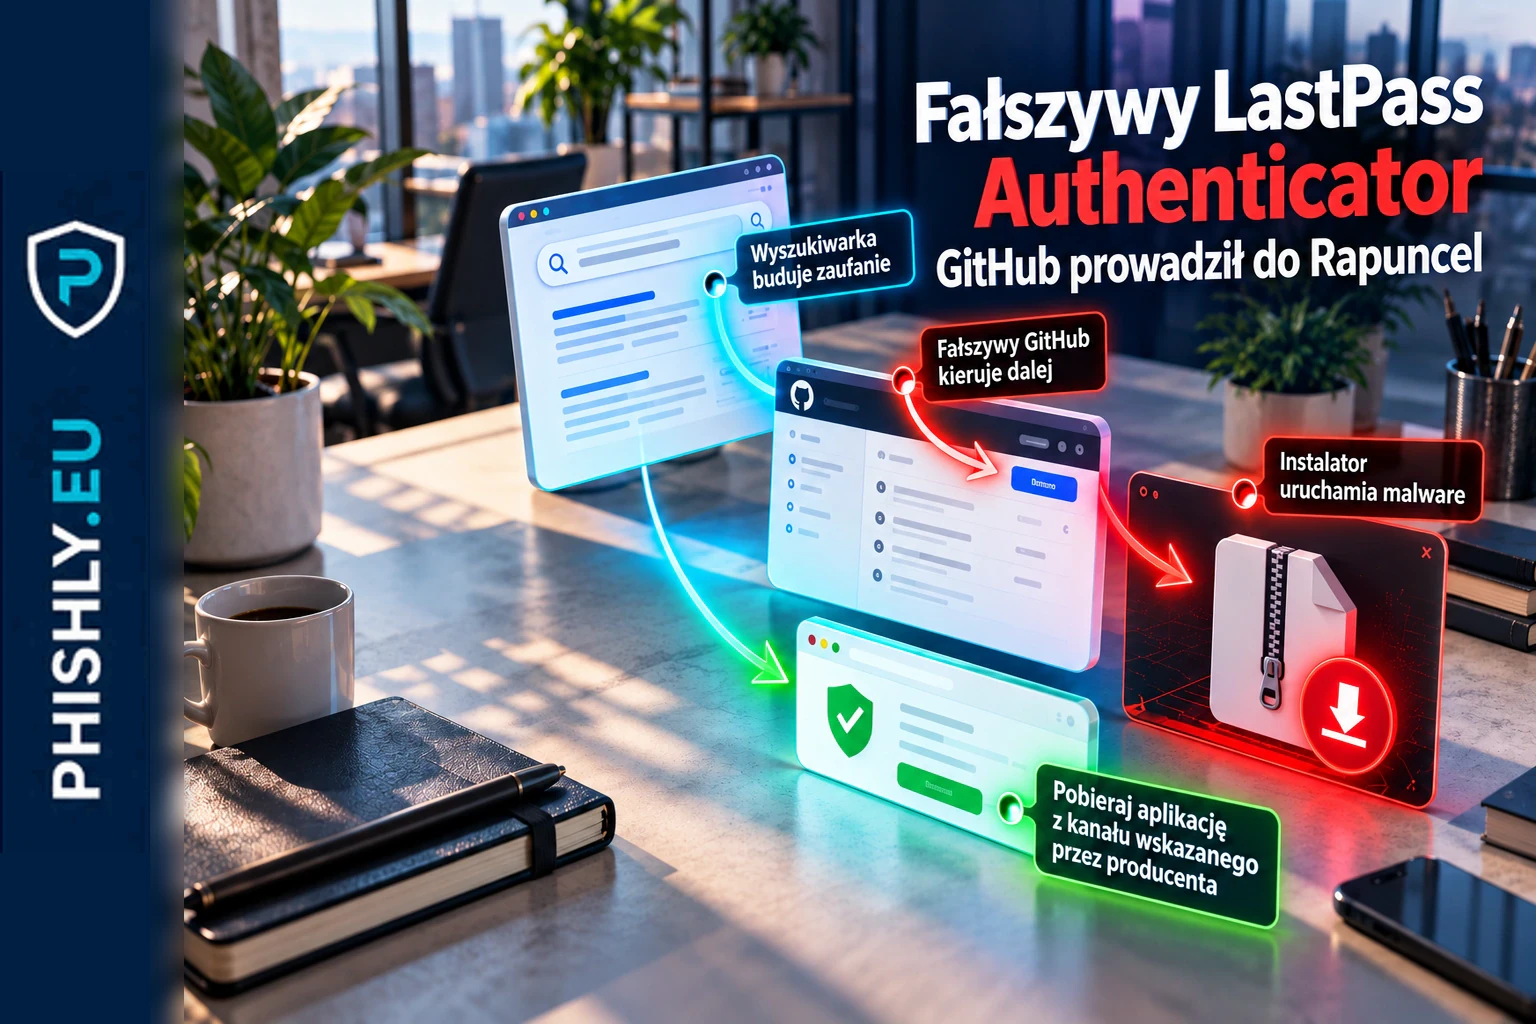
Fałszywy LastPass Authenticator na GitHubie instalował Rapuncel
Fałszywy LastPass Authenticator z GitHuba prowadził do Rapuncel i sterownika wyłączającego procesy AV/EDR. Zobacz mechanizm i reakcję po uruchomieniu.
Czytaj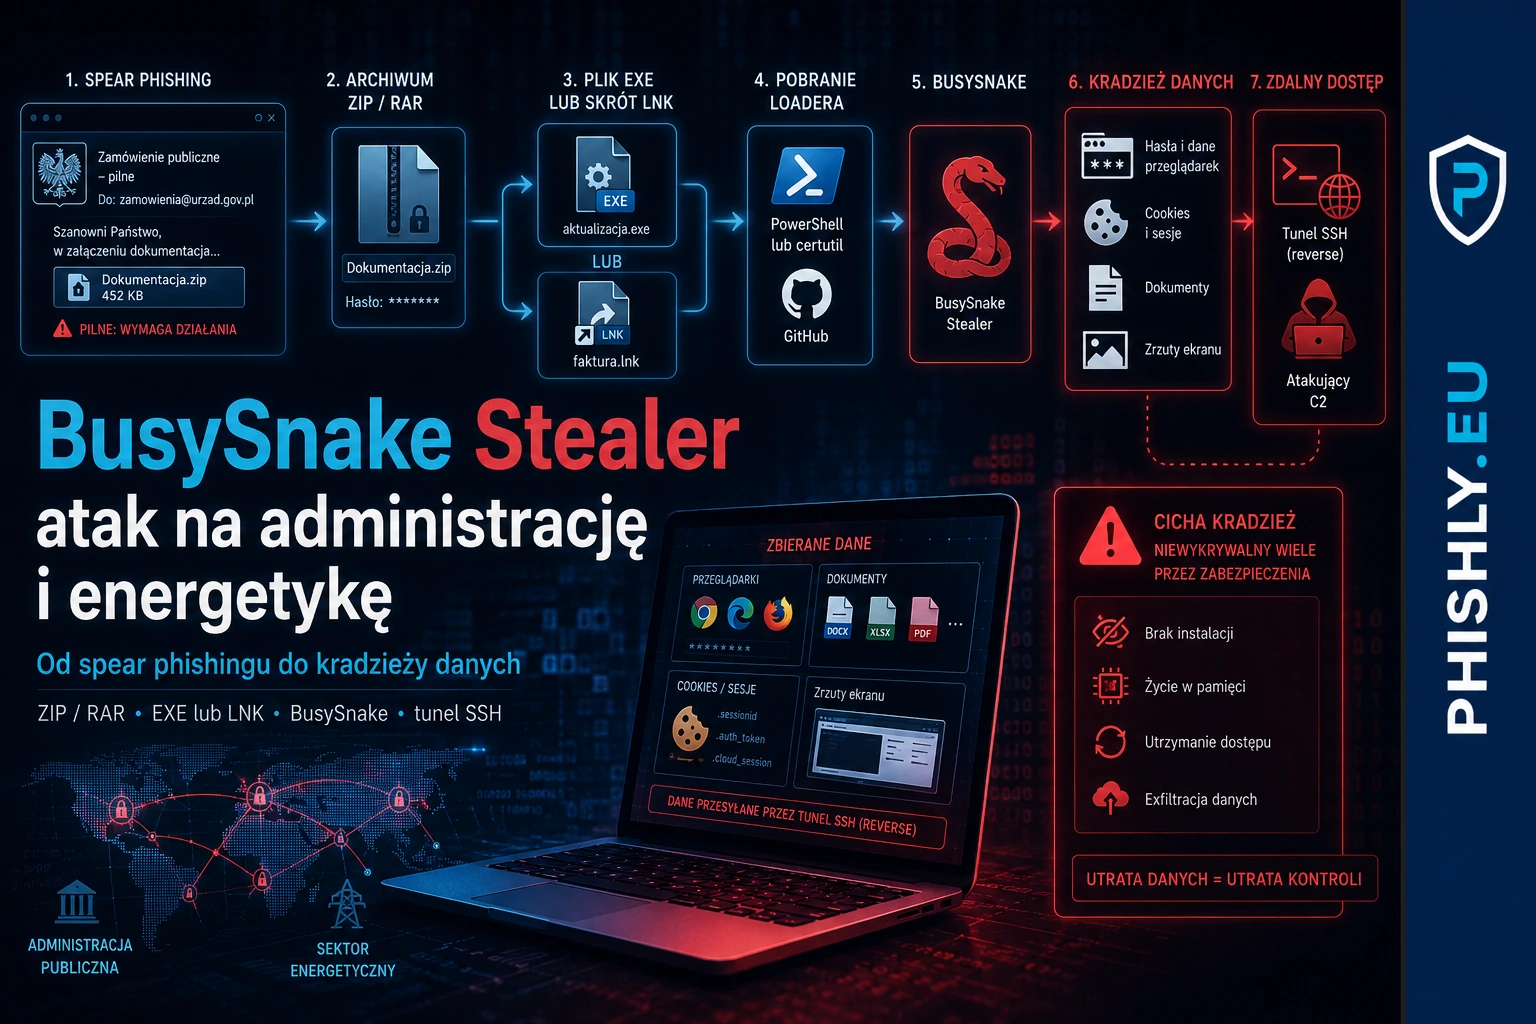
2026-07-11
BusySnake Stealer: atak na administrację i energetykę
Armored Likho używa spear phishingu, plików EXE i LNK oraz BusySnake Stealer do kradzieży haseł, sesji i dokumentów. Jak powinna reagować firma.
Czytaj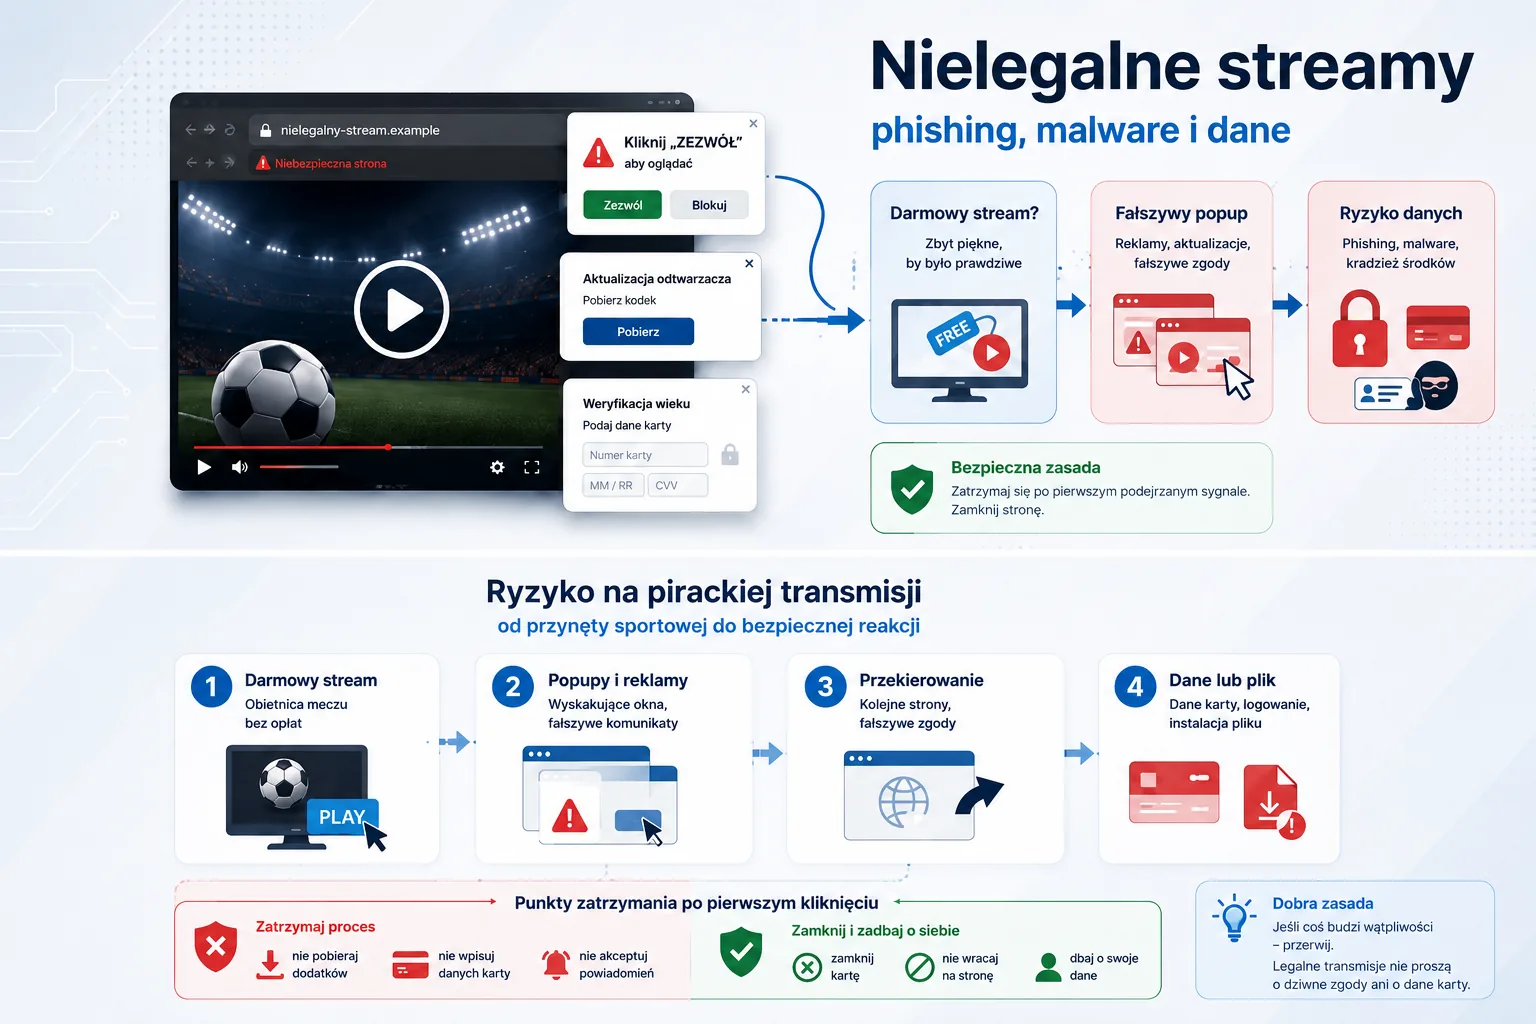
2026-07-01
Nielegalne streamy: phishing i malware
Pirackie transmisje sportowe kuszą darmowym dostępem, ale często prowadzą do popupów, phishingu, malware i kradzieży danych.
Czytaj
2026-06-16
Infostealer zamiast fałszywego logowania
Infostealery kradną hasła, cookies i sesje z urządzenia. Wyjaśniamy, dlaczego phishing coraz częściej omija klasyczne fałszywe logowanie.
Czytaj2026-05-19
PureLogs ukryty w obrazach PNG
PureLogs trafia na komputery przez faktury, archiwa TXZ i steganografię w obrazach PNG. Wyjaśniamy, co mierzyć w firmowym awareness.
Czytaj