Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 8 artykułów z tagiem identity security
2026-09-02
McKesson: wyciek danych. ShinyHunters wskazuje na vishing i Okta SSO
McKesson potwierdził dostęp do aplikacji podmiotów trzecich i eksfiltrację danych. Grupa ShinyHunters twierdzi, że zaczęło się od vishingu i kont Okta SSO.
Czytaj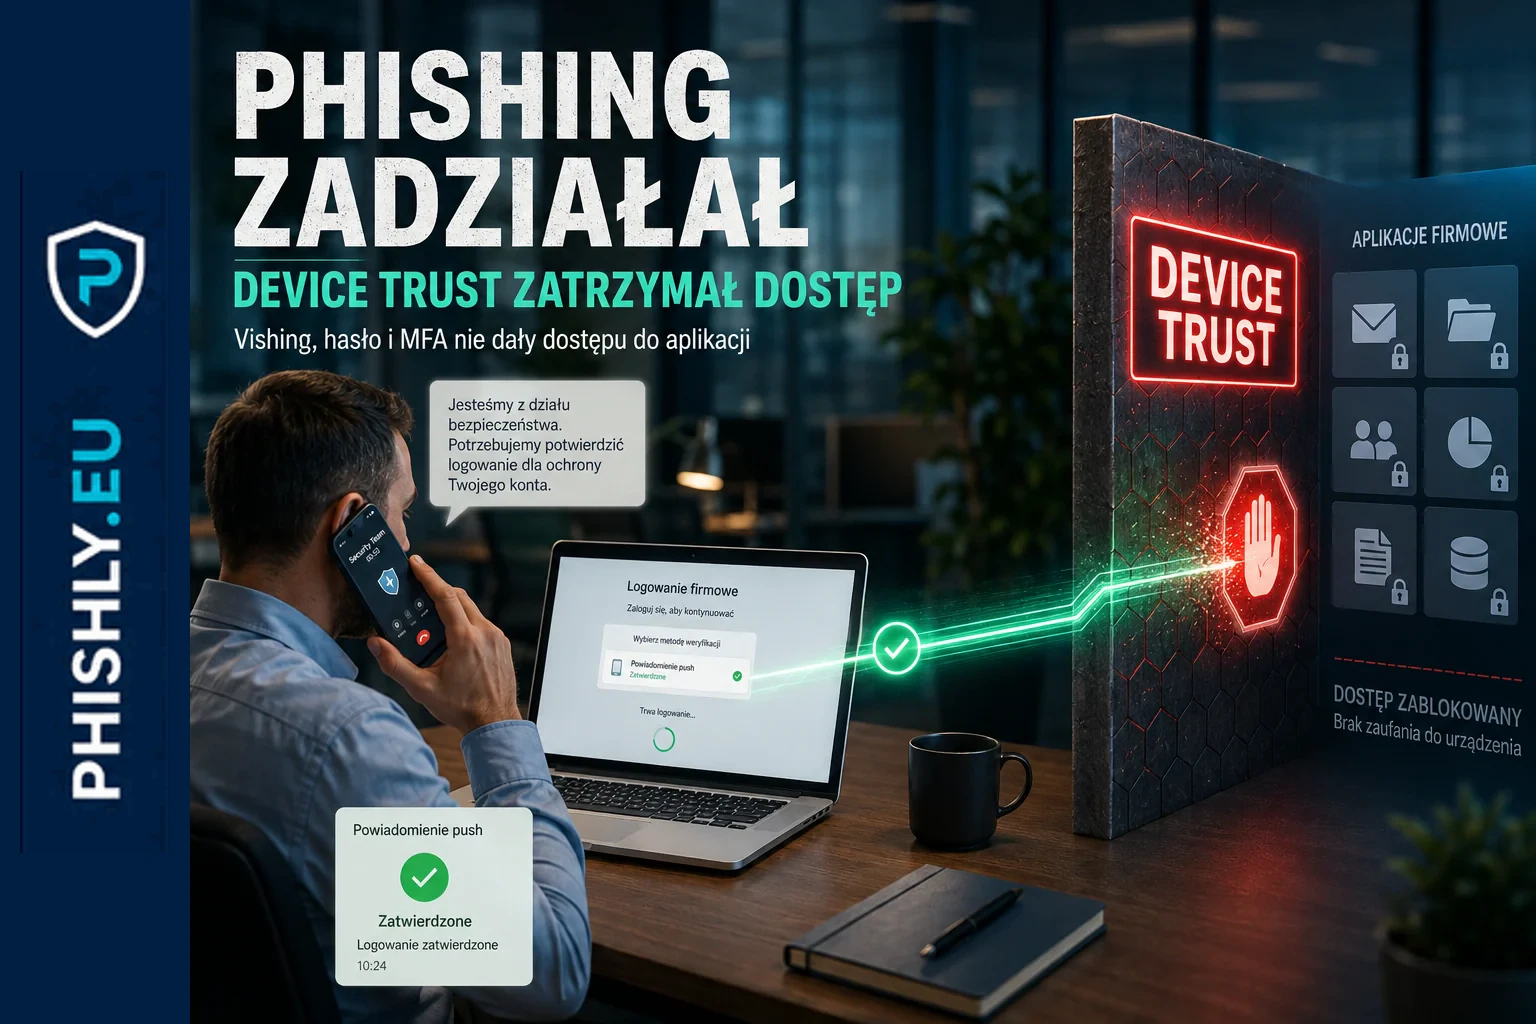
2026-08-28
ReliaQuest: phishing zadziałał, device trust ograniczył skutki
Pracownik podał hasło i zatwierdził MFA po vishingu. ReliaQuest pokazuje, jak device trust i szybkie reagowanie ograniczyły skutki udanego phishingu.
Czytaj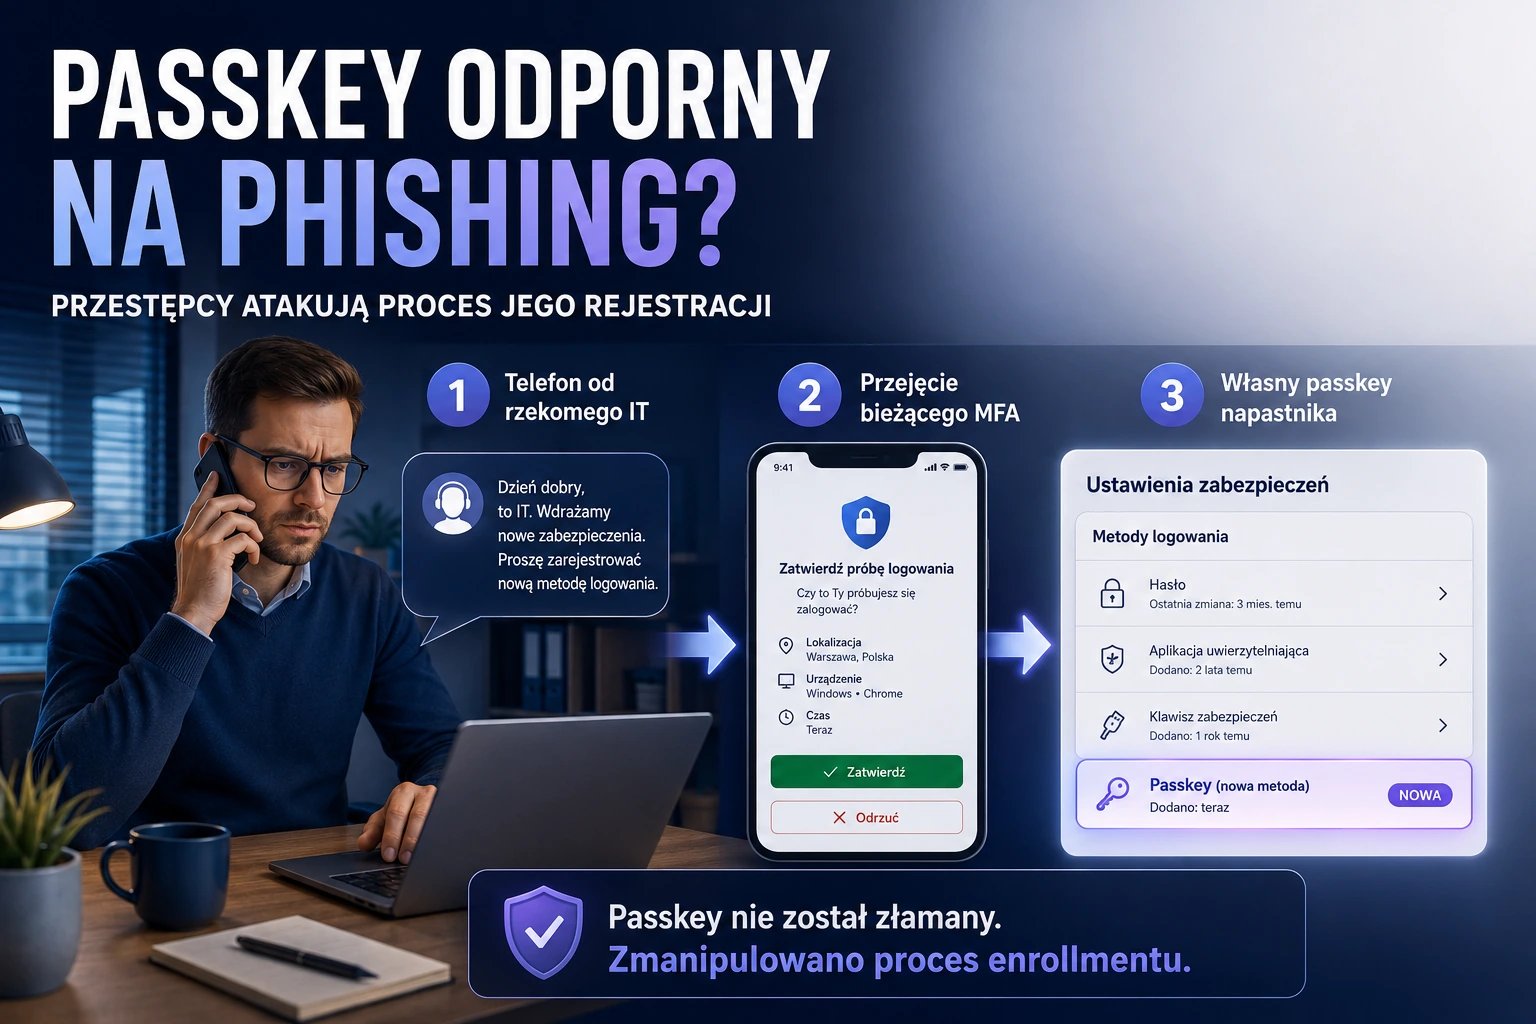
2026-08-21
Passkey odporny na phishing? Przestępcy atakują proces jego rejestracji
Kampania O-UNC-066 pokazuje, że przestępcy nie muszą łamać passkey ani FIDO2. Wystarczy, że przez telefon przejmą proces logowania i rejestracji nowej metody uwierzytelniania w Microsoft Entra.
Czytaj
2026-05-04
Code of conduct phishing. Gdy fałszywa sprawa HR kończy się przejęciem sesji
Microsoft opisał kampanię phishingową podszywającą się pod wewnętrzne sprawy code of conduct i compliance. Ofiary przechodziły przez CAPTCHA, strony pośrednie i finalny przepływ AiTM, który mógł przejąć tokeny sesji mimo użycia MFA.
Czytaj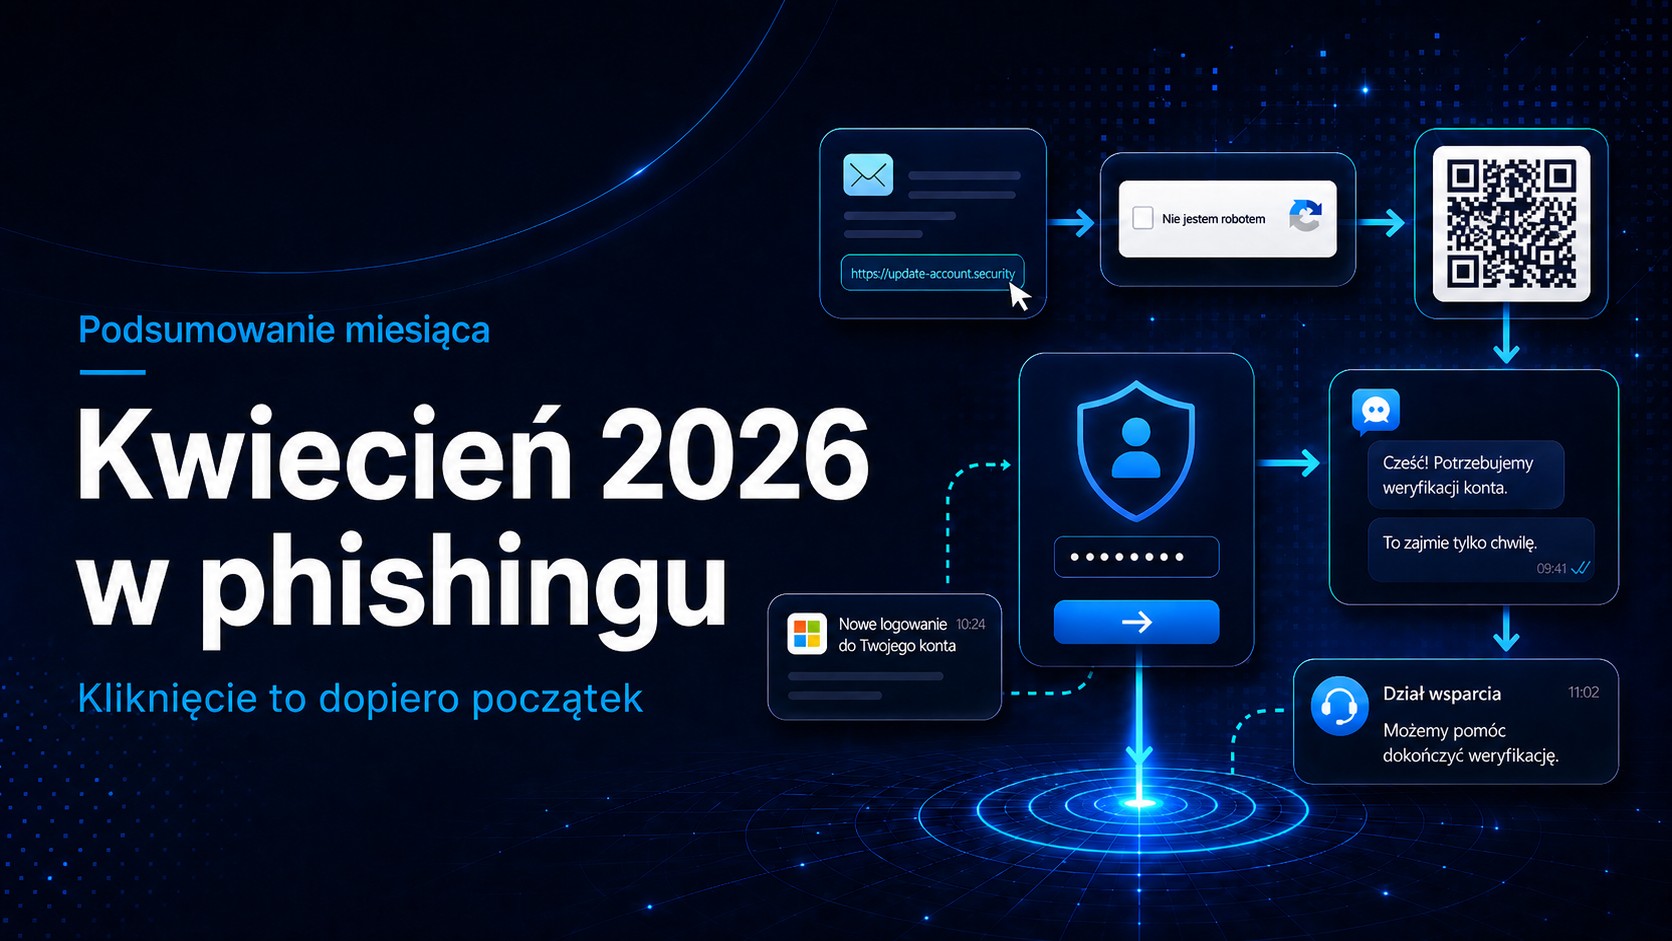
2026-05-02
Kwiecień 2026 w phishingu. Legalne platformy, QR, CAPTCHA i ataki na tożsamość
Podsumowanie kwietnia 2026 w phishingu: legalne platformy, QR kody, CAPTCHA, przejęcia kont i scenariusze, które warto wykorzystać w szkoleniach.
Czytaj2026-04-27
BlackFile pokazuje nowy model wymuszeń. Najpierw helpdesk, potem konto kierownictwa, na końcu dane
BlackFile nie wygląda jak klasyczny ransomware. To model kradzieży danych i wymuszenia oparty na vishingu, fałszywym SSO i nadużyciu legalnych API. Dla firm to ważny sygnał, że dziś atak coraz częściej zaczyna się od tożsamości, a nie od malware.
Czytaj