Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 3 artykuły z tagiem bankowość elektroniczna
2026-10-03
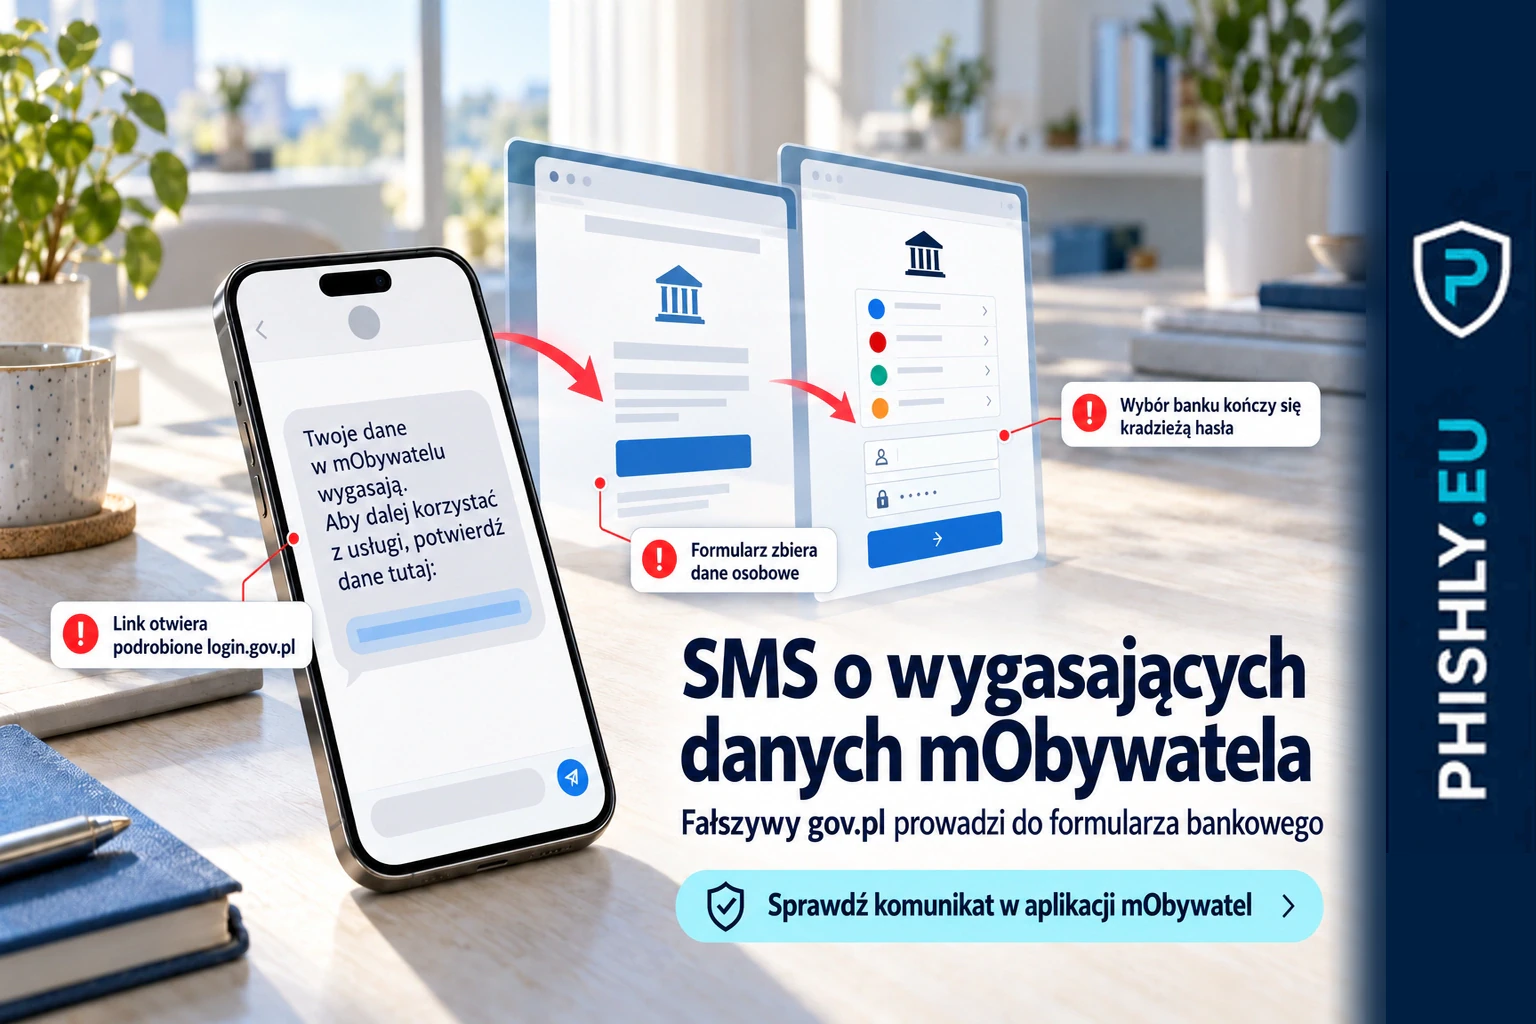
Ważność danych wygasa mObywatel SMS — to oszustwo
SMS o wygasającej ważności danych w mObywatelu prowadzi do fałszywego gov.pl i bankowości. Sprawdź, jak go rozpoznać i co zrobić po kliknięciu.
Czytaj
2026-05-08
Bankowy phishing udaje procedurę bezpieczeństwa. Rabobank i ABN AMRO jako przykłady
Fałszywe wiadomości bankowe coraz częściej nie wyglądają jak prymitywna prośba o hasło. Udają alarm bezpieczeństwa, aktualizację aplikacji albo wymaganą reaktywację konta.
Czytaj
2026-03-15
Phishing bankowy: fałszywe strony logowania VeloBank, Santander i Bank Pocztowy
Phishing bankowy wykorzystuje fałszywe strony logowania, presję czasu i podszywanie się pod bank. Sprawdź, jak działa taki atak i dlaczego firmy finansowe powinny ćwiczyć podobne scenariusze.
Czytaj