Ważność danych wygasa mObywatel SMS — to oszustwo
SMS o wygasającej ważności danych w mObywatelu prowadzi do fałszywego gov.pl i bankowości. Sprawdź, jak go rozpoznać i co zrobić po kliknięciu.
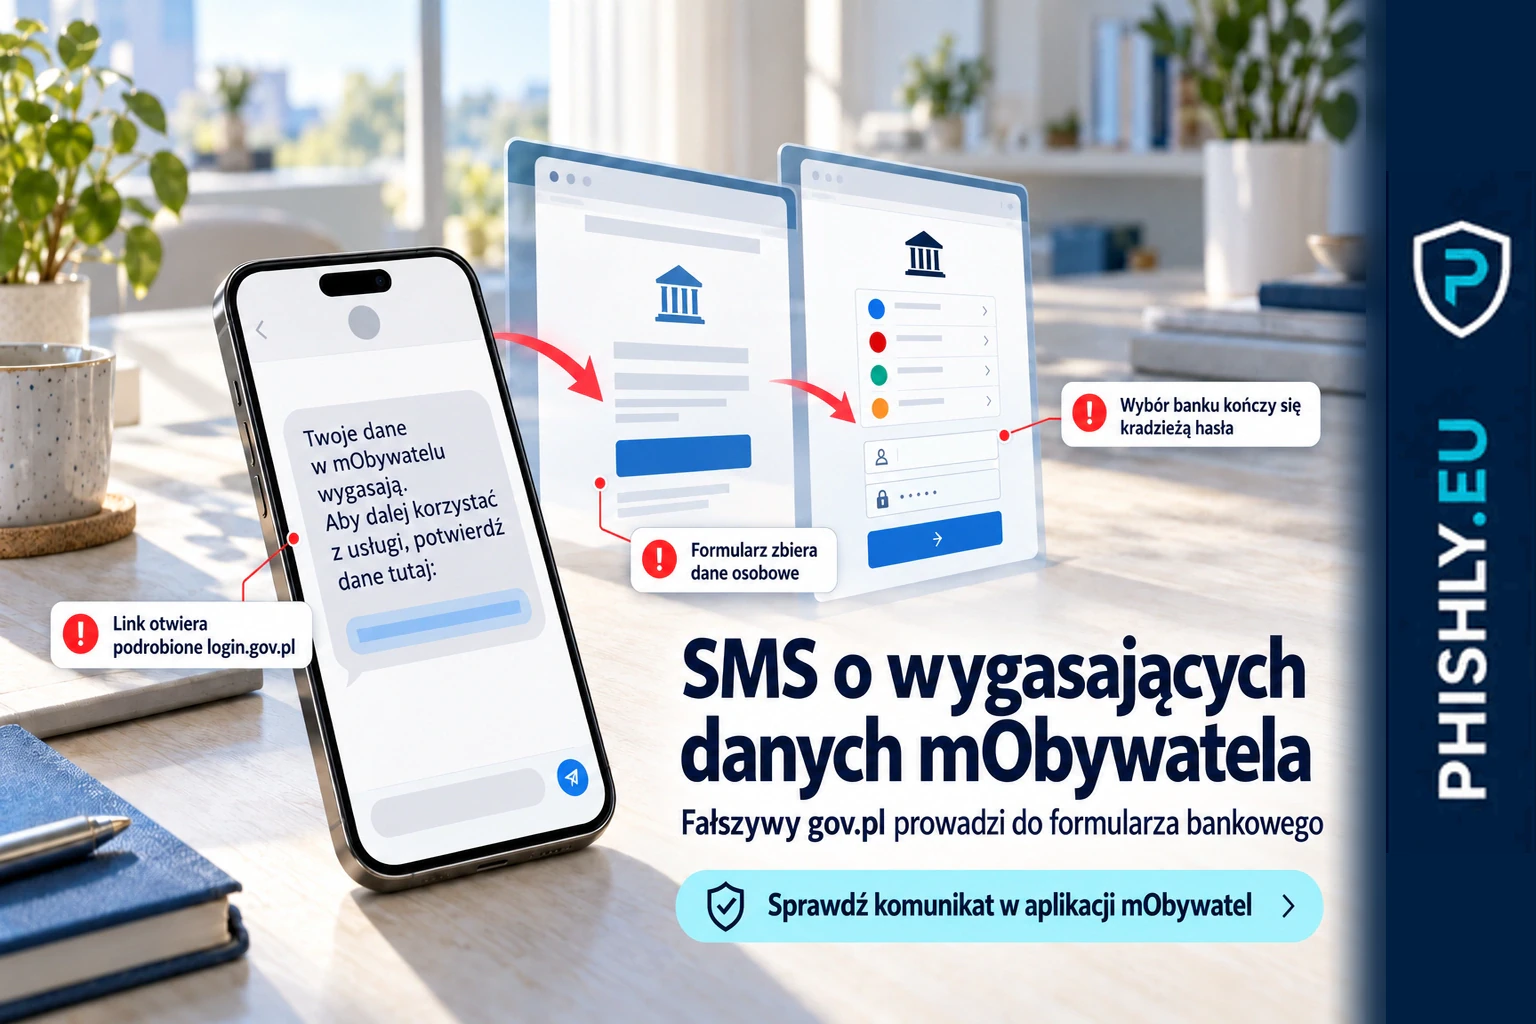
SMS z informacją o wygasającej ważności danych w mObywatelu to element kampanii opisanej przez CERT Orange Polska (Computer Emergency Response Team), specjalistyczną jednostkę w strukturach Orange Polska odpowiedzialną za bezpieczeństwo użytkowników internetu korzystających z sieci operatora. Odbiorca jest kierowany na stronę udającą login.gov.pl, gdzie oszuści zbierają dane osobowe, a potem login i hasło do bankowości elektronicznej. Jeśli dostaniesz taką wiadomość, nie używaj linku. Otwórz samodzielnie aplikację mObywatel i sprawdź komunikaty w niej, a podejrzany SMS przekaż do CERT Polska na numer 8080.
Jak wygląda SMS o wygasających danych w mObywatelu
CERT Orange Polska nie publikuje pełnego brzmienia wiadomości. Przykład oparty na opisanym pretekście, a nie cytat ze źródła: „Ważność danych wygasa. Zaktualizuj dane w mObywatelu: [link]”.
Po kliknięciu odbiorca trafia na stronę imitującą login.gov.pl. W opisanej kampanii wykorzystywano domenę finanse-dowiedz.com, zarejestrowaną 1 września 2026 r. Formularz prosił o imię i nazwisko, datę urodzenia, numer telefonu, adres pocztowy oraz numer rachunku bankowego.
Następnie strona pokazywała wybór banku jako jedyną metodę rzekomego logowania do usług państwowych. Nie oferowała logowania przez mObywatel ani Profil Zaufany. Po wyborze banku pojawiał się podrobiony ekran bankowości, na którym wpisane dane logowania trafiały do przestępców.
Co zdradza tę kampanię
W tej kampanii powtarzają się cztery elementy:
- wiadomość straszy utratą ważności danych związanych z mObywatelem i od razu podaje link;
- adres strony nie należy do
gov.pl, mimo że witryna naśladuje login.gov.pl; - formularz żąda jednocześnie danych osobowych i numeru rachunku;
- po „weryfikacji” użytkownik może wybrać tylko bank, a potem widzi fałszywy ekran logowania do bankowości.
Wcześniejsza kampania z fałszywym mandatem, CEPiK i mObywatelem używała innego pretekstu i prowadziła do danych karty. Tutaj celem jest najpierw zebranie danych osobowych, a następnie loginu i hasła do banku.
Co zrobić po otrzymaniu lub kliknięciu
Tylko dostałem SMS: nie klikaj linku i nie odpowiadaj na wiadomość. Otwórz aplikację mObywatel samodzielnie i sprawdź, czy znajduje się w niej komunikat o danych. SMS o wygasających danych przekaż w niezmienionej formie na numer 8080.
Kliknąłem, ale nic nie wpisałem: zamknij kartę z fałszywym login.gov.pl i nie wracaj do adresu z SMS-a. Nie wybieraj banku na stronie otwartej z wiadomości o mObywatelu. Sprawdź komunikaty bezpośrednio w aplikacji mObywatel.
Wpisałem dane osobowe albo login i hasło do banku: Ministerstwo Cyfryzacji zaleca po podaniu danych na fałszywej stronie natychmiast zmienić hasła, a jeśli ujawniono dane dotyczące rachunku bankowego — jak najszybciej skontaktować się z bankiem. Fałszywy ekran banku wykorzystuje ten sam mechanizm co phishing bankowy z podrobionymi stronami logowania: wpisane dane logowania trafiają do oszustów.
Czego nie robić
Nie wpisuj danych na stronie tylko dlatego, że wygląda jak login.gov.pl. Nie traktuj wyboru banku jako potwierdzenia, że proces należy do administracji publicznej. Nie loguj się do bankowości z formularza otwartego z SMS-a o mObywatelu i nie wracaj do domeny podanej w wiadomości, żeby „sprawdzić”, czy nadal działa.
Jak działa ta technika?
To phishing prowadzony przez SMS: wiadomość wykorzystuje mObywatel i rzekome wygasanie danych, a link przenosi odbiorcę do fałszywej strony zbierającej informacje i dane logowania. Mechanizm podszywania się i fałszywych formularzy wyjaśniamy w haśle co to jest phishing i jak działa.
Najczęstsze pytania
Czy SMS „Ważność danych wygasa” dotyczący mObywatela to oszustwo?
Tak. CERT Orange Polska opisał kampanię, w której taki pretekst prowadzi do strony naśladującej login.gov.pl, wyłudzania danych osobowych i fałszywego logowania do banku.
Co zrobić, jeśli kliknąłem link z SMS-a o mObywatelu?
Zamknij stronę i nie wracaj do linku. Otwórz samodzielnie aplikację mObywatel i sprawdź komunikaty w aplikacji. Jeśli niczego nie wpisałeś, nie przechodź dalej przez formularze z wiadomości.
Co zrobić, jeśli podałem login i hasło do banku na fałszywej stronie?
Natychmiast zmień hasło do bankowości i jak najszybciej skontaktuj się z bankiem. Ministerstwo Cyfryzacji zaleca zmianę haseł po podaniu danych na fałszywej stronie oraz szybki kontakt z bankiem, gdy ujawniono dane dotyczące rachunku bankowego.
Gdzie zgłosić fałszywy SMS podszywający się pod mObywatel?
Podejrzany SMS przekaż do CERT Polska na bezpłatny numer 8080.
Źródła
- CERT Orange Polska - Twój mObywatel nie wygasł! Oszuści wyłudzają dane osobowe i hasło do banku — Główne źródło opisujące kampanię, fałszywą stronę login.gov.pl, zakres wyłudzanych danych i przejście do podrobionych ekranów bankowości.
- CERT Polska - Bezpieczeństwo telefonu — Oficjalna informacja o przekazywaniu podejrzanych SMS-ów na numer 8080.
- Ministerstwo Cyfryzacji - Phishing i fałszywe inwestycje: sprawdź, jak nie dać się oszukać — Oficjalne zalecenia po podaniu danych na fałszywej stronie: natychmiastowa zmiana haseł oraz szybki kontakt z bankiem, gdy ujawniono dane dotyczące kart lub rachunków bankowych.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.