Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 4 artykuły z tagiem RAT
2026-09-27
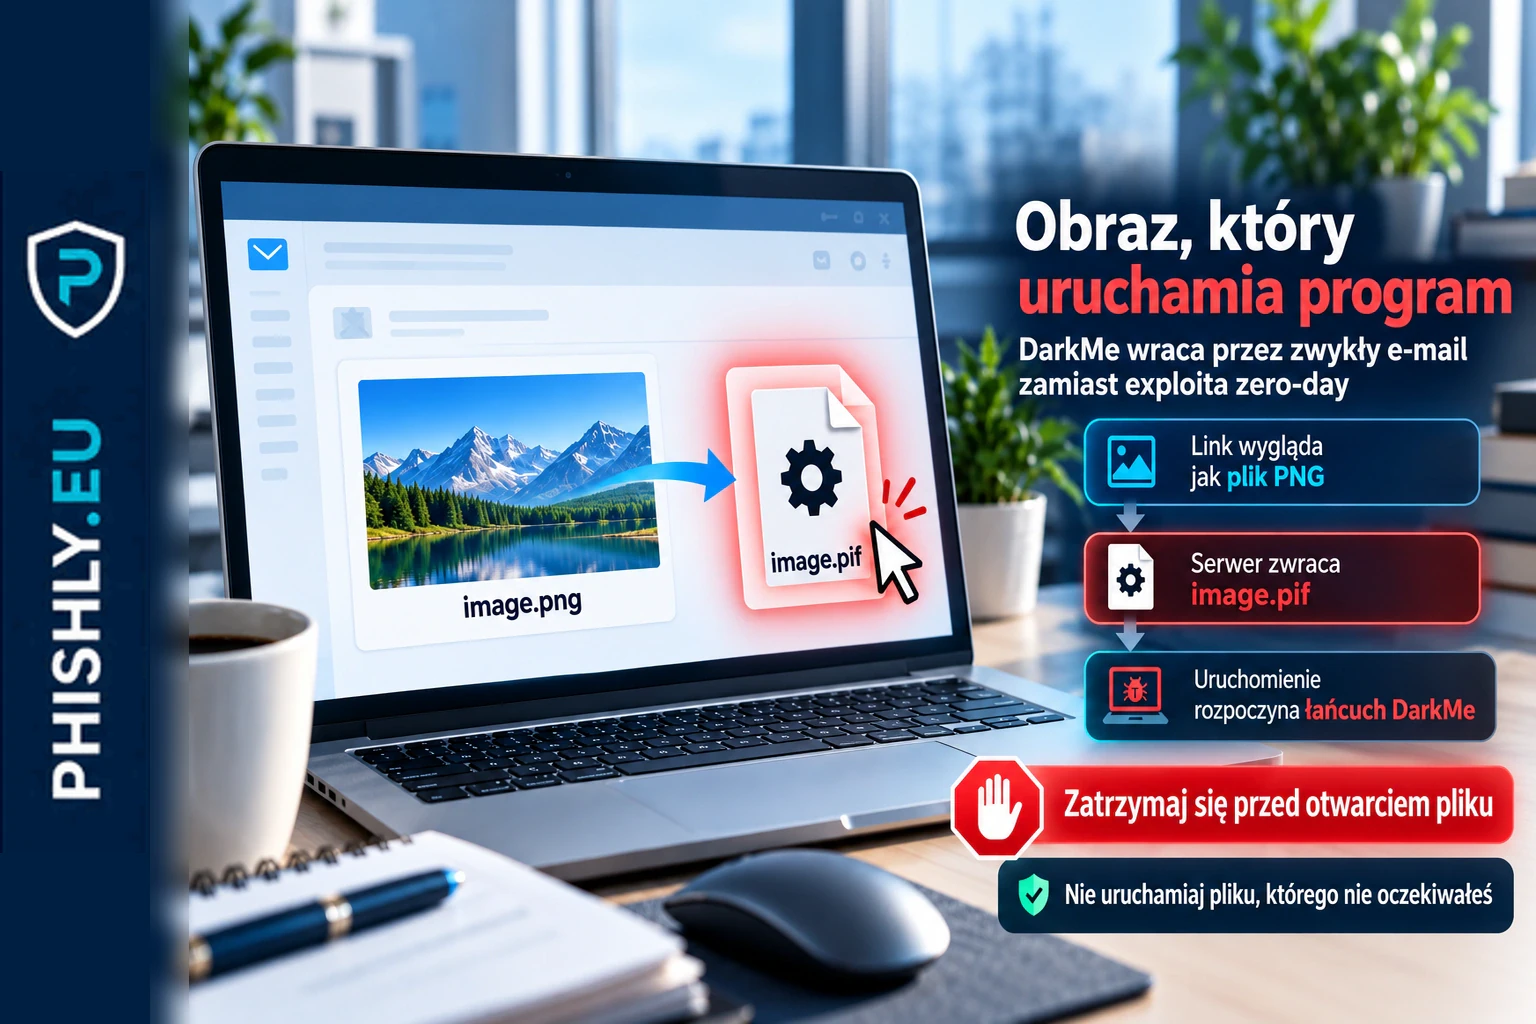
DarkMe RAT wraca w phishingu: obraz PNG pobiera plik PIF
Nowa kampania DarkMe pokazuje, że malware kojarzony wcześniej z exploitami zero-day może dziś zaczynać się od zwykłego e-maila i pliku udającego obraz.
Czytaj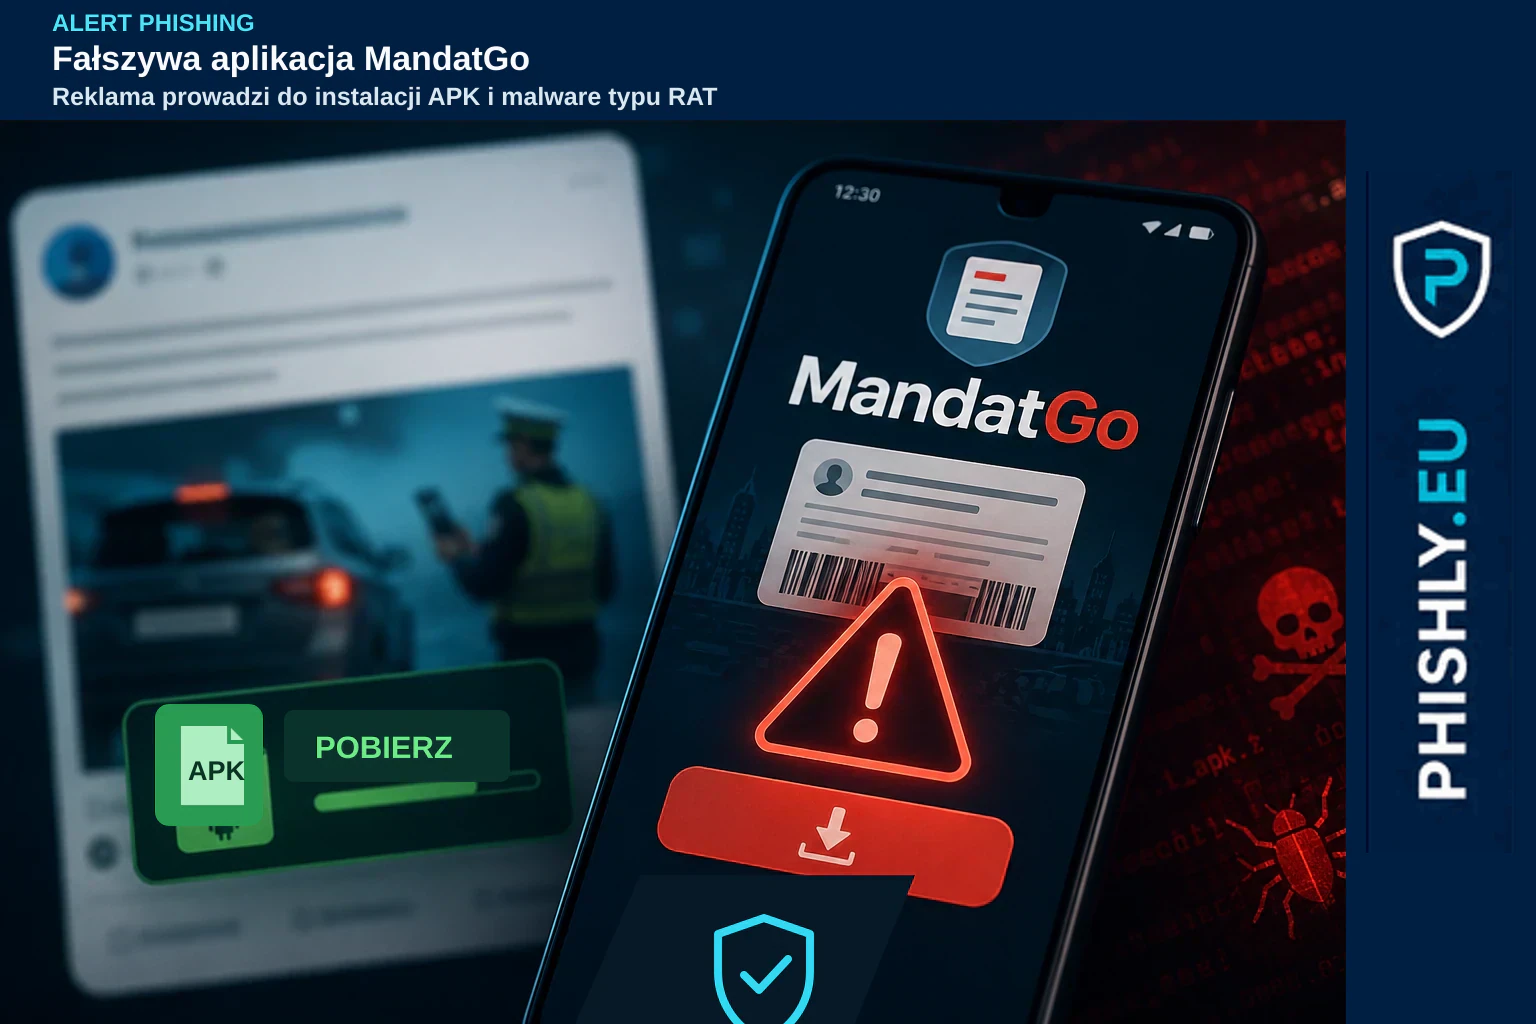
2026-08-27
Fałszywa aplikacja MandatGo. CERT Orange ostrzega przed RAT na Androida
CERT Orange ostrzega przed fałszywą aplikacją MandatGo reklamowaną jako rządowa. Pobranie APK może prowadzić do instalacji malware typu RAT z dostępem do danych telefonu.
Czytaj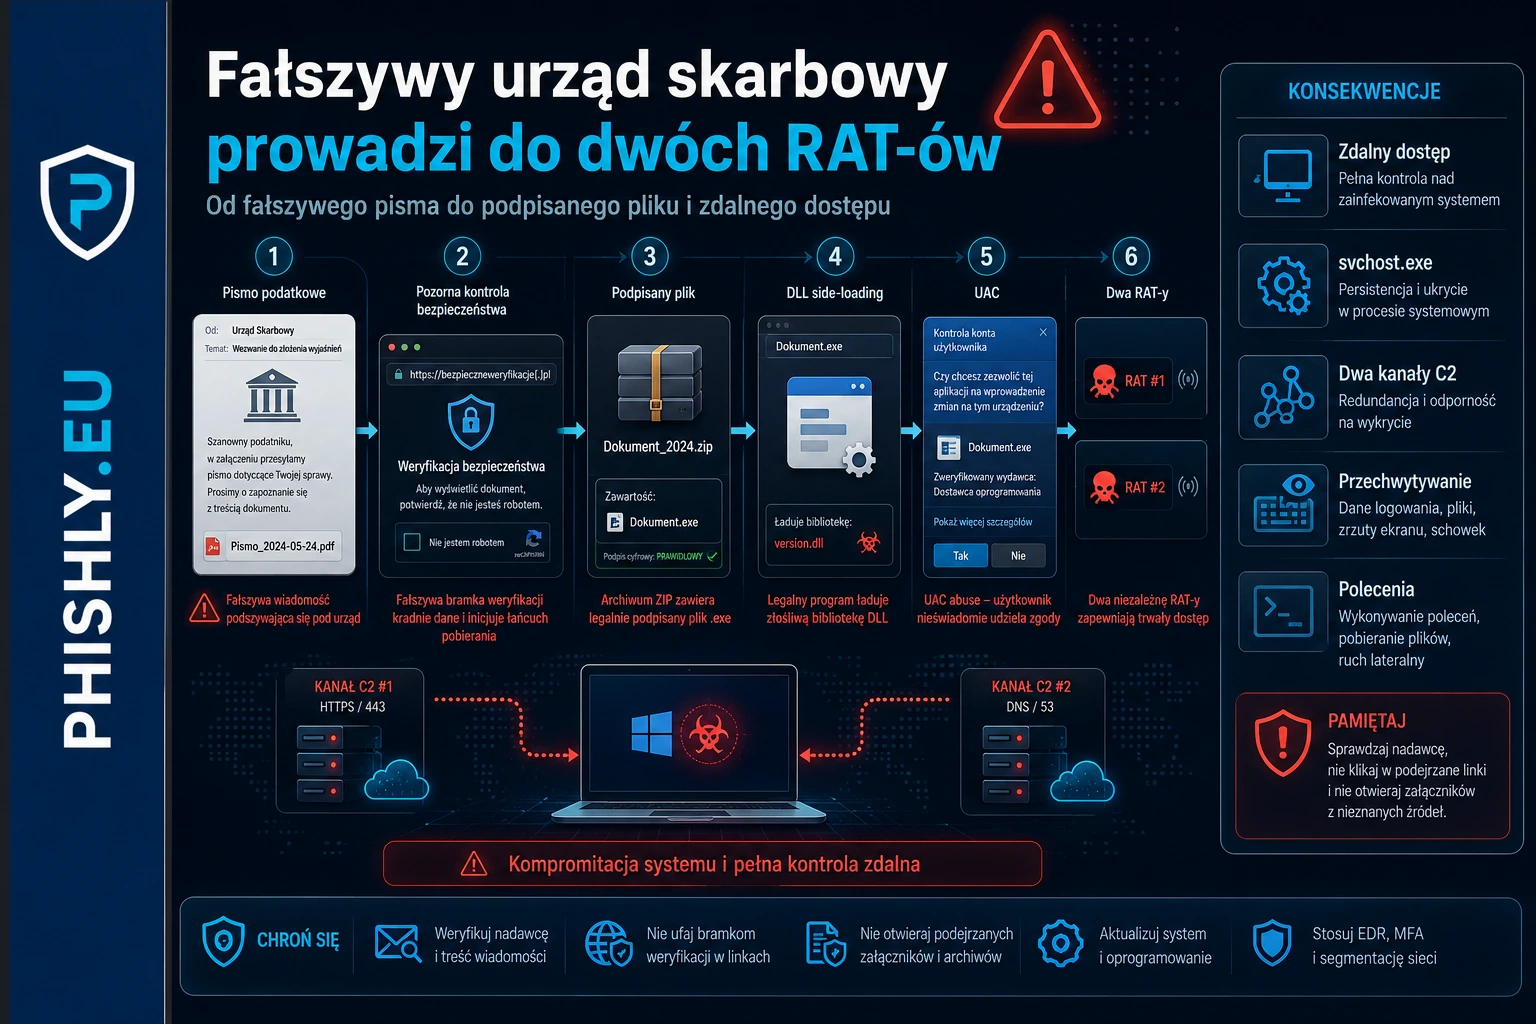
2026-07-12
Fałszywy urząd skarbowy prowadzi do dwóch RAT-ów
Fałszywy urząd skarbowy może prowadzić do pobrania podpisanego pliku i dwóch trojanów zdalnego dostępu. Wyjaśniamy mechanizm i reakcję firmy.
Czytaj
2026-05-08
Operation GriefLure. Wiarygodne dokumenty, pliki LNK i RAT w spear phishingu
Operation GriefLure pokazuje, że najgroźniejsza przynęta może wyglądać jak realna część pracy. Atakujący użyli wiarygodnych dokumentów, archiwów, plików LNK, ftp.exe i modularnego RAT-a.
Czytaj