Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 7 artykułów z tagiem PhaaS
2026-09-09
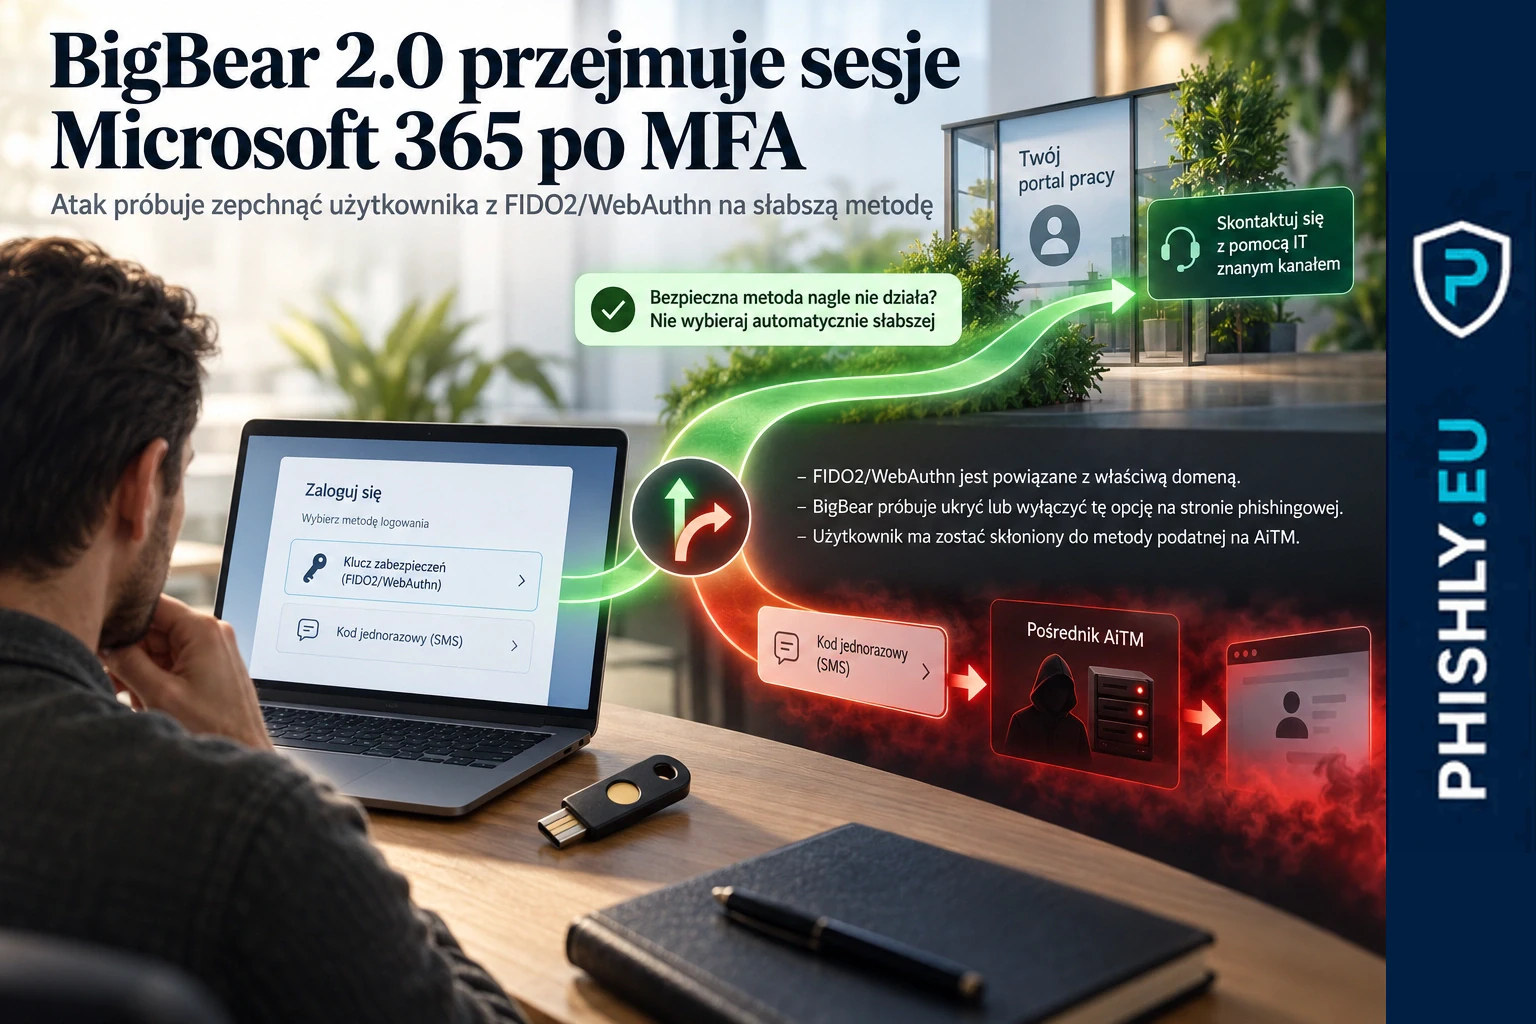
BigBear 2.0 przejmuje sesje Microsoft 365 po MFA
BigBear 2.0 wykorzystuje AiTM i przejmuje sesje Microsoft 365 po MFA. CloudSEK opisuje skalę kampanii, słabsze metody logowania i reakcję firmy.
Czytaj
2026-08-23
Phishing sterowany na żywo. Jak JWR prowadzi ofiarę przez fałszywą płatność
JWR pozwala oszustowi obserwować dane wpisywane na fałszywej stronie i sterować kolejnymi ekranami w czasie rzeczywistym. Wyjaśniamy, jak działa ten model phishingu i jak się przed nim bronić.
Czytaj
2026-05-02
Kwiecień 2026 w phishingu. Legalne platformy, QR, CAPTCHA i ataki na tożsamość
Podsumowanie kwietnia 2026 w phishingu: legalne platformy, QR kody, CAPTCHA, przejęcia kont i scenariusze, które warto wykorzystać w szkoleniach.
Czytaj
2026-05-01
Google AppSheet jako przekaźnik phishingu. AccountDumpling i 30 tysięcy kont Facebooka
Guardio Labs opisało kampanię AccountDumpling, w której napastnicy nadużyli Google AppSheet do wysyłania phishingu podszywającego się pod Meta. To kolejny przykład, że poprawne SPF, DKIM i DMARC nie wystarczają, jeśli legalna platforma staje się nośnikiem oszustwa.
Czytaj
2026-04-30
BlueKit pokazuje, dokąd zmierza Phishing-as-a-Service
BlueKit ewoluuje w stronę Browser-in-the-Middle. Zobacz, co oznacza PhaaS, zdalna sesja, MFA i przejęcie konta w firmie.
Czytaj
2026-04-28
Smishing wychodzi poza SMS. Chińskojęzyczne PhaaS skalują kradzież danych
Chińskojęzyczne ekosystemy phishing-as-a-service wykorzystują SMS, iMessage, RCS i komunikatory do masowego wyłudzania danych, kart płatniczych i kodów jednorazowych. To już nie pojedynczy scam, ale przemysłowa infrastruktura fraudu.
Czytaj