Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 7 artykułów z tagiem OAuth
2026-09-27
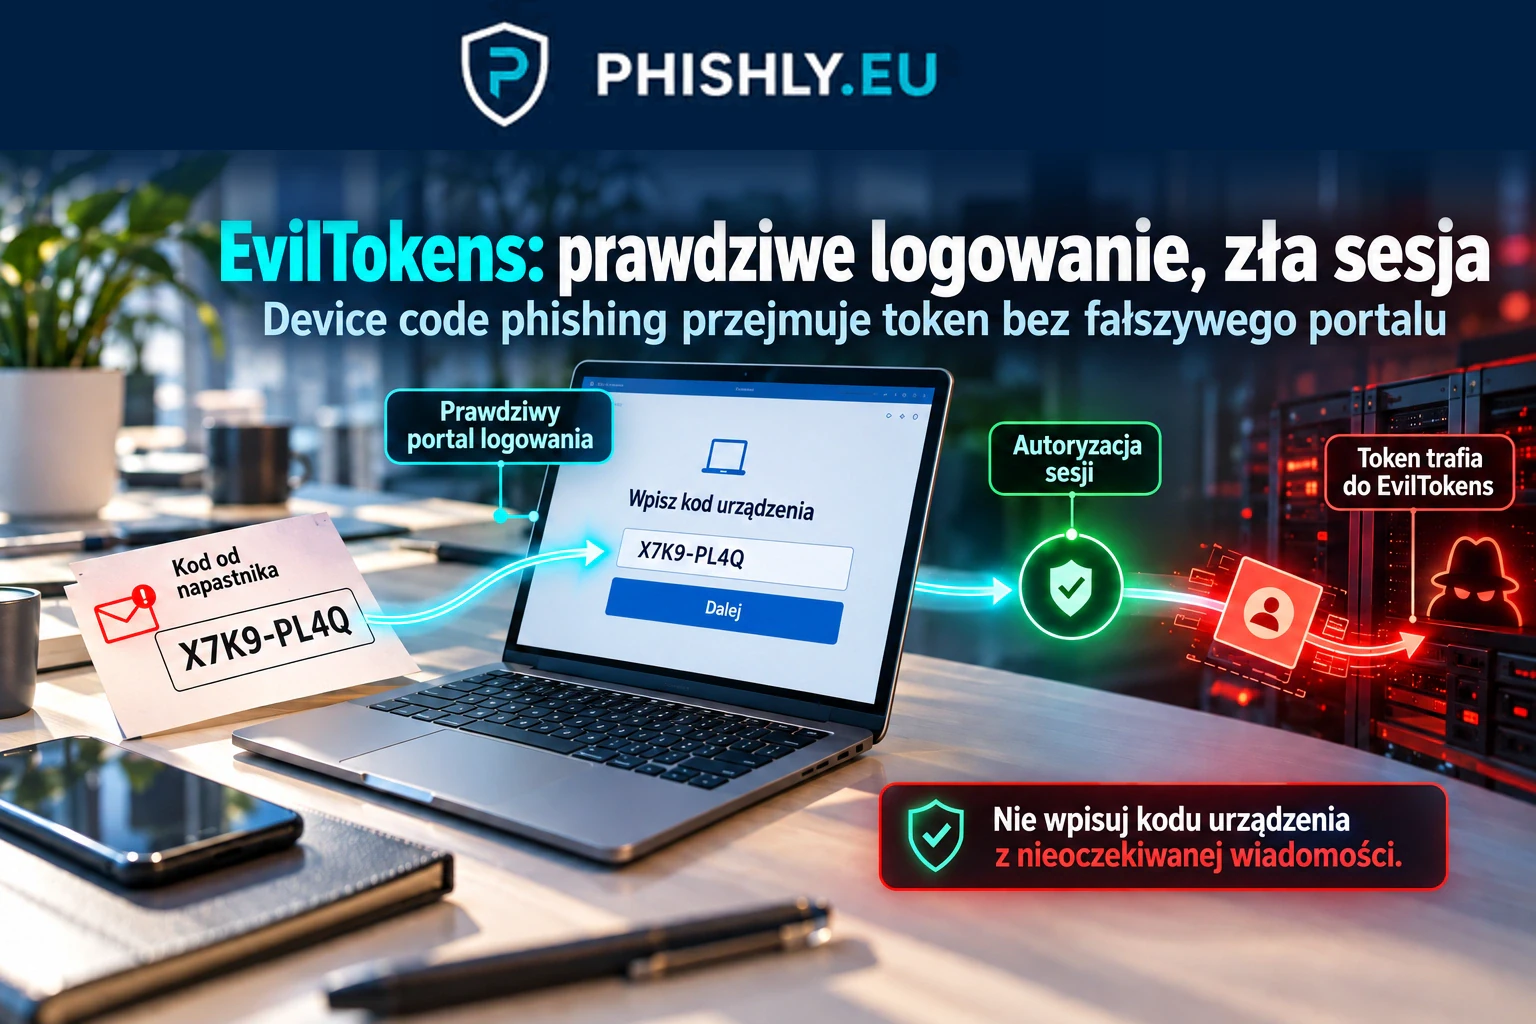
EvilTokens: Microsoft zakłócił platformę device code phishing
Microsoft i partnerzy zakłócili EvilTokens, platformę PhaaS wykorzystującą device code phishing, AI i kradzież tokenów. Wyjaśniamy skalę i mechanizm.
Czytaj
2026-09-13
Programista też daje się złapać na phishing. 7 przynęt, które wyglądają całkiem normalnie
GitHub, Jira, VS Code, OAuth, npm, CI/CD i helpdesk mogą wyglądać jak zwykły dzień pracy programisty. Zobacz 7 przynęt i sygnały ostrzegawcze.
Czytaj
2026-06-28
Fałszywe mody do Minecrafta: malware i tokeny
Fałszywe mody do Minecrafta mogą kraść tokeny Microsoft i uruchamiać malware. Sprawdź, jak rozpoznać ryzyko i zareagować.
Czytaj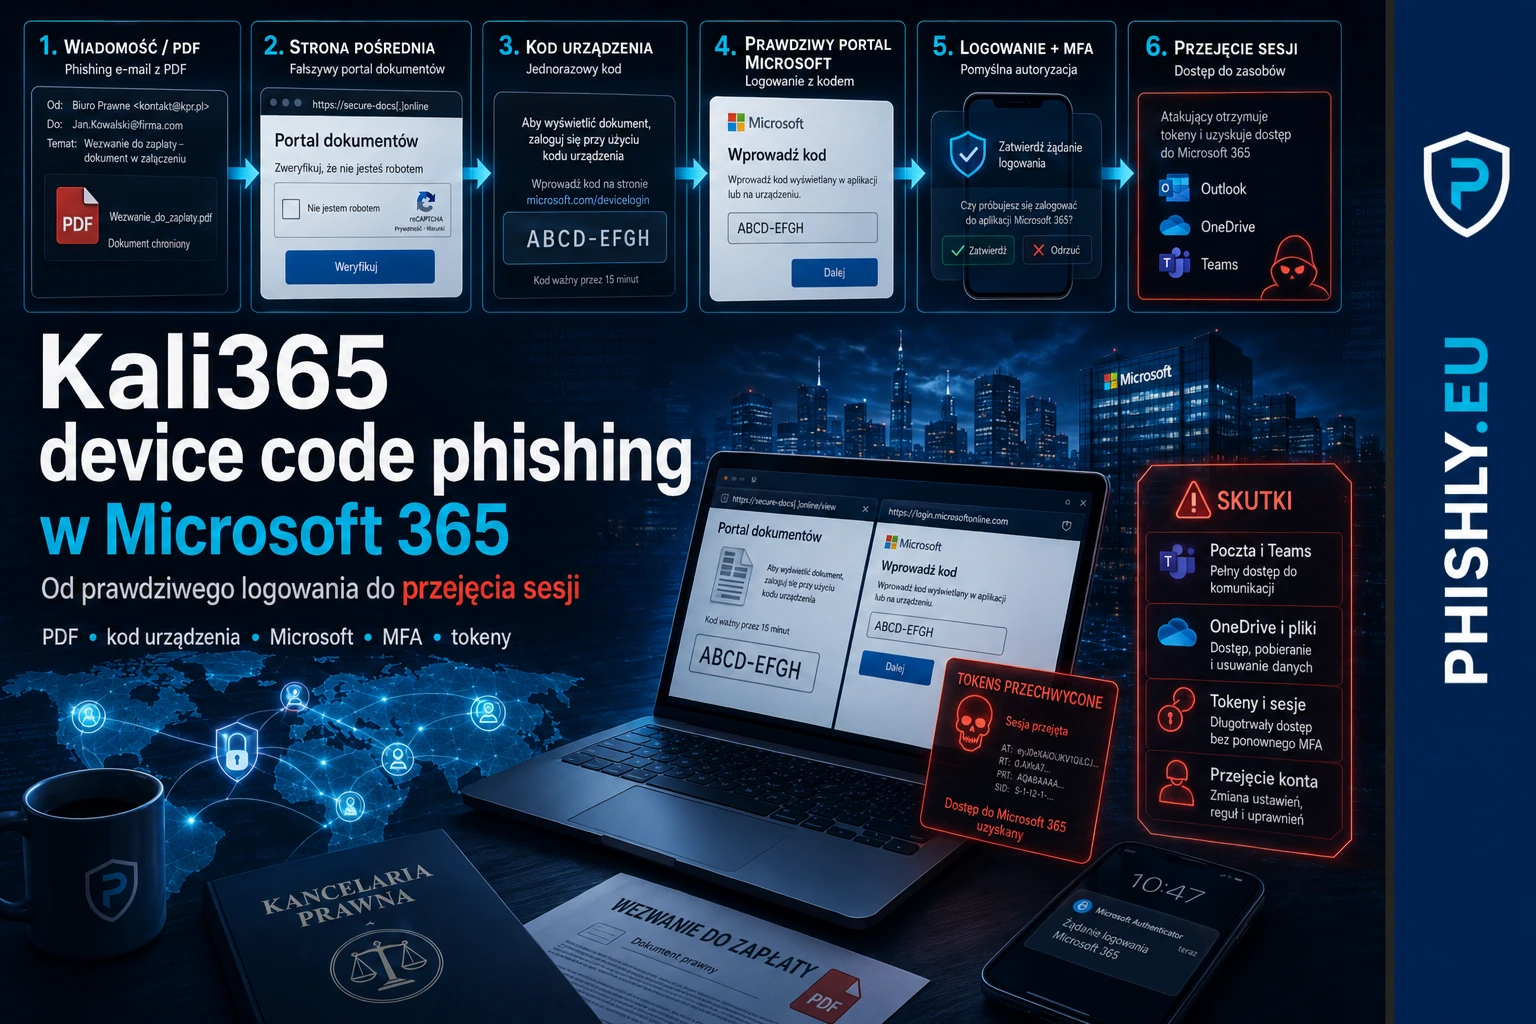
2026-06-15
Kali365 i device code phishing w Microsoft 365
Device code phishing wykorzystuje prawdziwą stronę Microsoft i kod urządzenia, aby przejąć sesję. Sprawdź mechanizm, sygnały i reakcję firmy.
Czytaj
2026-05-19
Phishing OAuth w Microsoft 365
Phishing OAuth używa prawdziwego logowania Microsoft i kodu urządzenia, aby ominąć MFA. Wyjaśniamy, jak szkolić użytkowników.
Czytaj2026-05-18
Device code phishing w Microsoft 365
Device code phishing omija klasyczne logowanie, bo użytkownik wpisuje kod na prawdziwej stronie Microsoft. Wyjaśniamy ryzyko dla firm.
Czytaj