Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 4 artykuły z tagiem DMARC
2026-09-06
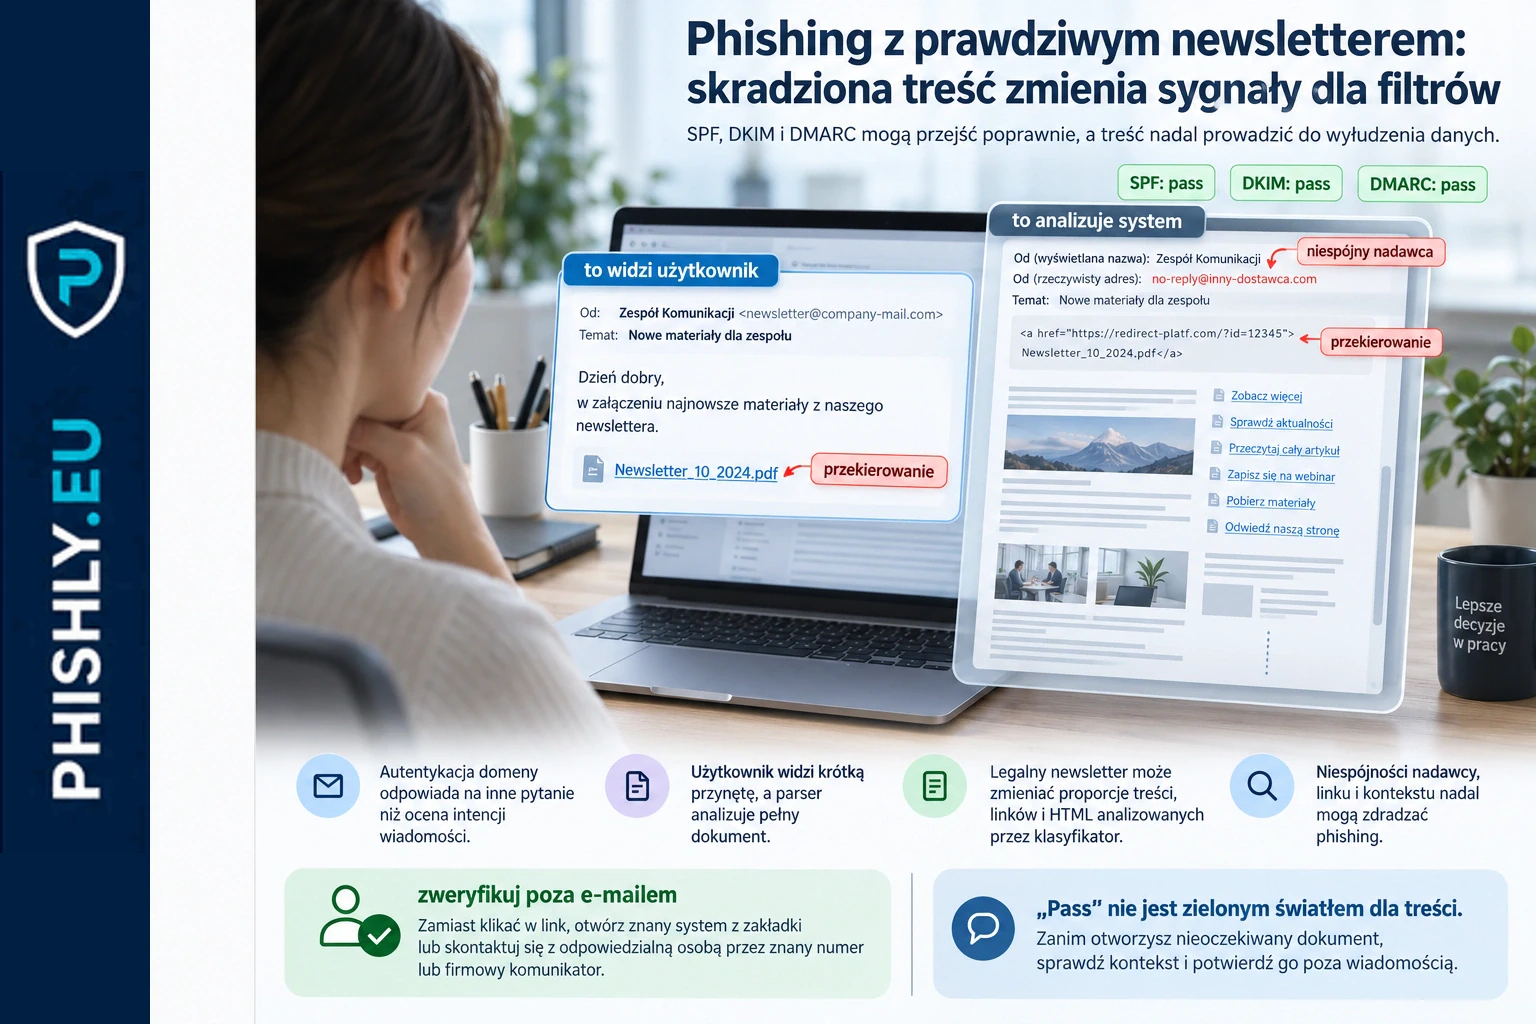
Phishing z prawdziwym newsletterem: skradziona treść zmienia sygnały dla filtrów
IRONSCALES opisał phishing z poprawnym SPF, DKIM i DMARC, pod którym ukryto skradziony legalny newsletter. Wyjaśniamy mechanizm i obronę.
Czytaj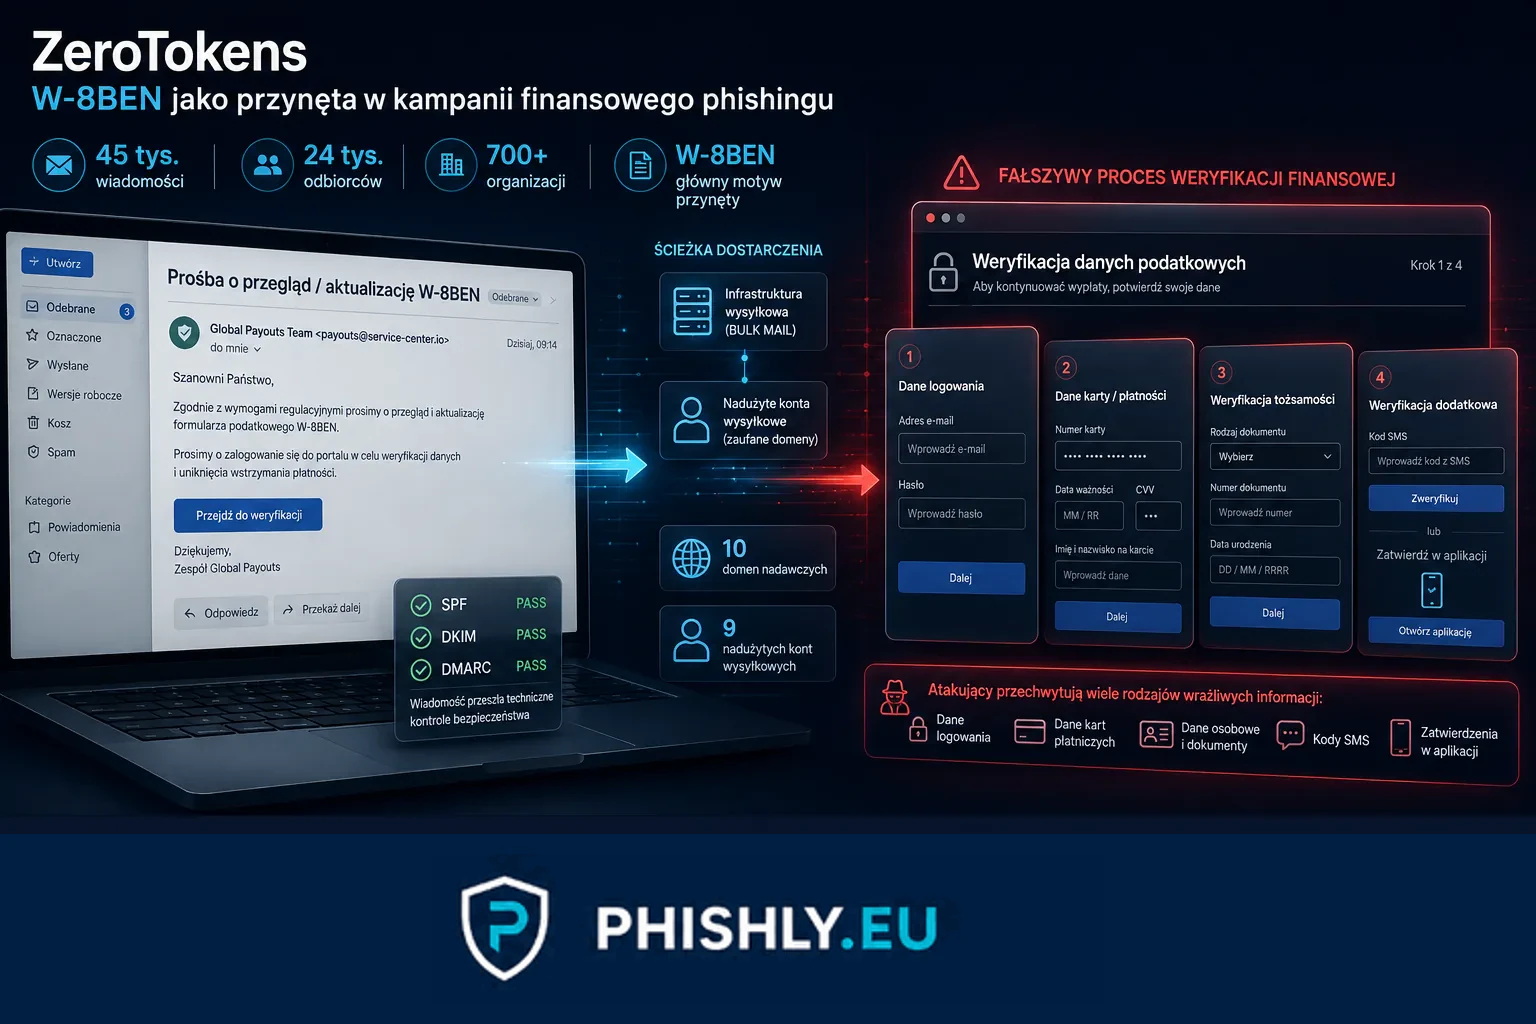
2026-08-26
ZeroTokens: ponad 45 tys. wiadomości w kampanii phishingowej
Abnormal opisał kampanię ZeroTokens: ponad 45 tys. wiadomości, ponad 24 tys. odbiorców i nadużyte konta SendGrid. Najważniejsze ustalenia z 25 sierpnia 2026.
Czytaj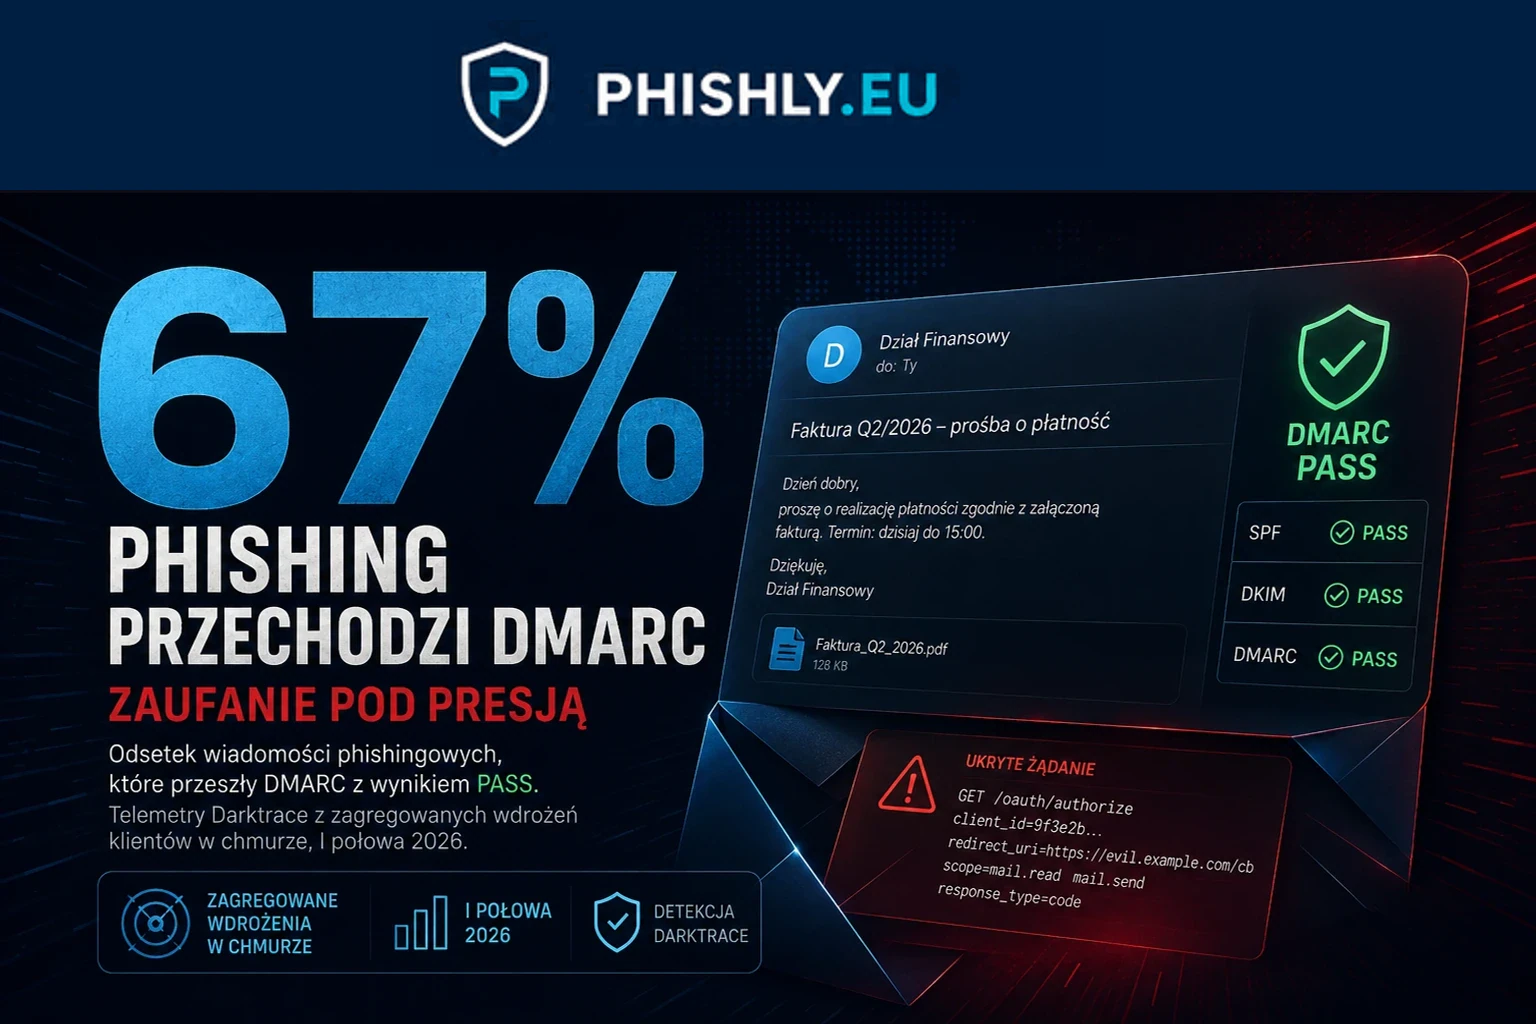
2026-08-17
67% phishingu przechodzi DMARC. Zaufanie pod presją
67% phishingu wykrytego przez Darktrace przeszło DMARC. Wyjaśniamy, dlaczego uwierzytelnienie domeny nie potwierdza bezpieczeństwa wiadomości.
Czytaj
2026-04-29
Robinhood i phishing z legalnego adresu. Gdy prawdziwy e-mail staje się nośnikiem oszustwa
Atakujący nadużyli procesu tworzenia konta Robinhood, aby wstrzyknąć treść phishingową do legalnych powiadomień e-mail. Wiadomości pochodziły z prawdziwego adresu, przechodziły mechanizmy SPF, DKIM i DMARC, a mimo to prowadziły do phishingu.
Czytaj