Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 12 artykułów z tagiem AiTM
2026-09-27
MFA nie kończy ataku: gdy celem phishingu jest sesja
ORAX i Tycoon2FA pokazują dwie różne drogi do przejęcia sesji po MFA. Analiza wyjaśnia wspólny mechanizm, różnice i decyzje, które mogą przerwać atak.
Czytaj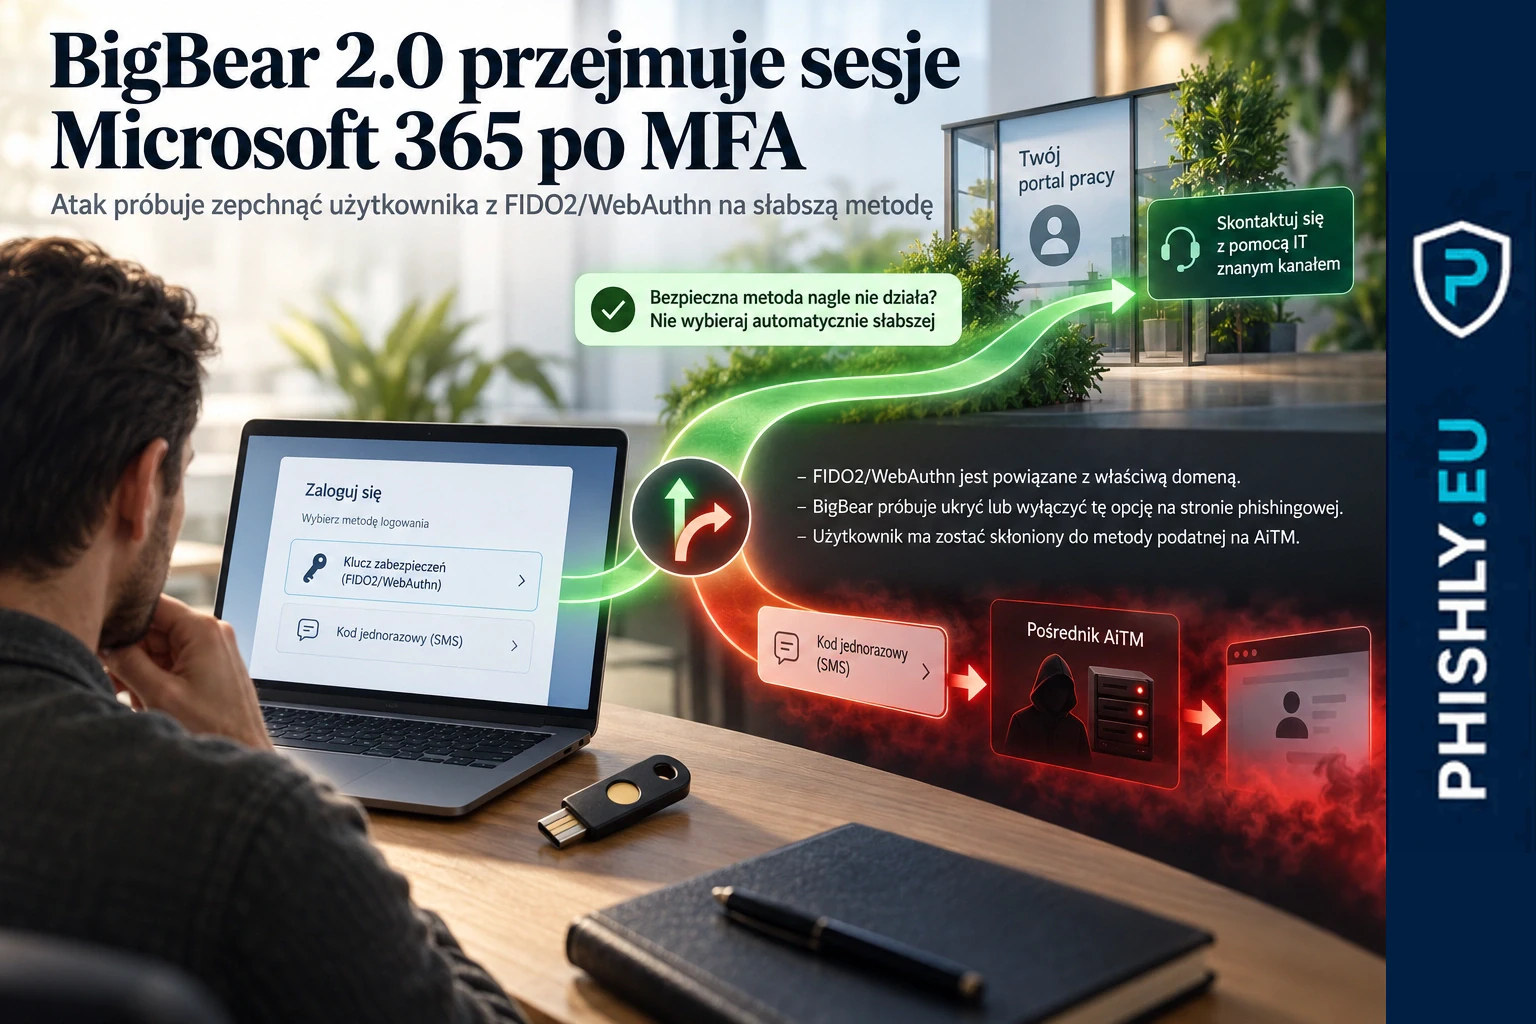
2026-09-09
BigBear 2.0 przejmuje sesje Microsoft 365 po MFA
BigBear 2.0 wykorzystuje AiTM i przejmuje sesje Microsoft 365 po MFA. CloudSEK opisuje skalę kampanii, słabsze metody logowania i reakcję firmy.
Czytaj
2026-08-29
iAuthFlow v2: passkey po phishingu może przetrwać reset hasła
Abnormal opisuje iAuthFlow v2: demonstracja phishingu Browser-in-the-Middle pokazuje dodanie passkey do konta Google po logowaniu i ponowny dostęp po zmianie hasła.
Czytaj
2026-08-27
NovaCookies wykorzystuje prawdziwe powiadomienia Docusign do phishingu Microsoft 365
Island opisał NovaCookies: prawdziwe powiadomienia Docusign mogą prowadzić przez legalne przekierowania do phishingu AiTM i przejęcia sesji Microsoft 365.
Czytaj
2026-06-23
CodeStorm i phishing z przejętych kont M365
CodeStorm pokazuje, jak przejęte konta Microsoft 365 mogą skalować phishing, omijać zaufanie nadawcy i prowadzić do przejęcia sesji.
Czytaj2026-05-07
Google Ads i phishing na ManageWP. Reklama w wyszukiwarce nie jest dowodem zaufania
Fałszywe reklamy Google prowadziły do phishingu na logowanie ManageWP. Zobacz, co ten case oznacza dla administratorów WordPress, agencji webowych i firm.
Czytaj