Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 57 artykułów z tagiem socjotechnika

2026-05-18
Phishing AI i personalizacja z OSINT
Phishing AI wykorzystuje publiczne dane, profil zawodowy i psychologię odbiorcy. Wyjaśniamy, jak bronić pracowników przed personalizacją.
Czytaj2026-05-13
Vishing i smishing na seniorów
Vishing i smishing na seniorów wykorzystują telefon, SMS, presję i dane z wycieków. Wyjaśniamy mechanizm, reakcję i zasady rodzinnej ochrony.
Czytaj2026-05-08
Phishing na autorytet państwa. Gdy oszust udaje służby, urząd albo rząd
Fałszywe wiadomości podszywające się pod AIVD, FBI i Rijksoverheid pokazują, że phishing coraz częściej nie prosi od razu o hasło. Najpierw buduje autorytet, presję i poczucie obowiązku.
Czytaj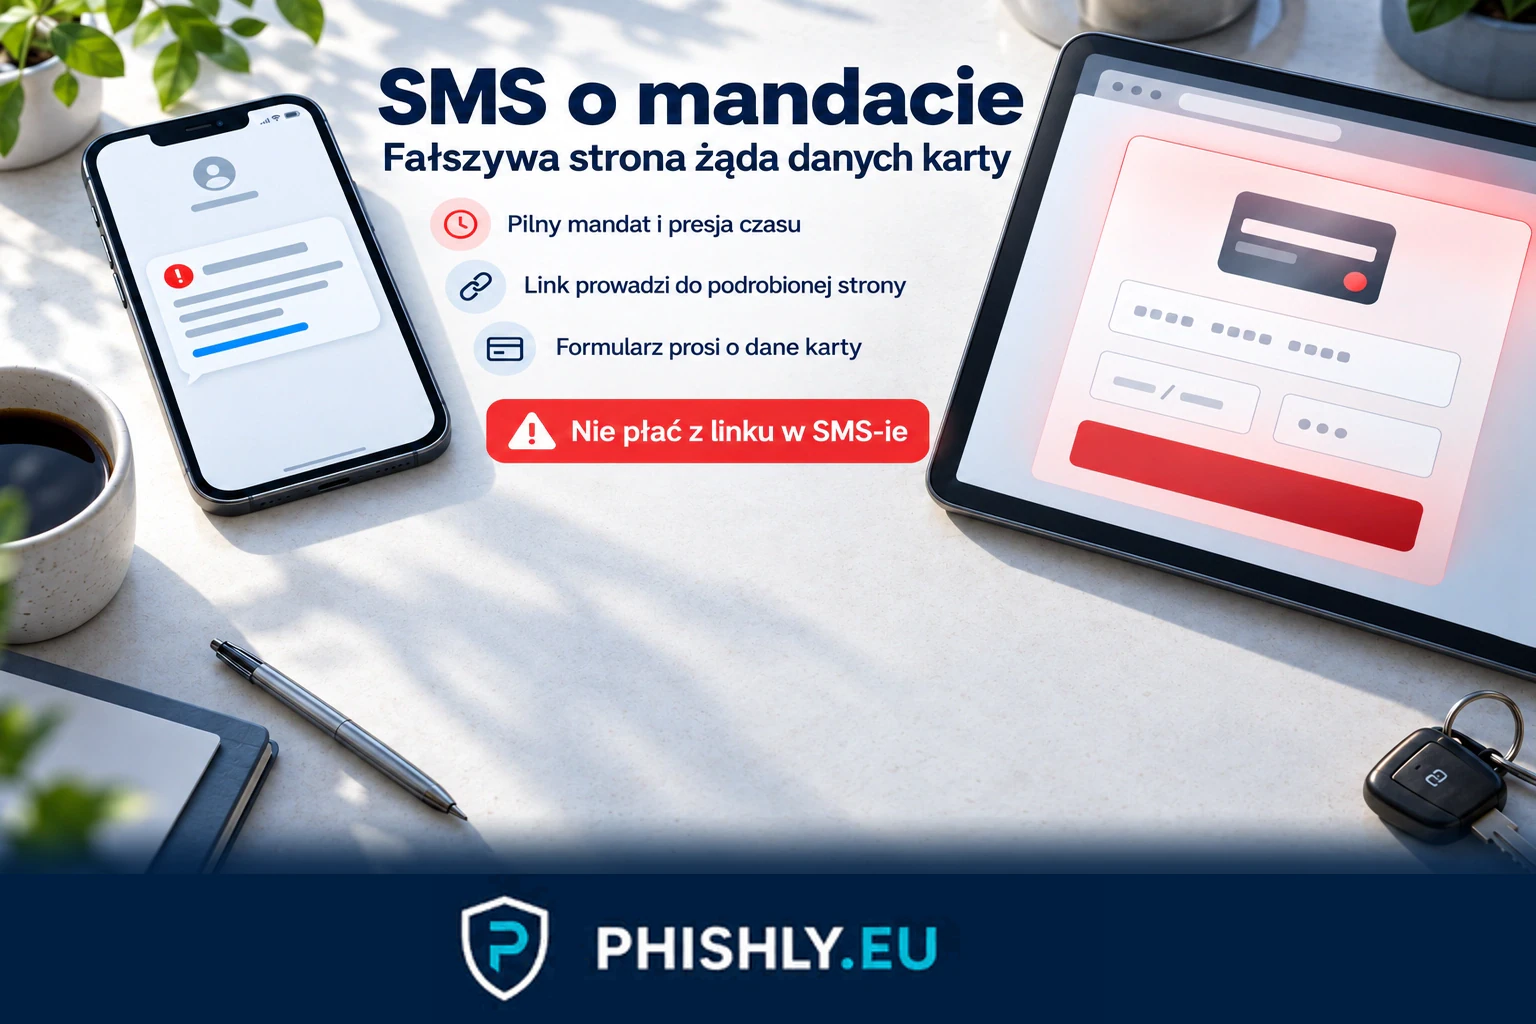
2026-05-07
SMS o mandacie: fałszywy CEPiK wyłudza dane karty
SMS o mandacie może prowadzić do fałszywego CEPiK i formularza danych karty. Sprawdź, jak rozpoznać oszustwo, zgłosić SMS i co zrobić po kliknięciu.
Czytaj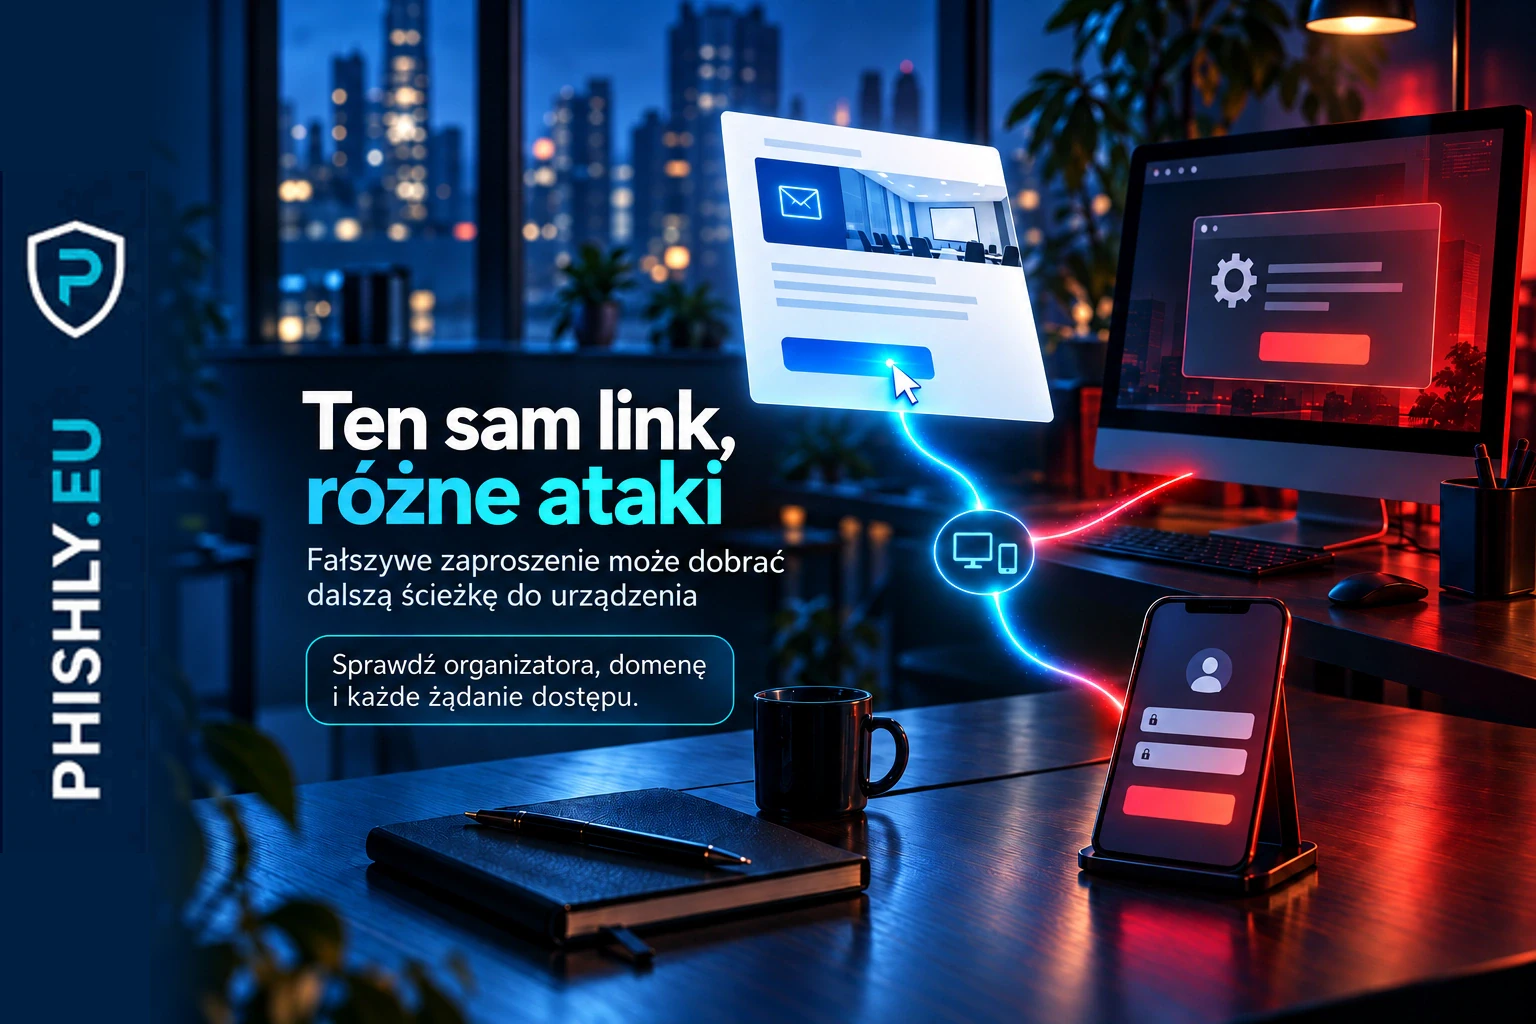
2026-05-07
Fałszywe zaproszenie na wydarzenie: jeden link, różne ataki
Fałszywe zaproszenie może rozpoznać urządzenie i skierować odbiorcę do kradzieży danych albo instalacji narzędzia zdalnego dostępu.
Czytaj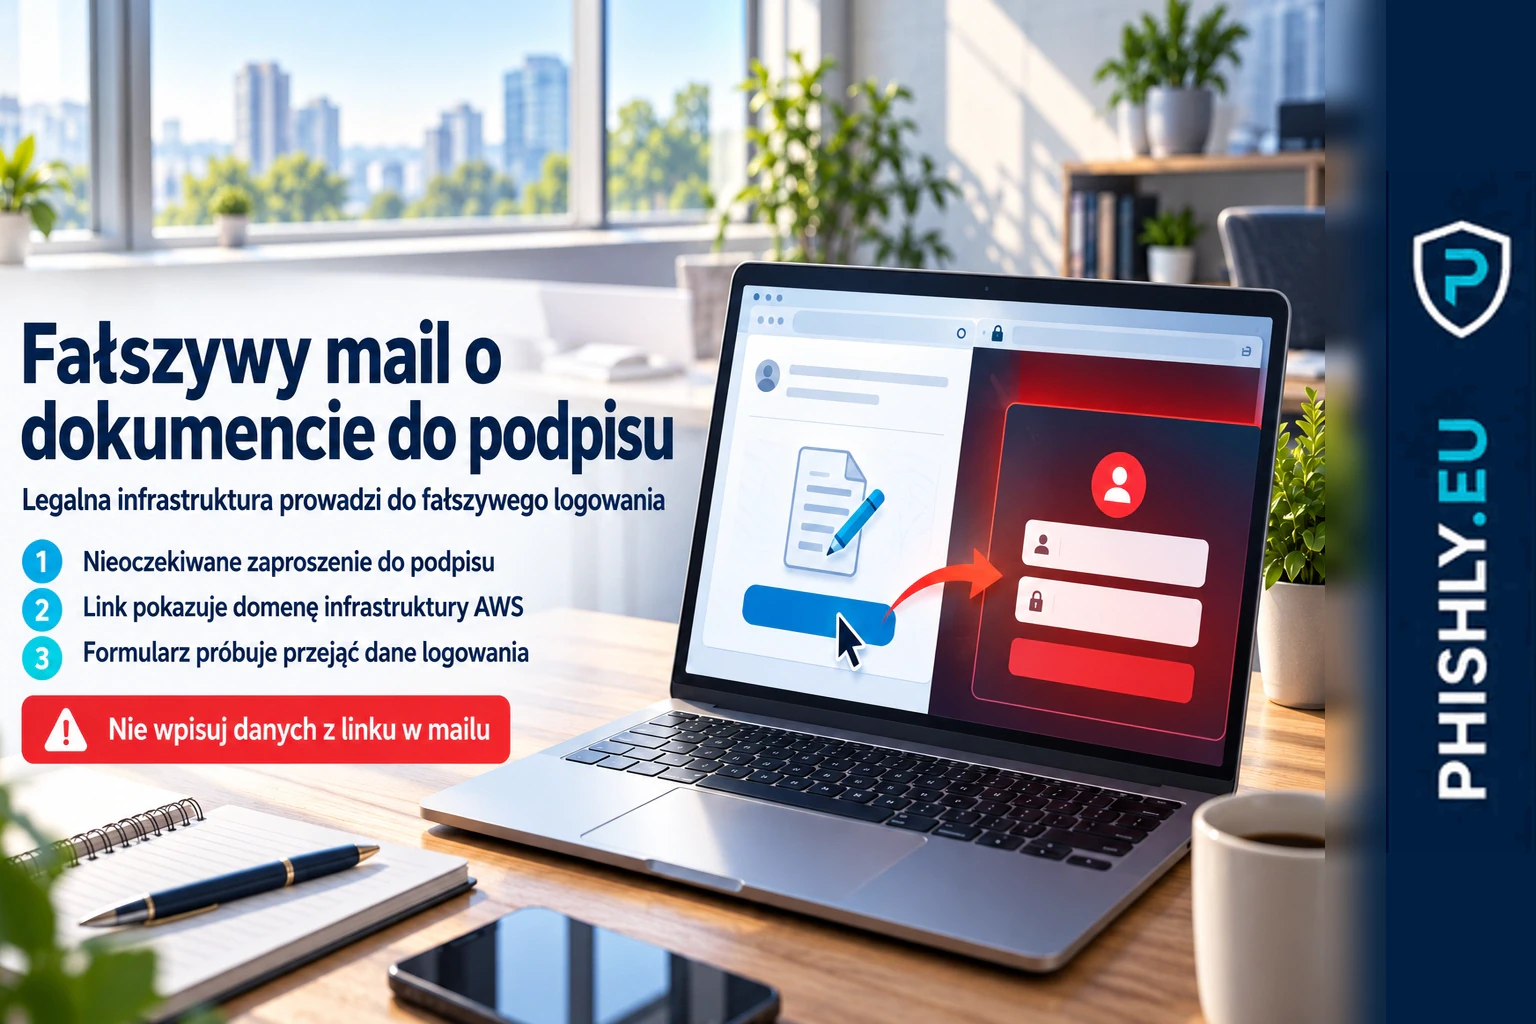
2026-05-05
Fałszywy mail Docusign o dokumencie do podpisu
Fałszywy mail Docusign udaje prośbę o podpis dokumentu, a link prowadzi do formularza wyłudzającego dane. Sprawdź sygnały oszustwa i co zrobić.
Czytaj