Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 49 artykułów z tagiem smishing

2026-04-08
Raport CERT Polska 2025. Phishing, oszustwa i wnioski dla szkoleń pracowników
Raport CERT Polska 2025 pokazuje skalę phishingu i oszustw w Polsce. Wyciągamy praktyczne wnioski dla programów security awareness.
Czytaj2026-04-08
Fałszywy mandat z kodem QR. Nowa wariacja smishingu z opłatami drogowymi
Oszuści ukrywają phishingowy adres w kodzie QR i podszywają się pod urzędy oraz systemy opłat drogowych. Sprawdź, jak działa ten schemat i jak go zatrzymać przed podaniem danych.
Czytaj
2026-03-31
SMS o punktach Allegro — nowy wariant smishingu
Fałszywy SMS o punktach Allegro wykorzystuje presję czasu i obietnicę nagrody, aby wyłudzić dane karty lub logowania. Sprawdź, jak działa ten smishing i jak powinna reagować firma.
Czytaj
2026-03-06
Kod Telegram SMS: co to jest i dlaczego przyszedł? Co zrobić
Kod Telegram SMS to kod logowania. Jeśli go nie zamawiałeś, ktoś może próbować zalogować się na Twój numer. Nie podawaj kodu i sprawdź aktywne sesje.
Czytaj
2026-03-02
e-T0LL zamiast e-TOLL: SMS wyłudza dane karty. Jak rozpoznać
SMS e-T0LL wygląda wiarygodnie, ale prowadzi do phishingu. Sprawdź objawy kampanii, zasady weryfikacji i procedurę dla użytkownika oraz IT.
Czytaj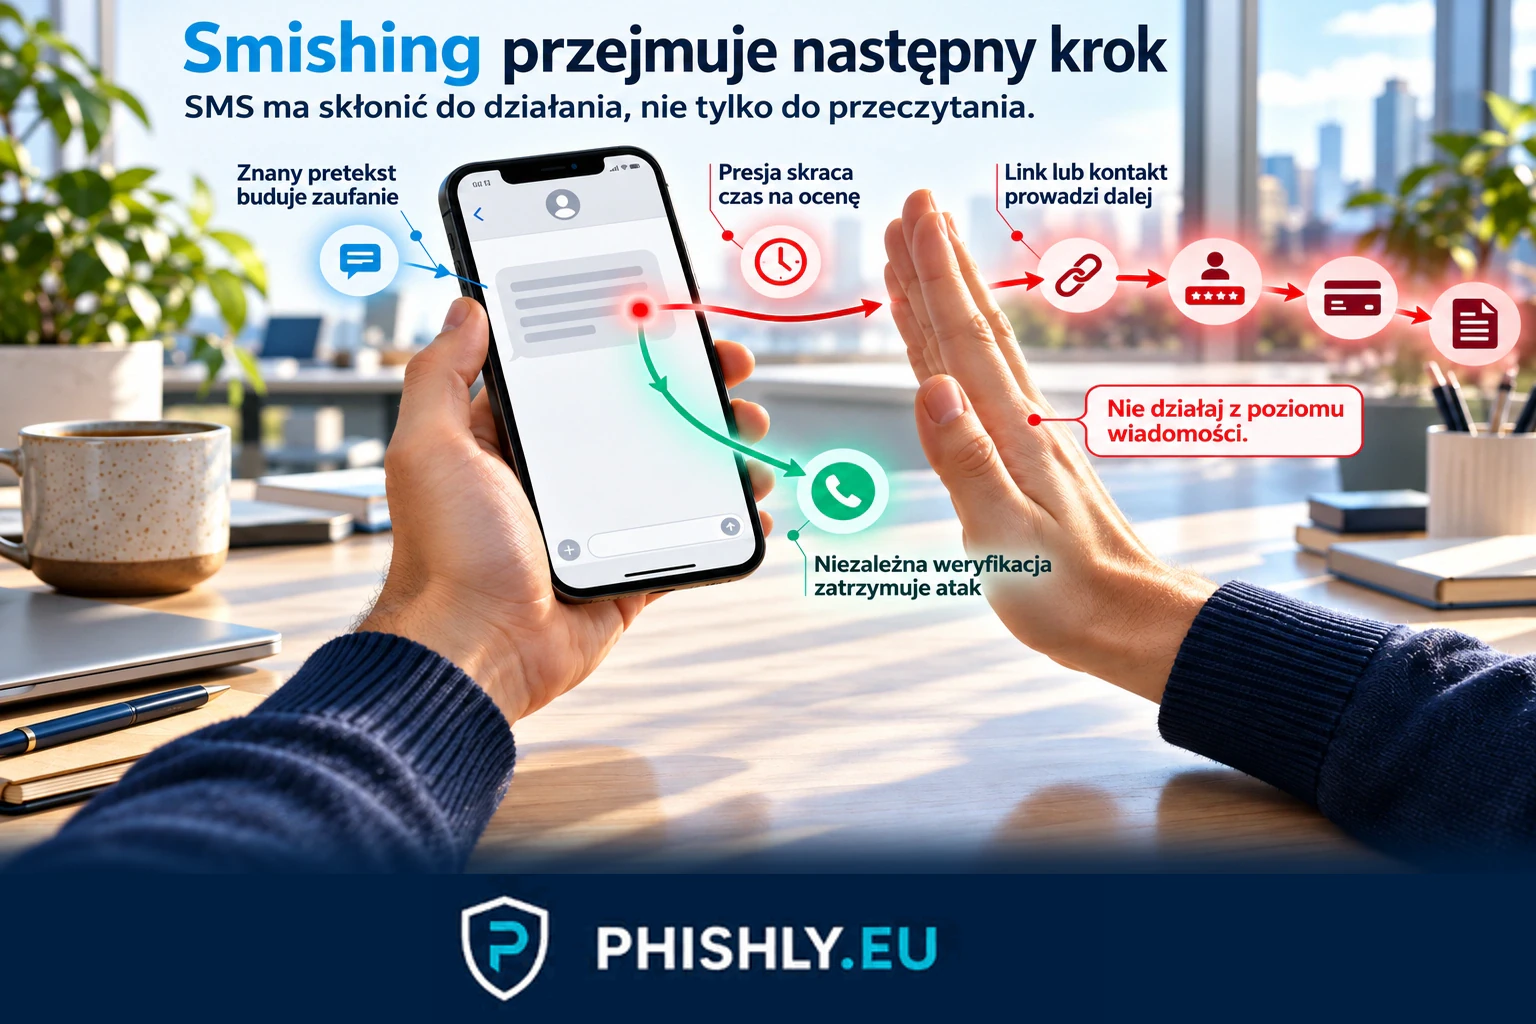
2026-02-27
Smishing – co to jest? Fałszywe SMS-y: przykłady i jak się bronić
Smishing to phishing przez SMS. Zobacz przykłady fałszywych wiadomości, jak sprawdzić link, jak się bronić i co zrobić po kliknięciu lub podaniu danych.
Czytaj