Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 34 artykułów z tagiem vishing
2026-09-02
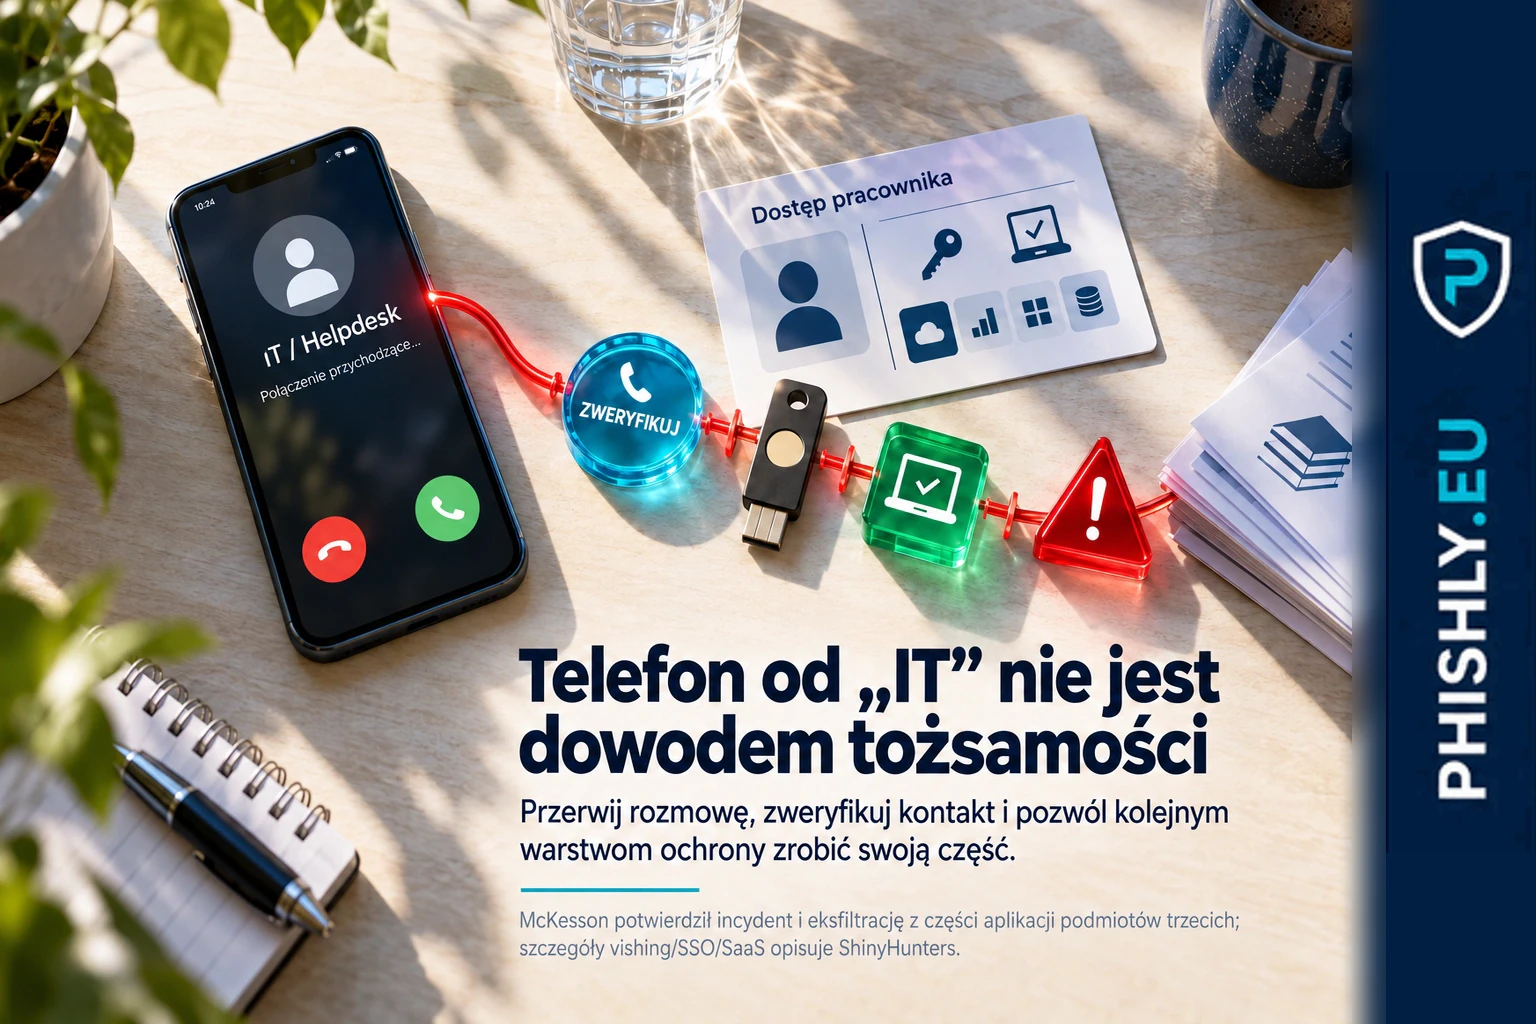
McKesson: wyciek danych. ShinyHunters wskazuje na vishing i Okta SSO
McKesson potwierdził dostęp do aplikacji podmiotów trzecich i eksfiltrację danych. Grupa ShinyHunters twierdzi, że zaczęło się od vishingu i kont Okta SSO.
Czytaj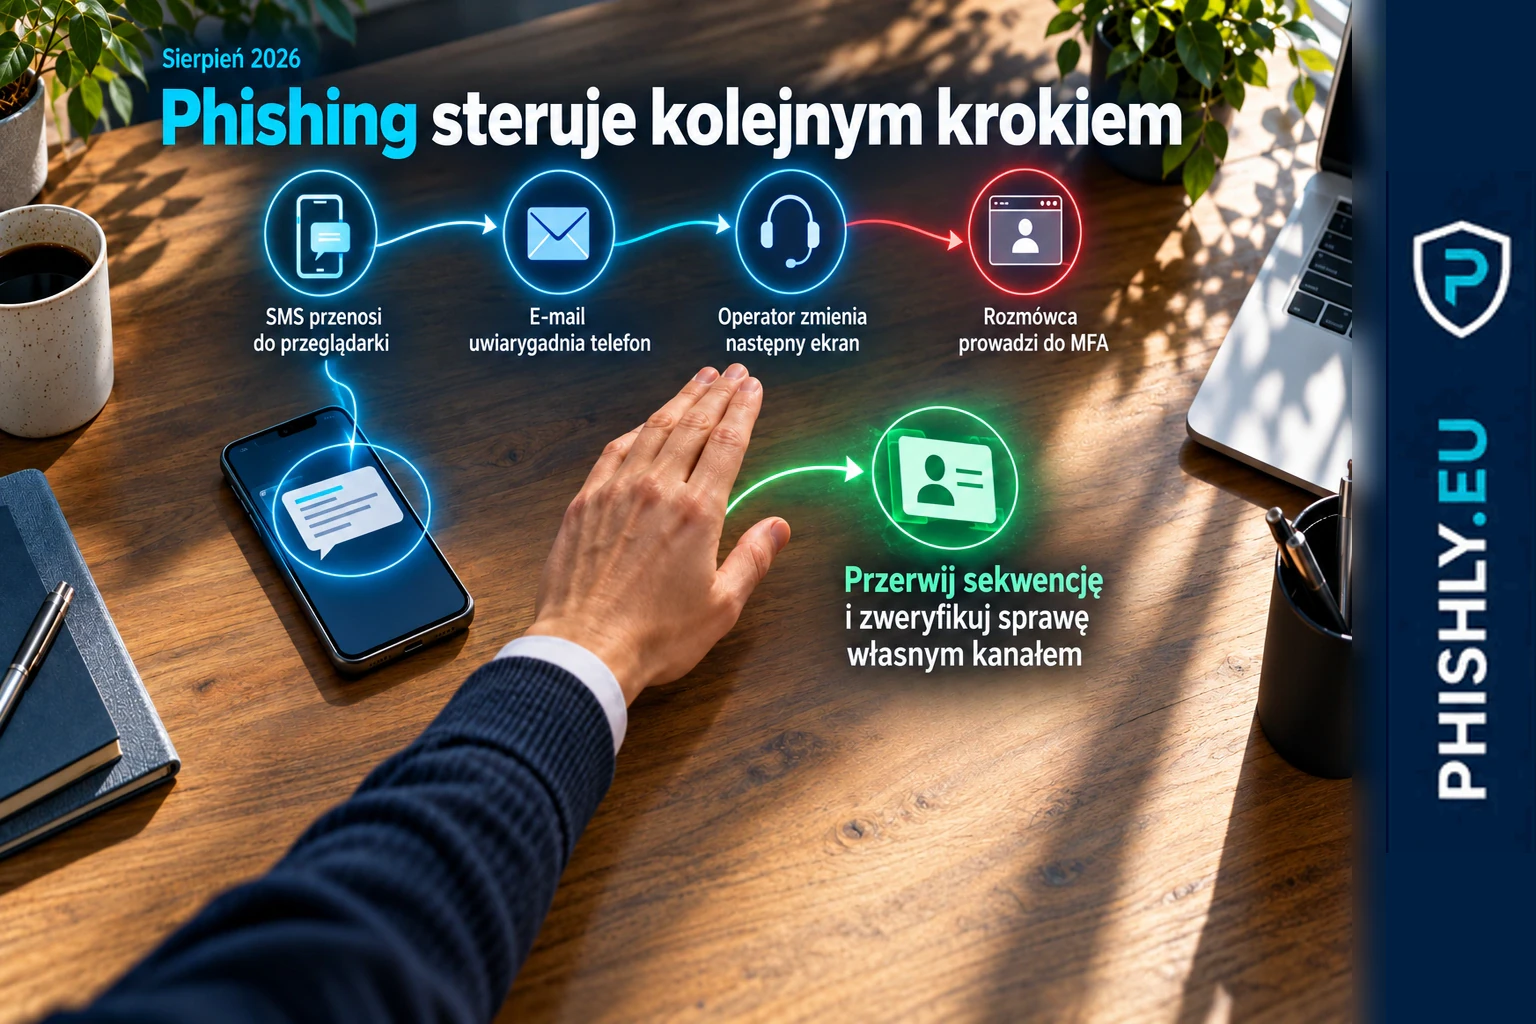
2026-09-01
Sierpień 2026 w phishingu: napastnik steruje kolejnym krokiem
Sierpień 2026 pokazał phishing jako sterowaną sekwencję decyzji między SMS-em, e-mailem, telefonem i logowaniem. Gdzie pracownik może ją przerwać?
Czytaj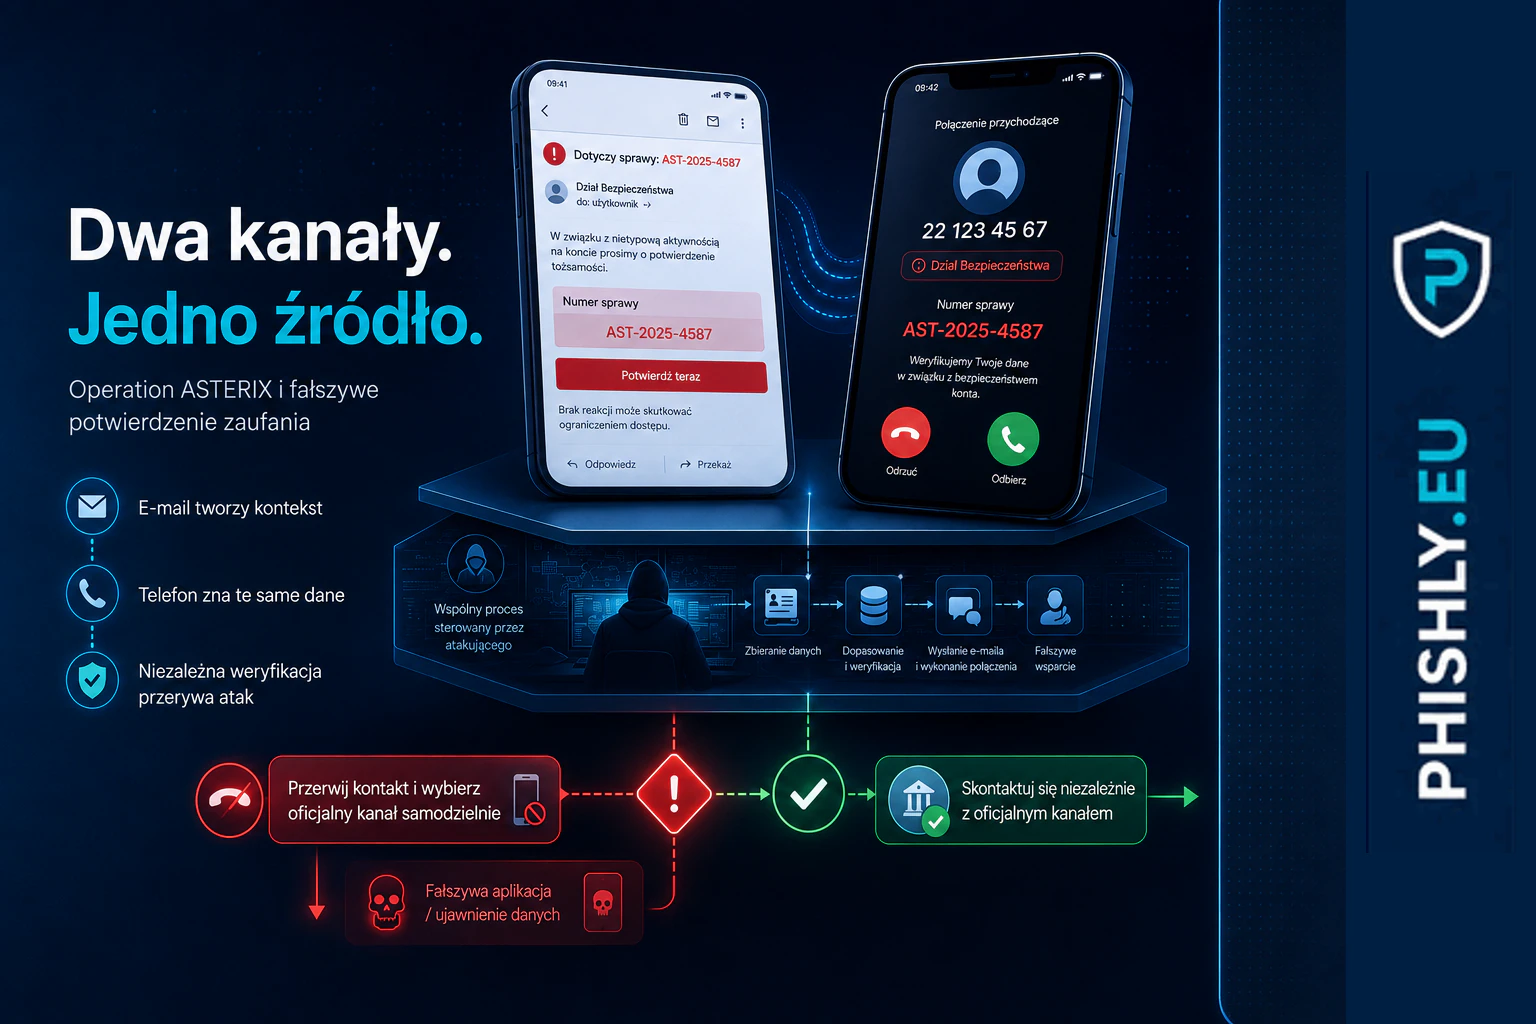
2026-08-28
Operation ASTERIX: phishing, vishing i AI w jednym oszustwie
Operation ASTERIX pokazuje, jak e-mail, telefon i fałszywa aplikacja mogą wzajemnie budować wiarygodność. Zobacz, gdzie przerwać taki atak.
Czytaj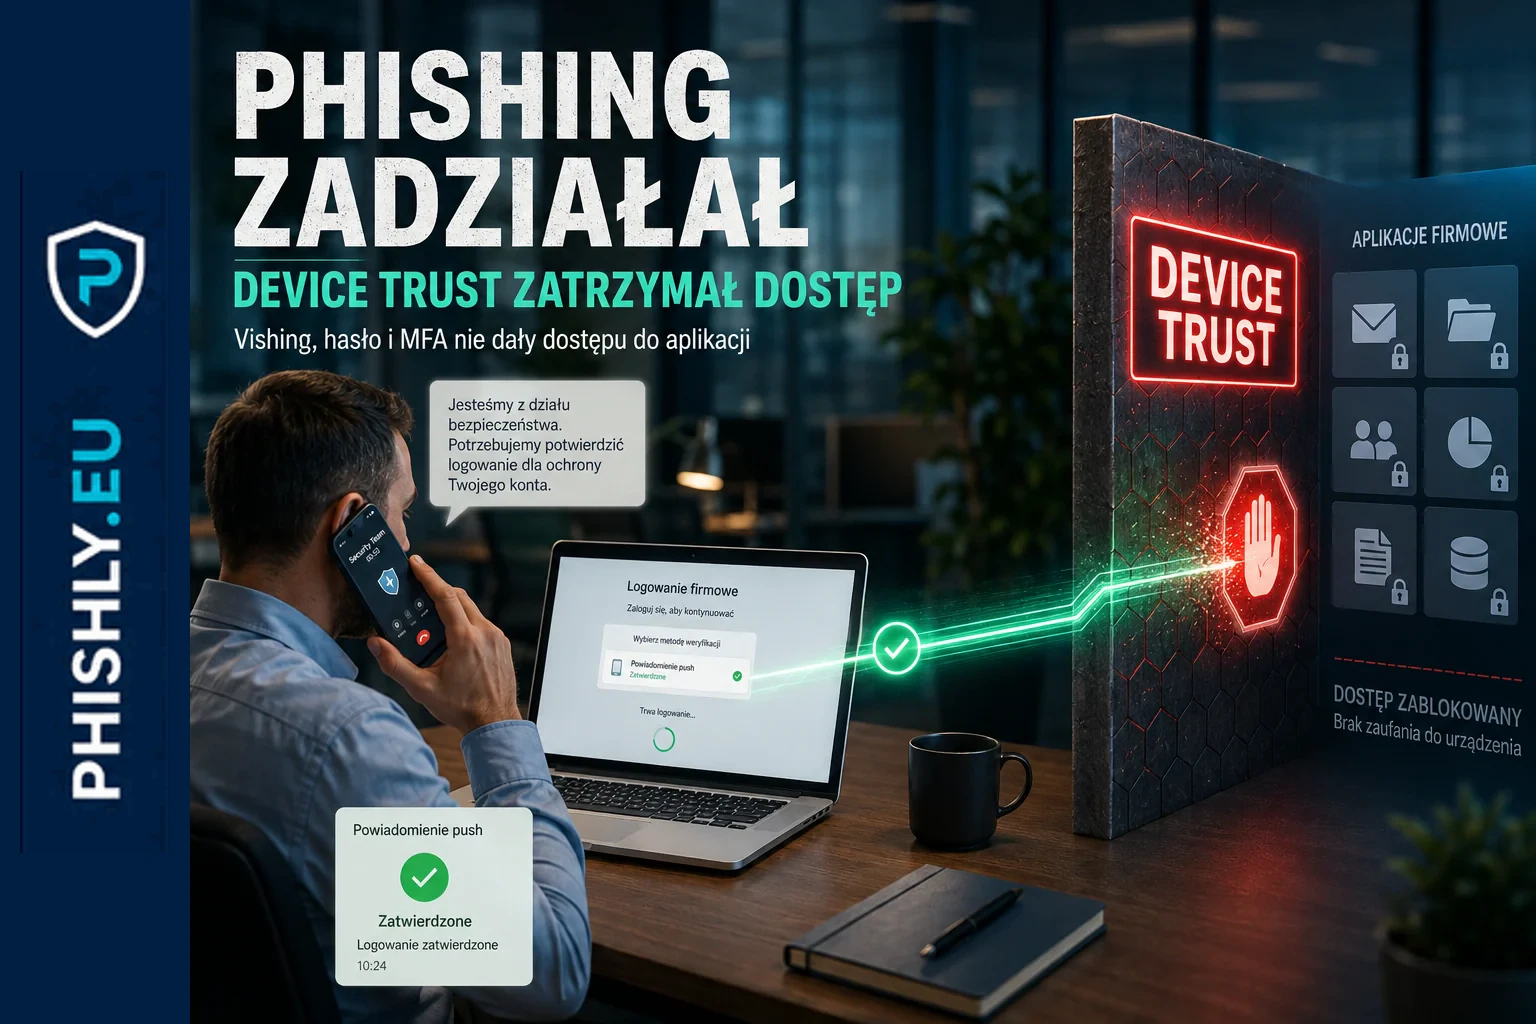
2026-08-28
ReliaQuest: phishing zadziałał, device trust ograniczył skutki
Pracownik podał hasło i zatwierdził MFA po vishingu. ReliaQuest pokazuje, jak device trust i szybkie reagowanie ograniczyły skutki udanego phishingu.
Czytaj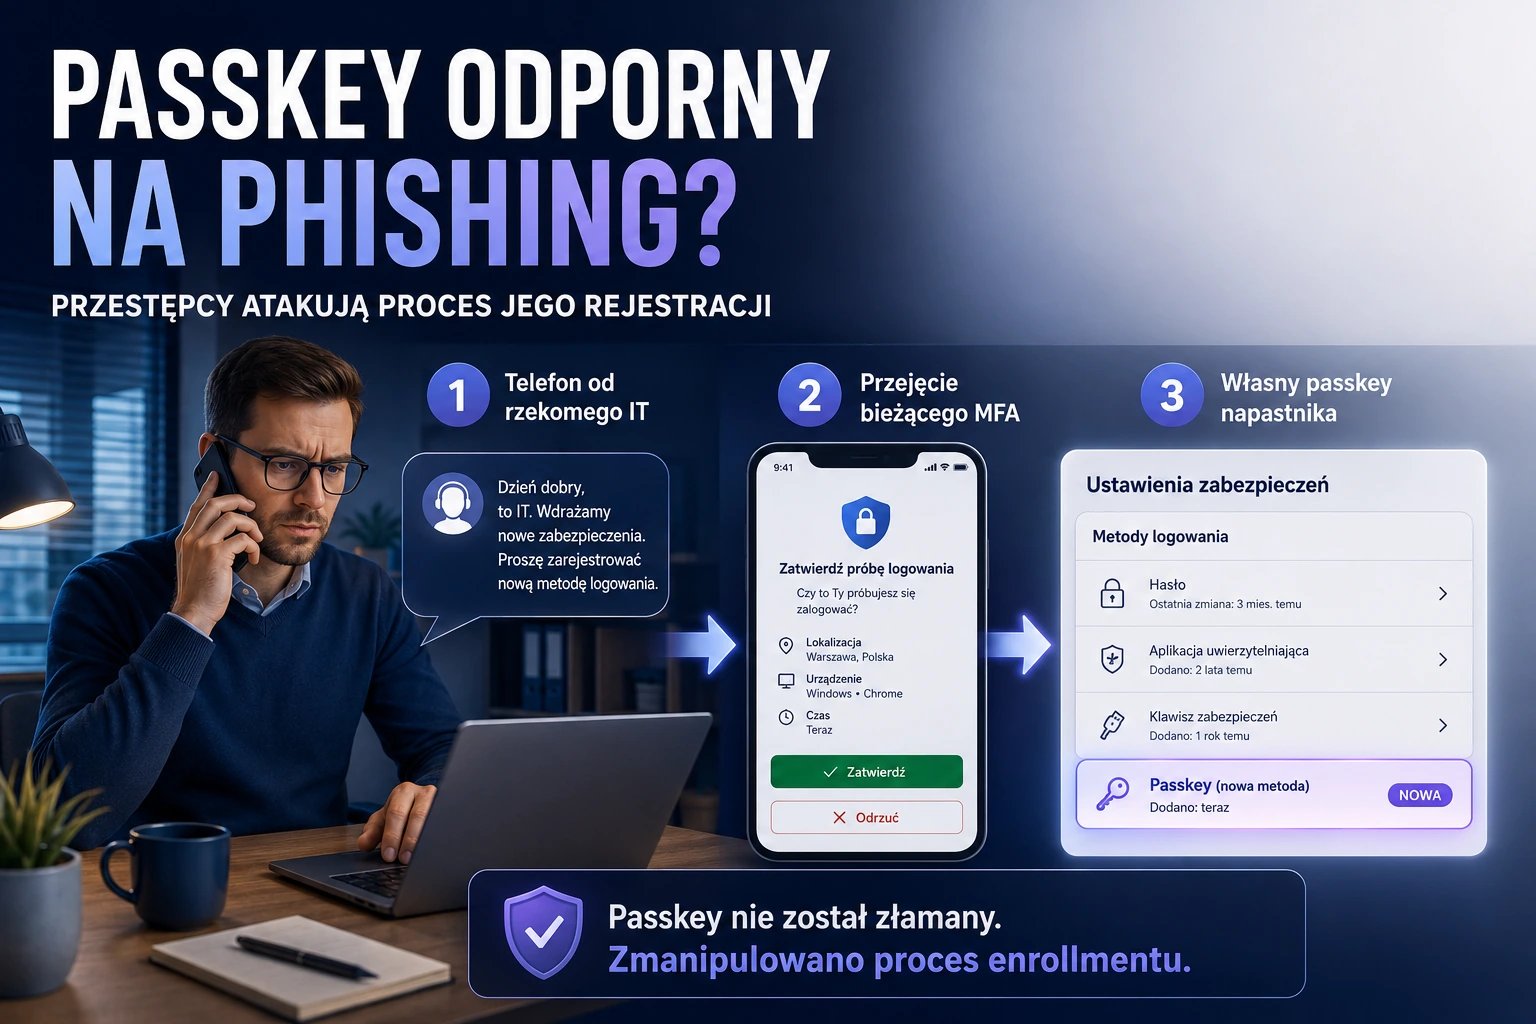
2026-08-21
Passkey odporny na phishing? Przestępcy atakują proces jego rejestracji
Kampania O-UNC-066 pokazuje, że przestępcy nie muszą łamać passkey ani FIDO2. Wystarczy, że przez telefon przejmą proces logowania i rejestracji nowej metody uwierzytelniania w Microsoft Entra.
Czytaj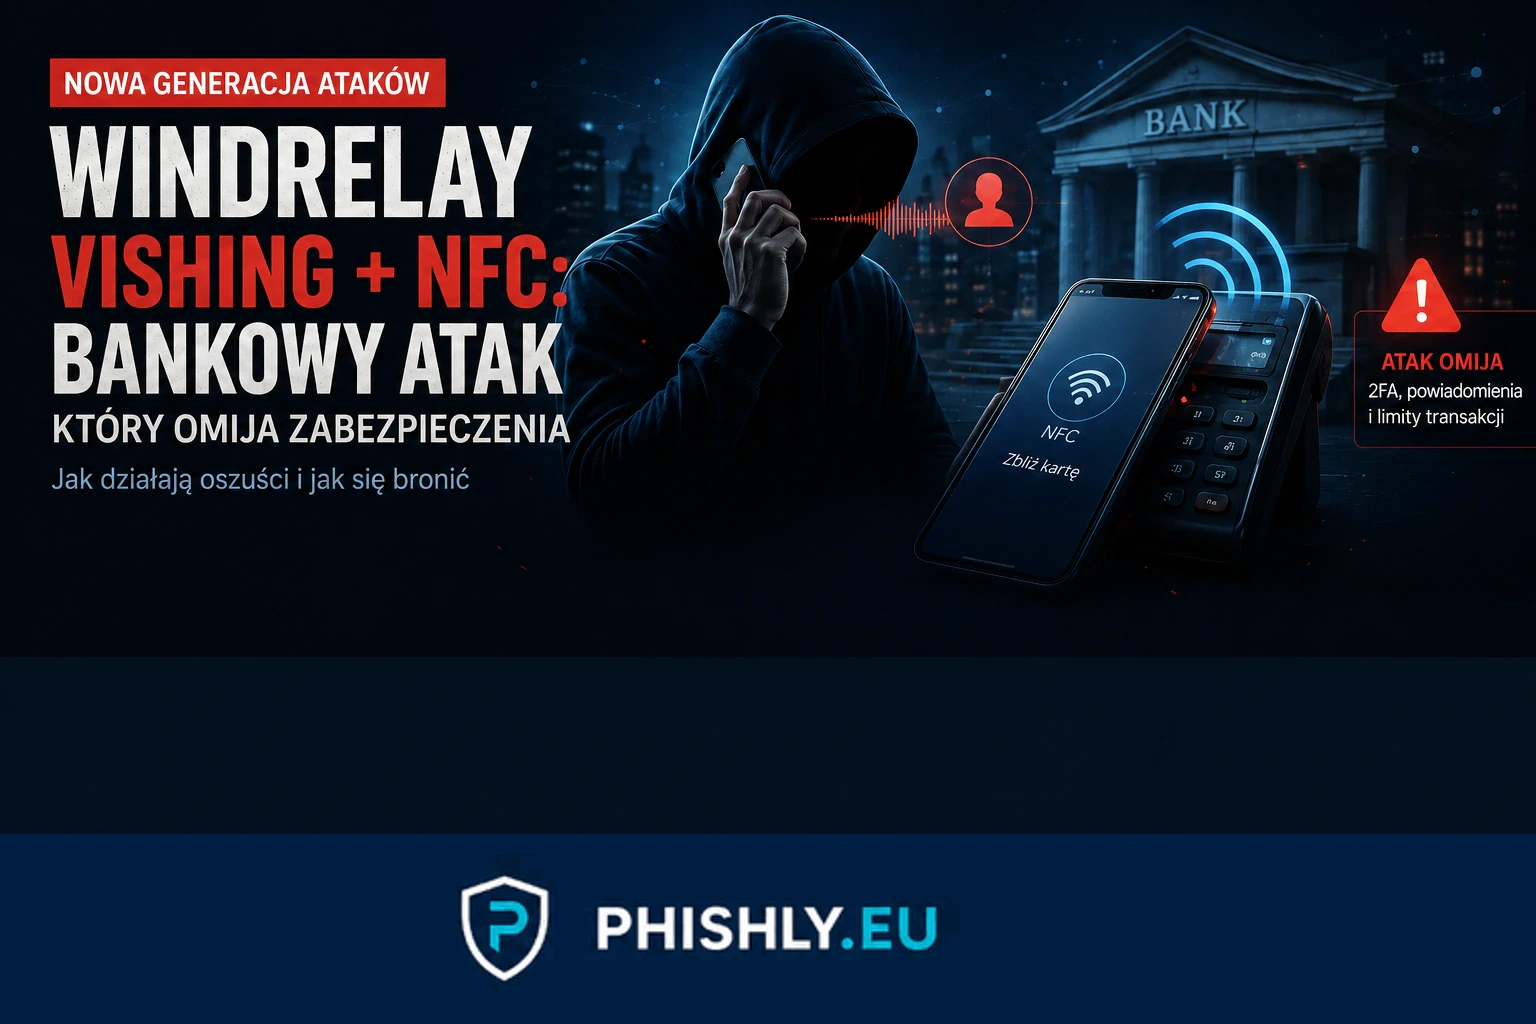
2026-08-16
WindRelay: vishing bankowy i kradzież karty przez NFC
WindRelay łączy vishing bankowy, zdalny dostęp do Androida i NFC relay. Wyjaśniamy mechanizm, polski kontekst i punkty zatrzymania ataku.
Czytaj