Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 20 artykułów z tagiem AI
2026-05-07
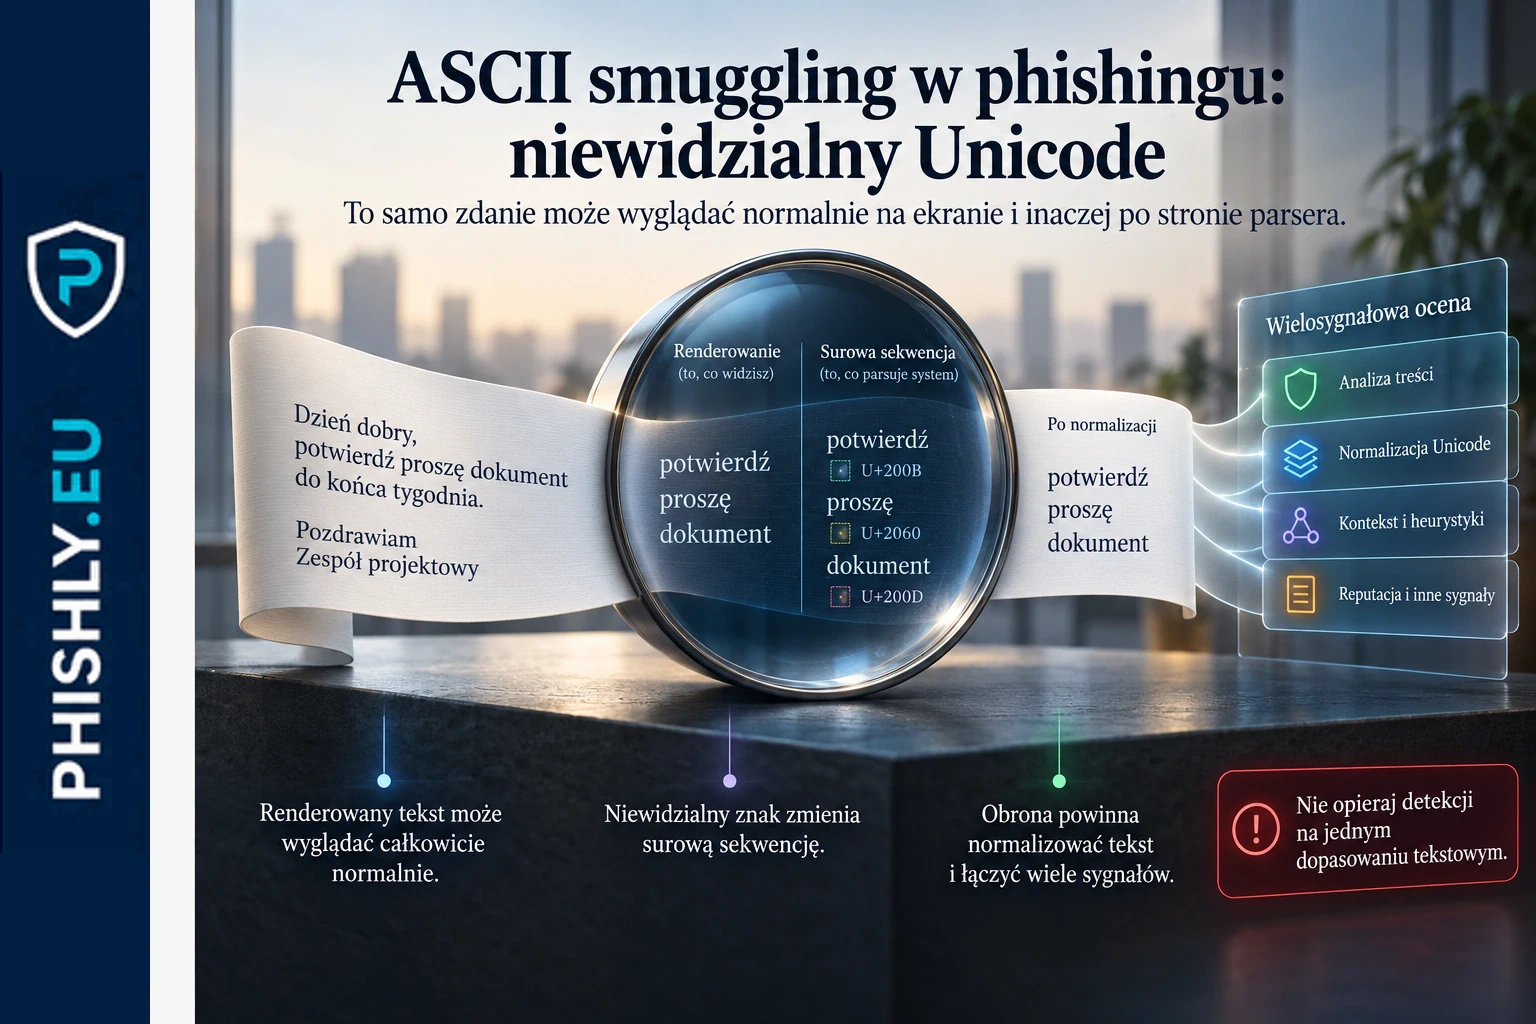
ASCII smuggling w phishingu: niewidzialny Unicode
Microsoft opisał phishing z niewidzialnymi znakami Unicode. Wyjaśniamy ASCII smuggling, wpływ na filtry poczty i warstwową obronę przed phishingiem.
Czytaj
2026-05-05
Fałszywa płatność za ChatGPT. Phishing podszywa się pod OpenAI
CERT Polska i Microsoft opisują kampanie podszywające się pod ChatGPT. Fałszywe komunikaty o płatności mają skłonić odbiorcę do podania danych na podrobionej stronie.
Czytaj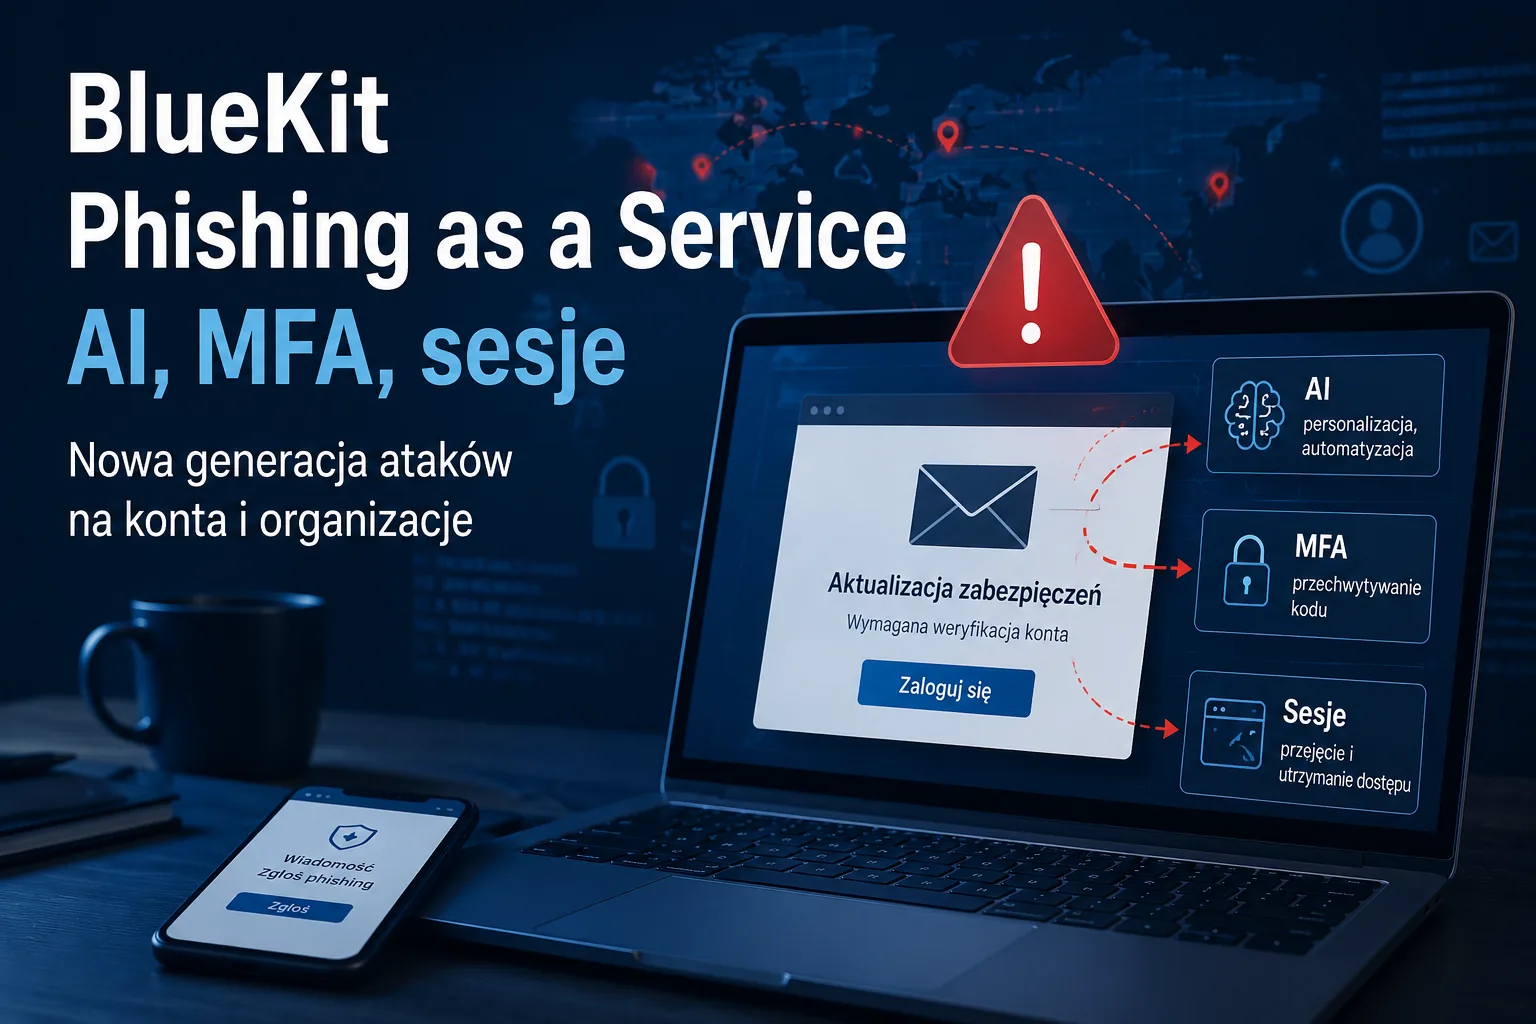
2026-04-30
BlueKit pokazuje, dokąd zmierza Phishing-as-a-Service
BlueKit ewoluuje w stronę Browser-in-the-Middle. Zobacz, co oznacza PhaaS, zdalna sesja, MFA i przejęcie konta w firmie.
Czytaj
2026-04-29
Kuse.ai jako nośnik phishingu. Legalna platforma, fałszywy dokument, kradzież hasła
Trend Micro opisał kampanię, w której atakujący nadużyli Kuse.ai do hostowania rozmytego dokumentu phishingowego. To kolejny przykład, że legalna platforma nie gwarantuje bezpiecznej treści.
Czytaj2026-04-28
BlueNoroff, fałszywy Zoom i ClickFix. Jak phishing uderza w firmy krypto
BlueNoroff, grupa powiązana z Koreą Północną, wykorzystuje fałszywe zaproszenia na spotkania, podszyte strony Zoom, ClickFix, PowerShell i AI, aby przejmować urządzenia osób z sektora Web3 i krypto.
Czytaj2026-04-24
Phishing na developerów. Korea Północna, AI i złośliwe zadania rekrutacyjne
Grupa powiązana z Koreą Północną wykorzystywała AI, fałszywe rekrutacje i złośliwe zadania programistyczne, by atakować developerów Web3. To ważny case, bo pokazuje, jak phishing zaczyna stapiać się z normalnym środowiskiem pracy.
Czytaj