Fałszywa płatność za ChatGPT. Phishing podszywa się pod OpenAI
CERT Polska i Microsoft opisują kampanie podszywające się pod ChatGPT. Fałszywe komunikaty o płatności mają skłonić odbiorcę do podania danych na podrobionej stronie.
TL;DR
CERT Polska 21 września 2026 ponownie ostrzegł przed kampanią phishingową podszywającą się pod OpenAI. Wiadomości informują o rzekomym problemie z płatnością za ChatGPT i mają skłonić odbiorcę do wejścia na podrobioną stronę.
To nie jest dowód włamania do ChatGPT ani OpenAI. Microsoft opisuje podobne kampanie jako wykorzystanie zaufania do popularnych marek AI. W czerwcu firma ujawniła, że powiązana aktywność z przynętą ChatGPT osiągała nawet 100 tys. wiadomości jednego dnia.
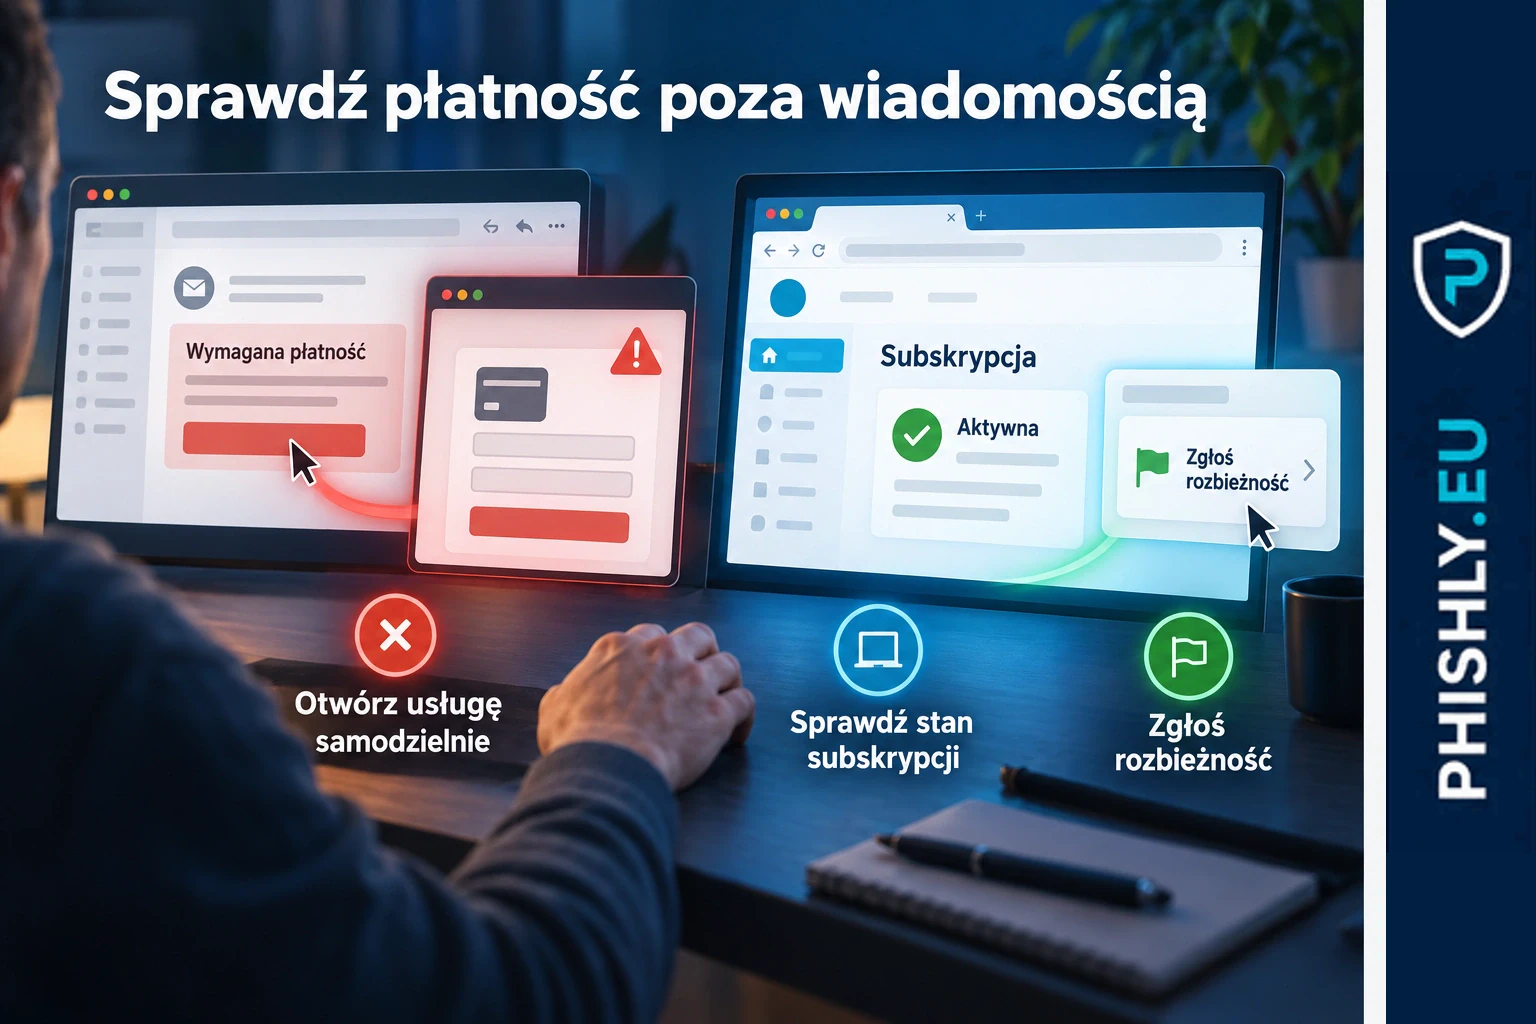
Najbezpieczniejsza reakcja jest prosta: nie obsługuj płatności ani logowania z linku w nieoczekiwanej wiadomości. Otwórz oficjalną aplikację lub stronę samodzielnie i tam sprawdź stan konta.
O co chodzi w kampanii
Pierwszy komunikat CERT Polska o tym scenariuszu pojawił się 5 maja 2026. Zespół opisał wiadomości wykorzystujące wizerunek OpenAI i informujące o konieczności ponowienia płatności za dostęp do ChatGPT. Link prowadził do strony przygotowanej do zebrania danych płatniczych.
21 września CERT Polska opublikował kolejne ostrzeżenie. Schemat pozostał bardzo podobny: odbiorca dostaje informację o trudnościach z przetworzeniem płatności i ryzyku ograniczenia dostępu. Zalecenie CERT jest jednoznaczne — stan konta należy sprawdzać po wejściu do oficjalnej usługi własną drogą.
Dla użytkownika najistotniejsze jest to, że wiadomość może wyglądać jak zwykły komunikat rozliczeniowy. To właśnie normalność pretekstu obniża czujność: subskrypcje naprawdę wygasają, karty bywają odrzucane, a usługi proszą o aktualizację danych.
Co zmieniło się od maja: skala i kolejne warianty
Microsoft Threat Intelligence podał, że 5 maja 2026 wykrył około 4,5 tys. wiadomości związanych z przynętą ChatGPT. Firma opisała też szerszą, powiązaną aktywność, która w jednym dniu osiągała do 100 tys. wiadomości kierowanych do odbiorców w kilku krajach.
Microsoft wskazał, że odbiorcy byli nakłaniani do aktualizacji metody płatności za ChatGPT Plus. Po przejściu przez kilka etapów przekierowania użytkownik trafiał na stronę zbierającą dane osobowe i płatnicze. Istotne jest rozróżnienie: ten opis dotyczy konkretnej obserwowanej kampanii, a nie wszystkich wiadomości podszywających się pod ChatGPT.
17 września Cofense Phishing Defense Center opisał inny wariant. Fałszywy rachunek za subskrypcję tworzył presję czasu i prowadził do strony przypominającej logowanie OpenAI. W tym przypadku celem były dane dostępowe do konta.
Te przykłady nie powinny być łączone w jeden rzekomo identyczny atak. Pokazują natomiast ten sam mechanizm socjotechniczny: znana marka, rutynowy proces rozliczeniowy i presja, aby odbiorca działał bez sprawdzenia komunikatu poza wiadomością.
Dlaczego właśnie ChatGPT
Phishing zwykle podąża za usługami, które są popularne i rozpoznawalne. ChatGPT spełnia oba warunki. Ma płatne plany, jest używany prywatnie i służbowo, a dla części osób stał się narzędziem codziennej pracy.
Atakujący nie muszą więc tłumaczyć, czym jest usługa. Wystarczy komunikat o płatności, odnowieniu subskrypcji lub ryzyku utraty dostępu. Odbiorca zna produkt i wie, że rozliczenia faktycznie istnieją.
W firmie dochodzi dodatkowy problem: nie zawsze jest jasne, kto kupuje narzędzia AI, z jakiej karty są opłacane i czy konto jest prywatne, czy służbowe. Im mniej uporządkowany jest proces zakupów, tym trudniej pracownikowi szybko ocenić, czy wiadomość rozliczeniowa ma sens.
Marki AI jako przynęta, nie dowód włamania
Microsoft opisuje szerszy trend obejmujący nie tylko ChatGPT, ale również Microsoft Copilot, DeepSeek i Claude. Wspólny jest nie sam produkt, lecz wykorzystanie rozpoznawalnej marki do wzbudzenia zaufania albo ciekawości.
W aktualizacji z 10 września Microsoft ponownie podkreślił, że takie kampanie nie oznaczają kompromitacji usług, pod które podszywają się napastnicy. Zmienia się temat przynęty, ale presja czasu, znajoma marka i próba przeniesienia użytkownika na kontrolowaną przez przestępcę ścieżkę pozostają znanymi elementami phishingu.
PHISHLY opisuje osobno inne mechanizmy wykorzystujące marki AI, na przykład Claude.ai jako zaufany nośnik phishingu. Ten materiał zachowuje natomiast konkretną rolę: jest właścicielem tematu fałszywej płatności i subskrypcji ChatGPT.
Co powinno wzbudzić podejrzenia
Szczególną ostrożność zachowaj, gdy wiadomość łączy kilka elementów naraz:
- dotyczy niespodziewanego problemu z płatnością lub subskrypcją;
- grozi szybkim ograniczeniem dostępu;
- kieruje do działania przez przycisk albo link;
- prosi o ponowne podanie danych na stronie otwartej z wiadomości;
- nie zgadza się z tym, co widzisz po samodzielnym wejściu do oficjalnej usługi.
Sam wygląd wiadomości nie rozstrzyga, czy jest prawdziwa. Logo, nazwa produktu i estetyczny formularz można skopiować. Dlatego skuteczniejszą metodą niż analizowanie każdego elementu graficznego jest zmiana ścieżki weryfikacji: zamknij wiadomość i otwórz usługę samodzielnie.
Co zrobić po kliknięciu lub podaniu danych
Jeżeli tylko otworzyłeś link i nie podałeś danych, zamknij stronę i zgłoś wiadomość. W Polsce można przekazać podejrzany przypadek przez incydent.cert.pl albo usługę „Bezpiecznie w sieci” w aplikacji mObywatel.
Jeżeli podałeś dane płatnicze, skontaktuj się z bankiem przy użyciu oficjalnych danych kontaktowych i postępuj zgodnie z jego zaleceniami. Nie korzystaj z numeru telefonu ani formularza podanego w podejrzanej wiadomości.
Jeżeli podałeś dane do konta, przejdź do oficjalnej usługi własną drogą, zabezpiecz konto zgodnie z instrukcjami dostawcy i sprawdź aktywność. Dla konta służbowego zgłoś zdarzenie zespołowi IT lub bezpieczeństwa, aby organizacja mogła ocenić zakres ryzyka.
Co powinny zrobić firmy
Pierwszy krok to uporządkowanie odpowiedzialności za płatne narzędzia AI. Pracownik powinien wiedzieć, kto kupuje subskrypcje, kto odbiera informacje rozliczeniowe i gdzie sprawdza się ich prawdziwość.
Drugi krok to jasny kanał zgłaszania. Wiadomość o problemie z płatnością za narzędzie służbowe nie powinna uruchamiać samodzielnej decyzji pracownika. Powinna dać się szybko przekazać do osoby lub zespołu odpowiedzialnego za usługę.
Trzeci obszar to ćwiczenia. Scenariusze awareness nadal często koncentrują się na paczkach, fakturach, bankach i Microsoft 365. Popularne usługi AI są dziś równie naturalnym pretekstem. W testach phishingowych dla firm warto sprawdzać nie tylko kliknięcie, ale też to, czy użytkownik potrafi przerwać proces i zweryfikować żądanie niezależnym kanałem.
Jak wykorzystać ten przypadek w security awareness
Dobry scenariusz szkoleniowy nie powinien sprowadzać się do pytania „czy rozpoznajesz logo?”. Z punktu widzenia zachowania ważniejszy jest moment decyzji.
Użytkownik otrzymuje wiadomość o płatności za usługę, którą zna. Powinien zatrzymać się przed przejściem do formularza, otworzyć usługę własną drogą, sprawdzić stan konta i zgłosić rozbieżność. To zachowanie można ćwiczyć niezależnie od tego, czy przynętą jest ChatGPT, platforma chmurowa, serwis streamingowy czy inna płatna usługa.
W materiale Phishing po kliknięciu: ryzyko biznesowe opisujemy, dlaczego liczy się również reakcja po pierwszym błędzie. Pomocny jest też quiz phishingowy PHISHLY, który pozwala ćwiczyć ocenę wiadomości bez skutków dla prawdziwego konta.
Wniosek
Wrześniowe ostrzeżenie CERT Polska pokazuje, że fałszywa płatność za ChatGPT nie była jednorazowym motywem z maja. Microsoft i Cofense opisują kolejne obserwacje, w których ta sama marka służy do budowania wiarygodnego pretekstu, choć szczegóły i cel poszczególnych kampanii mogą się różnić.
Dla użytkownika reguła pozostaje stabilna: płatność, logowanie i status subskrypcji sprawdzaj po samodzielnym otwarciu oficjalnej usługi. Dla firmy oznacza to potrzebę uporządkowania zakupów narzędzi AI, jasnego kanału zgłaszania i ćwiczeń opartych na aktualnych pretekstach.
Najczęstsze pytania
Czy OpenAI naprawdę wysyła takie wiadomości o płatności?
Prawdziwe usługi mogą wysyłać komunikaty rozliczeniowe, ale CERT Polska ostrzega przed wiadomościami, które tylko udają korespondencję OpenAI. Status subskrypcji najlepiej sprawdzić po samodzielnym otwarciu oficjalnej aplikacji lub strony.
Czy ten phishing oznacza, że ChatGPT albo OpenAI zostały zhakowane?
Nie. Opisane przez CERT Polska i Microsoft przypadki dotyczą podszywania się pod markę. Microsoft wprost zaznacza, że nie są one dowodem kompromitacji wskazanych usług AI.
Co zrobić, jeśli podałem dane na podejrzanej stronie?
Przerwij dalsze działania i skontaktuj się z właściwym dostawcą lub bankiem przez oficjalny kanał. Jeżeli chodzi o konto służbowe, zgłoś zdarzenie zespołowi odpowiedzialnemu za bezpieczeństwo.
Jak bezpiecznie sprawdzić płatność za ChatGPT?
Nie korzystaj z linku w nieoczekiwanej wiadomości. Otwórz oficjalną aplikację albo wpisz adres usługi samodzielnie i tam sprawdź stan subskrypcji.
Czy wszystkie kampanie podszywające się pod ChatGPT działają tak samo?
Nie. Publiczne analizy z 2026 roku pokazują różne warianty i różne rodzaje danych, o które próbują zabiegać napastnicy. Wspólny pozostaje pretekst związany ze znaną usługą i presją szybkiej reakcji.
Źródła
- CERT Polska: Uważaj! Cyberprzestępcy podszywają się pod twórców chatbotów AI — Komunikat z 5 maja 2026 o kampanii wykorzystującej wizerunek OpenAI i fałszywą płatność za ChatGPT.
- CERT Polska: Problem z opłatą za ChatGPT? To może być próba oszustwa — Komunikat z 21 września 2026 potwierdzający kolejną kampanię podszywającą się pod OpenAI.
- Microsoft: AI brands as bait: How threat actors are using the AI hype in social engineering — Analiza Microsoft Threat Intelligence o wykorzystywaniu marek AI jako przynęty, w tym kampanii związanej z płatnością za ChatGPT.
- Microsoft: Detect and disrupt AI-themed attacks with Microsoft Defender — Aktualizacja z 10 września 2026 o szerszym trendzie podszywania się pod popularne marki AI.
- Cofense: Chatbot Conundrum: Phishing Attempts of OpenAI’s ChatGPT — Analiza z 17 września 2026 opisująca osobny wariant fałszywego rachunku za ChatGPT.
- OpenAI Help Center: How can I report fraud or suspicious activity? — Oficjalny kanał zgłaszania podejrzanej aktywności.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.