Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.

2026-06-20
Fałszywe cło za paczkę z Poczty Polskiej
Fałszywy mail o zatrzymaniu paczki przez celników wyłudza adres, dane karty i kody autoryzacyjne. Jak rozpoznać ten schemat.
Czytaj2026-06-20
Fałszywy mail Allegro o błędnym adresie
Phishing podszywa się pod Allegro i informuje o problemie z adresem dostawy. Celem są login, dane osobowe, karta i kody.
Czytaj2026-06-20
InPost i przejęcie konta WhatsApp
Fałszywy SMS o paczce InPost może prowadzić nie do płatności, ale do podłączenia obcego urządzenia do WhatsApp.
Czytaj2026-06-19
Phishing przez adres IPv4 mapowany jako IPv6
Nietypowy zapis adresu URL może ukryć prawdziwy adres IP i ominąć proste filtry. Jak działa taki phishing i co sprawdzić w firmie.
Czytaj2026-06-18
Claude.ai jako zaufany nośnik phishingu
Atakujący wykorzystali reklamy, GitLab Pages i współdzielone czaty Claude, aby skłonić użytkowników do uruchomienia komend i malware.
Czytaj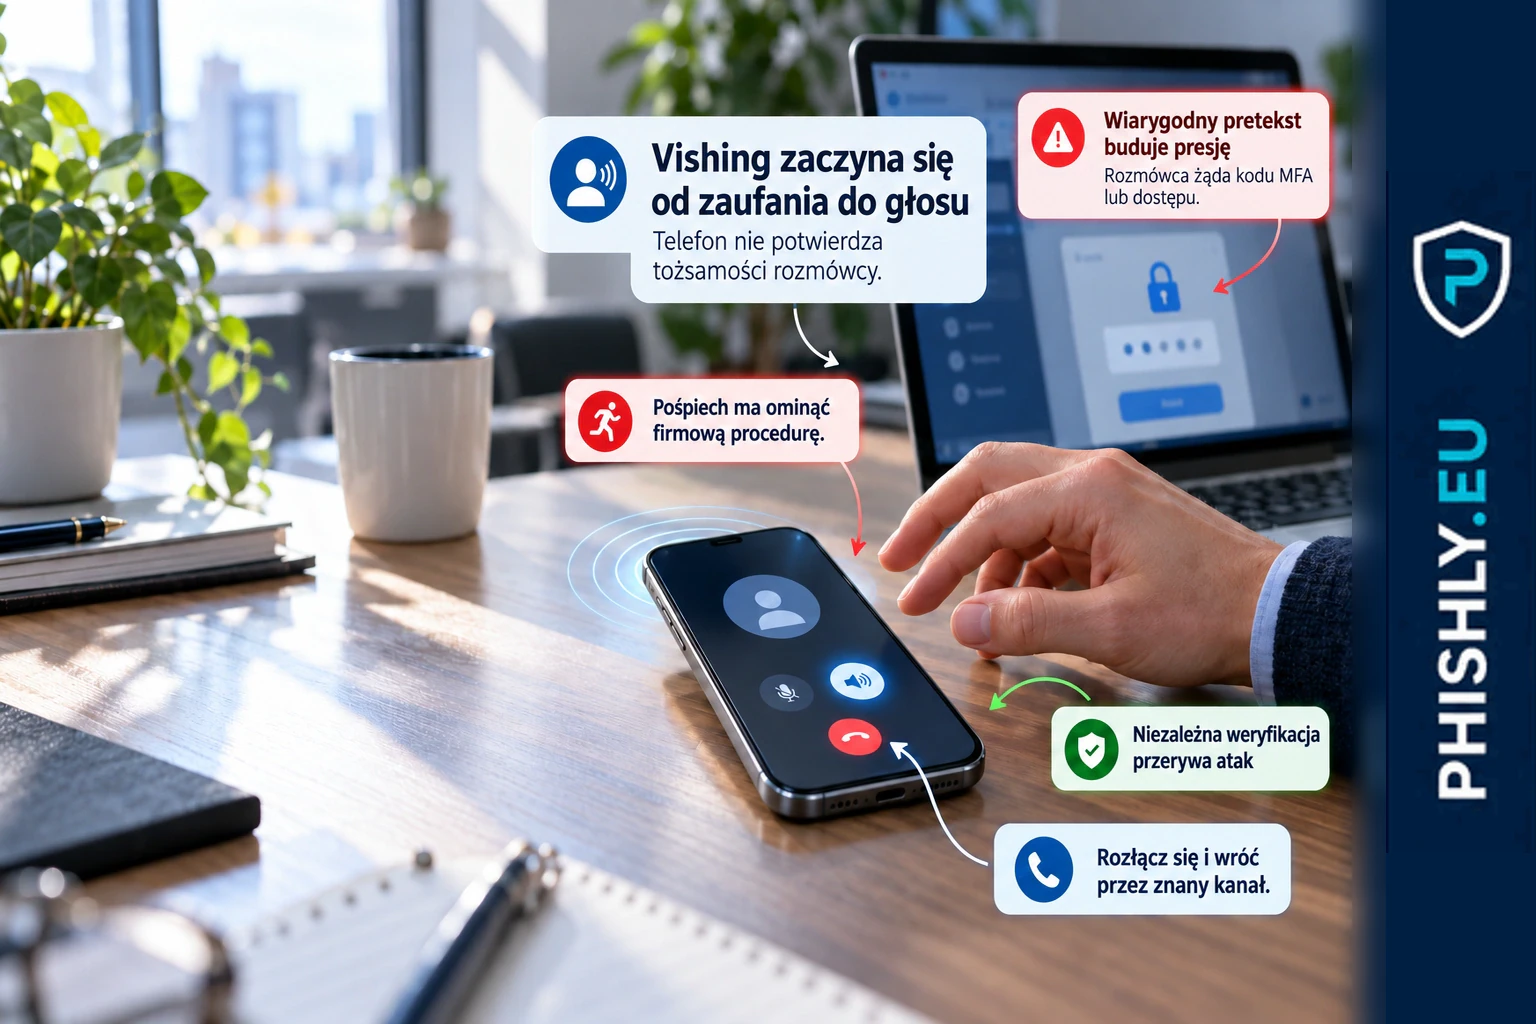
2026-06-18
Co to jest vishing? Jak działa phishing głosowy w firmie
Co to jest vishing? To phishing głosowy przez telefon lub komunikator. Poznaj przykłady w firmie, sygnały ostrzegawcze, reakcję i testy vishingowe.
Czytaj