Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
2026-07-11
Dane kart z phishingu trafiają do kolejnych oszustów
Aresztowania w Holandii pokazują, że dane kart wyłudzone przez phishing mogą być sprzedawane, ponownie używane i łączone z innymi oszustwami.
Czytaj
2026-07-11
Outsider Enterprise: phishing-as-a-service z Gemini
Google pozwał operatorów Outsider Enterprise, platformy phishingowej sprzedawanej przez Telegram. Sprawa pokazuje, jak AI przyspiesza masowy smishing.
Czytaj
2026-07-11
Phishing rekrutacyjny kradnie loginy do Gmaila
Fałszywy rekruter, prawdziwe platformy HR i podrobiona strona kariery prowadzą do okna logowania, które przejmuje dane konta Google.
Czytaj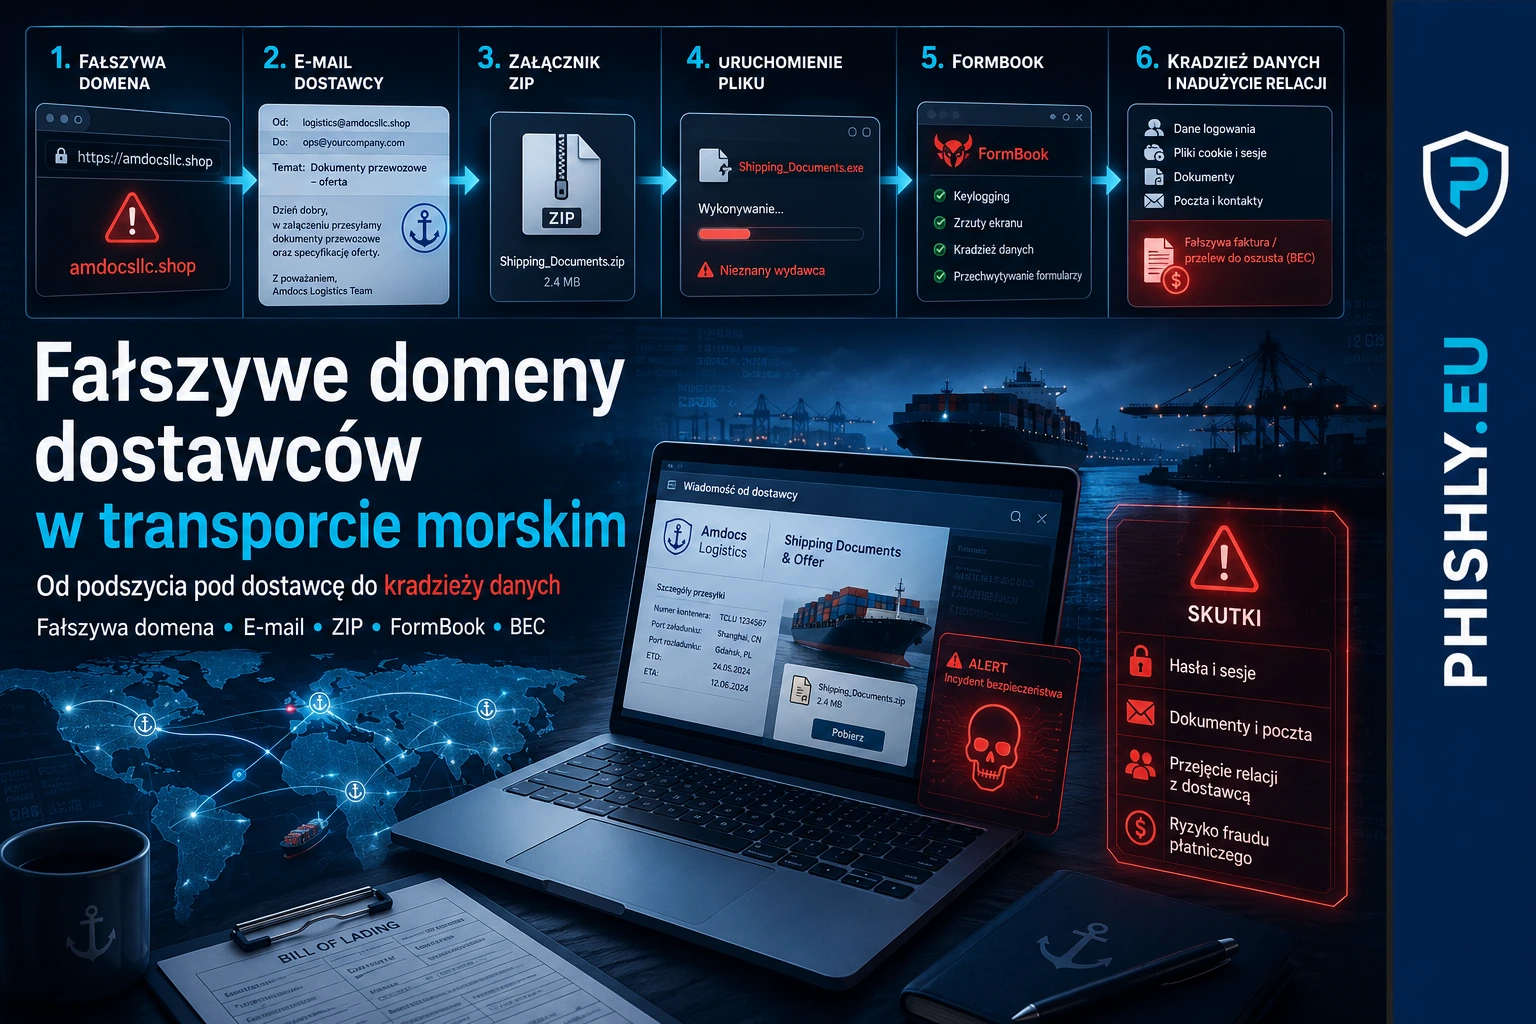
2026-07-11
Fałszywe domeny dostawców w transporcie morskim
Phishing w transporcie morskim używał domen podszywających się pod dostawców i złośliwych załączników. Sprawdź mechanizm i reakcję.
Czytaj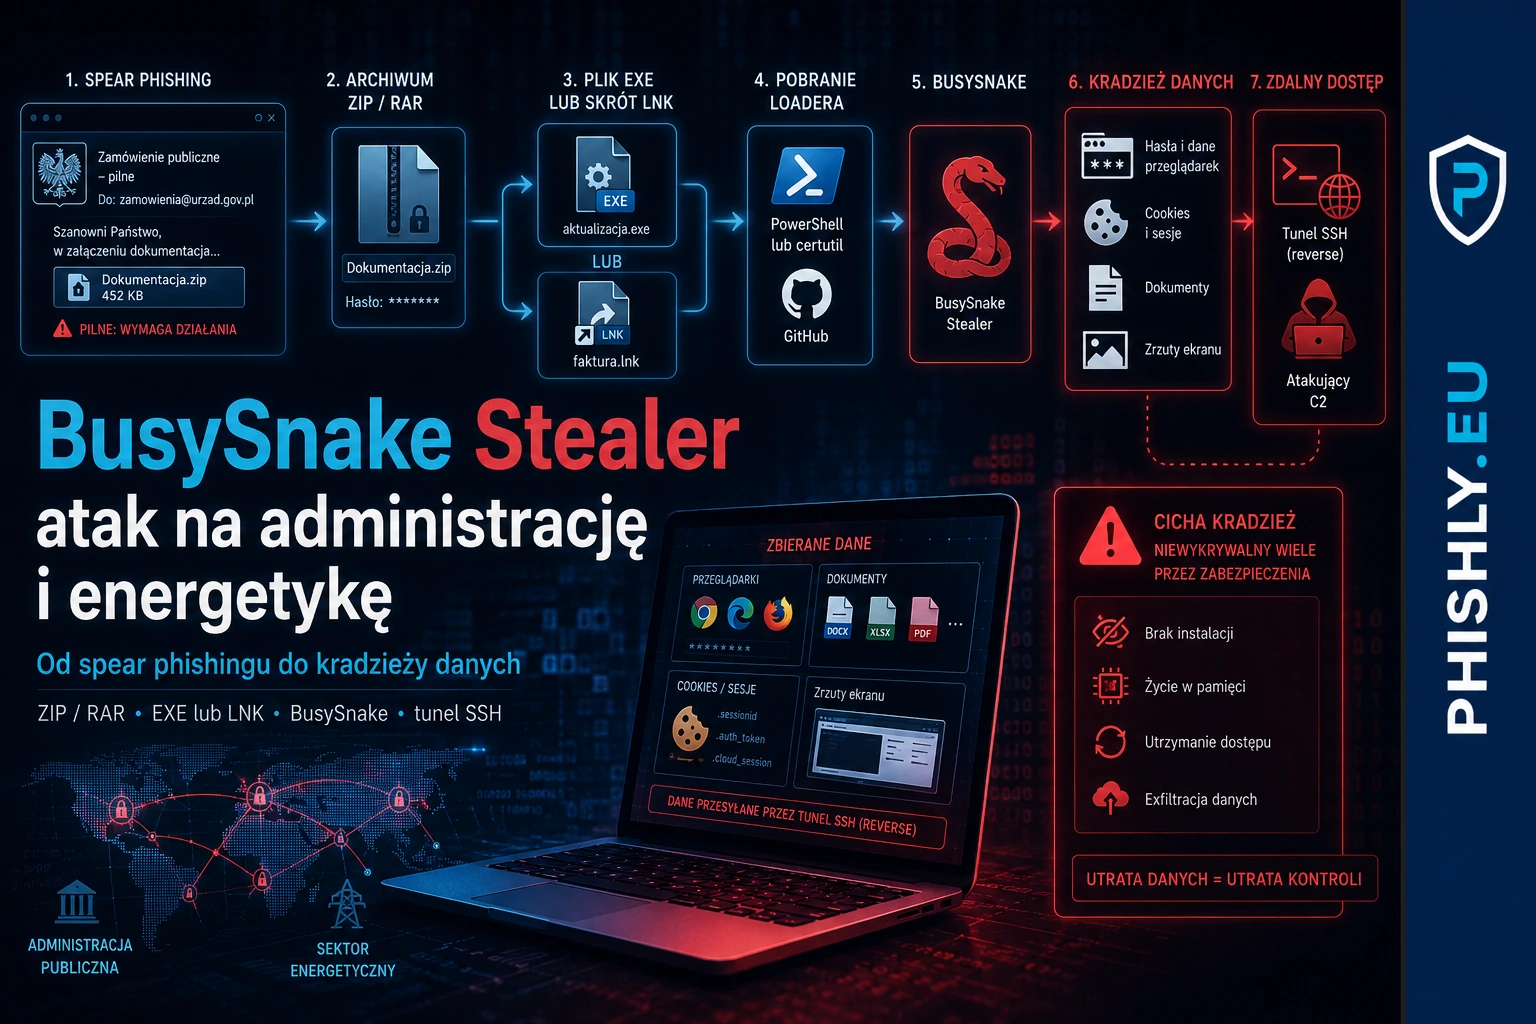
2026-07-11
BusySnake Stealer: atak na administrację i energetykę
Armored Likho używa spear phishingu, plików EXE i LNK oraz BusySnake Stealer do kradzieży haseł, sesji i dokumentów. Jak powinna reagować firma.
Czytaj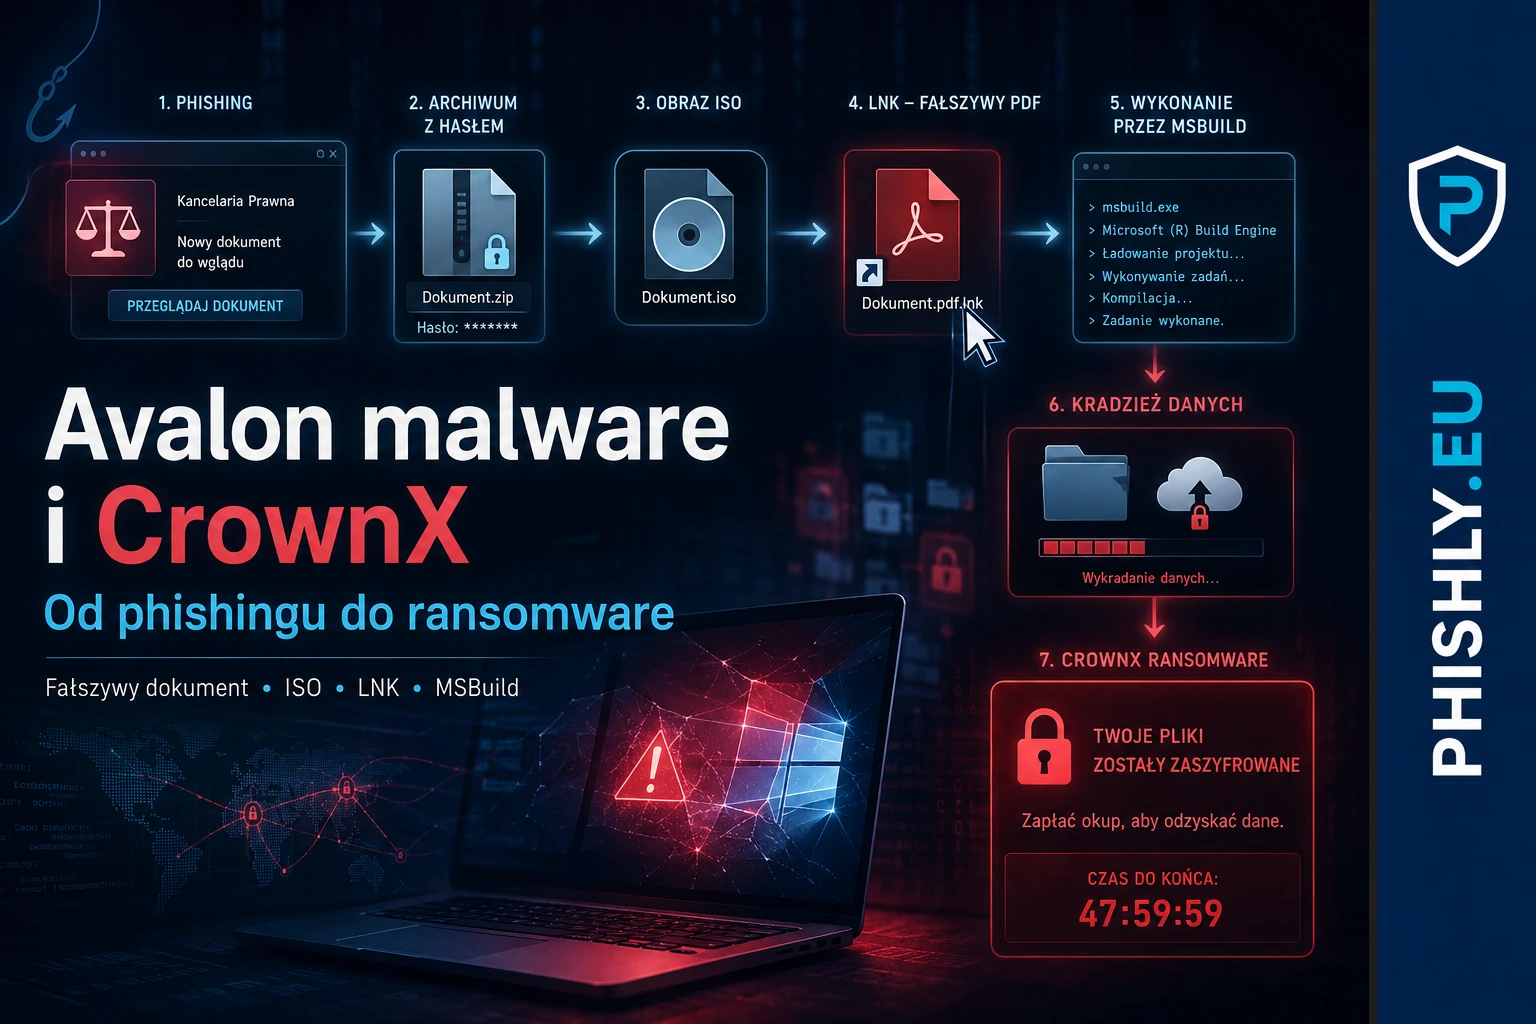
2026-07-10
Avalon malware i CrownX: od phishingu do ransomware
Avalon ukrywa złośliwy łańcuch w archiwum, obrazie ISO i pliku LNK. Wyjaśniamy, jak phishing prowadzi do kradzieży danych i CrownX ransomware.
Czytaj