Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 206 artykułów z tagiem security awareness

2026-05-19
AI phishing z publicznych postów
Publiczne posty z Instagrama mogą zasilać AI phishing. Wyjaśniamy, jak ograniczyć OSINT i ćwiczyć rozpoznawanie personalizacji.
Czytaj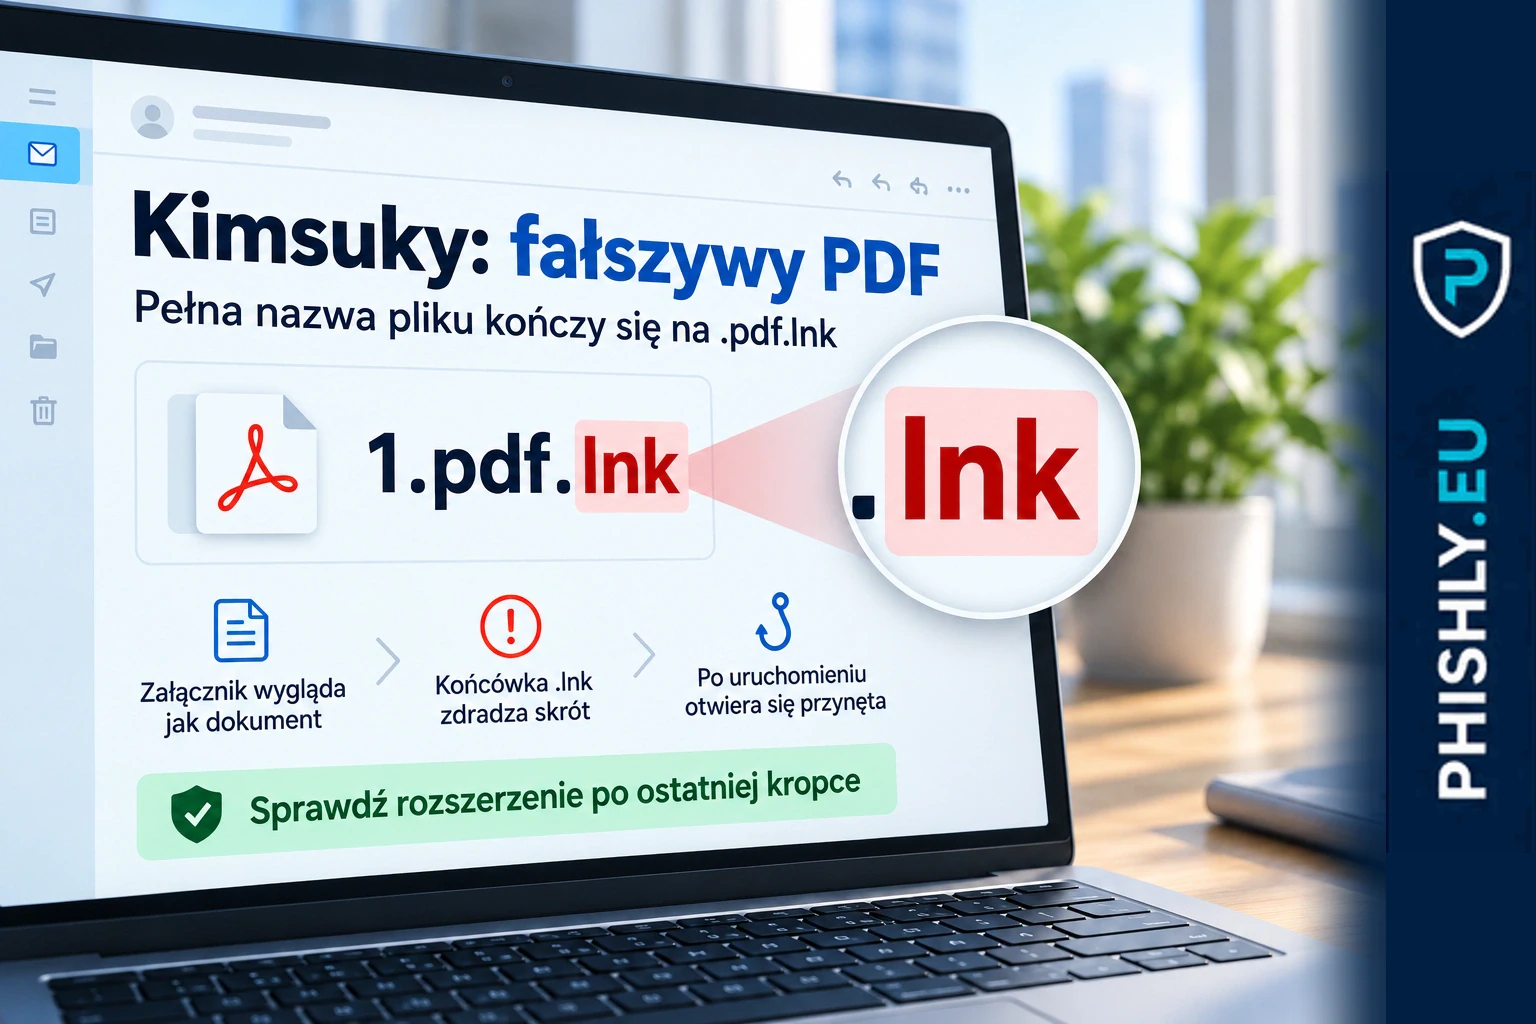
2026-05-19
Kimsuky LNK i JSE: phishing z fałszywymi dokumentami
Kimsuky używał plików .pdf.lnk i .hwpx.jse jako fałszywych dokumentów dla rekruterów, krypto, obronności i administracji. Sprawdź sygnały i reakcję.
Czytaj2026-05-19
MSHTA w phishingu i cichy malware
MSHTA to legalne narzędzie Windows nadużywane w phishingu, ClickFix i malware. Sprawdź, co powinien wiedzieć użytkownik i SOC.
Czytaj2026-05-19
Phishing OAuth w Microsoft 365
Phishing OAuth używa prawdziwego logowania Microsoft i kodu urządzenia, aby ominąć MFA. Wyjaśniamy, jak szkolić użytkowników.
Czytaj2026-05-19
PureLogs ukryty w obrazach PNG
PureLogs trafia na komputery przez faktury, archiwa TXZ i steganografię w obrazach PNG. Wyjaśniamy, co mierzyć w firmowym awareness.
Czytaj2026-05-18
Operation Ramz i phishing as a service
Operation Ramz pokazuje, jak phishing as a service, malware i oszustwa finansowe tworzą transgraniczną infrastrukturę cyberprzestępczą.
Czytaj