Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 206 artykułów z tagiem security awareness

2026-06-17
Fałszywe dokumenty biznesowe z malware
Fałszywe dokumenty, potwierdzenia wpłat i rozliczenia mogą ukrywać malware. Jak rozpoznać taki atak i co powinna zrobić firma.
Czytaj2026-06-17
Phishing na zwrot podatku i dane karty
Fałszywy zwrot podatku od KAS prowadzi do wyłudzenia danych karty. Jak rozpoznać taki phishing i co zrobić po podaniu danych.
Czytaj2026-06-17
Fałszywe APK jako mobilny phishing Android
Fałszywe pliki APK pokazują, że smishing coraz częściej kończy się instalacją aplikacji, która może przejąć dane, SMS-y i konto.
Czytaj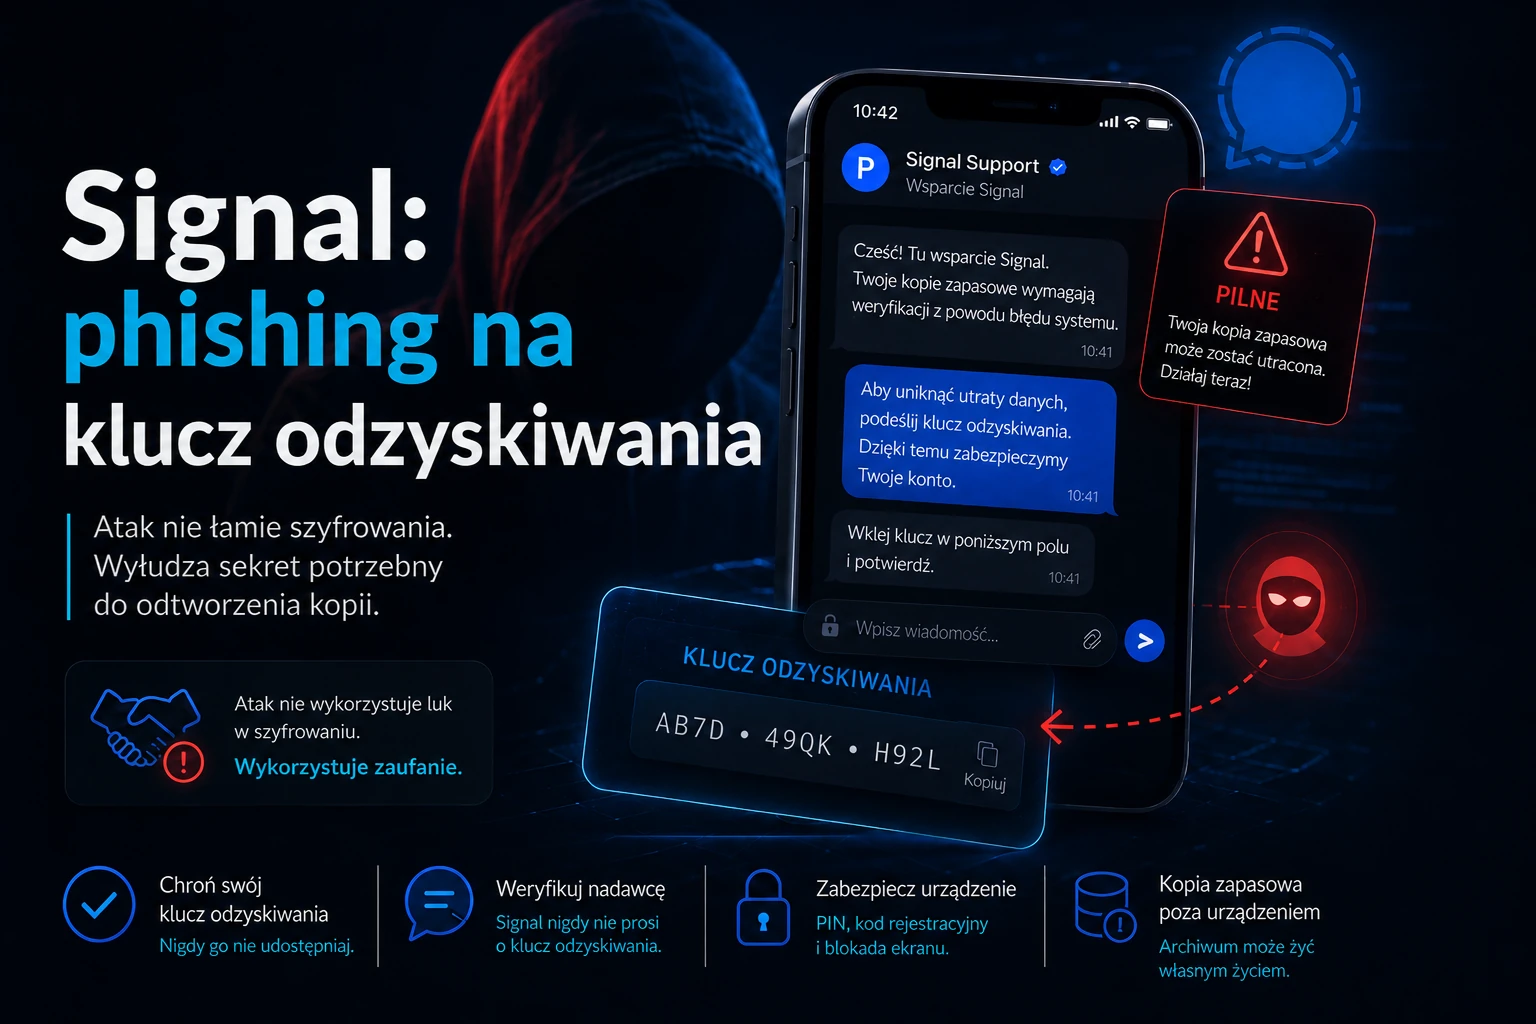
2026-06-17
Signal i phishing na klucz odzyskiwania
Phishing na Signal pokazuje, że celem ataku może być nie hasło, lecz klucz odzyskiwania kopii rozmów i prywatnych archiwów.
Czytaj2026-06-16
ChatGPhish: złośliwe linki w podsumowaniach AI
ChatGPhish pokazuje, że złośliwa strona może przenieść link, QR kod lub fałszywy alert do podsumowania AI. Co oznacza to dla firm.
Czytaj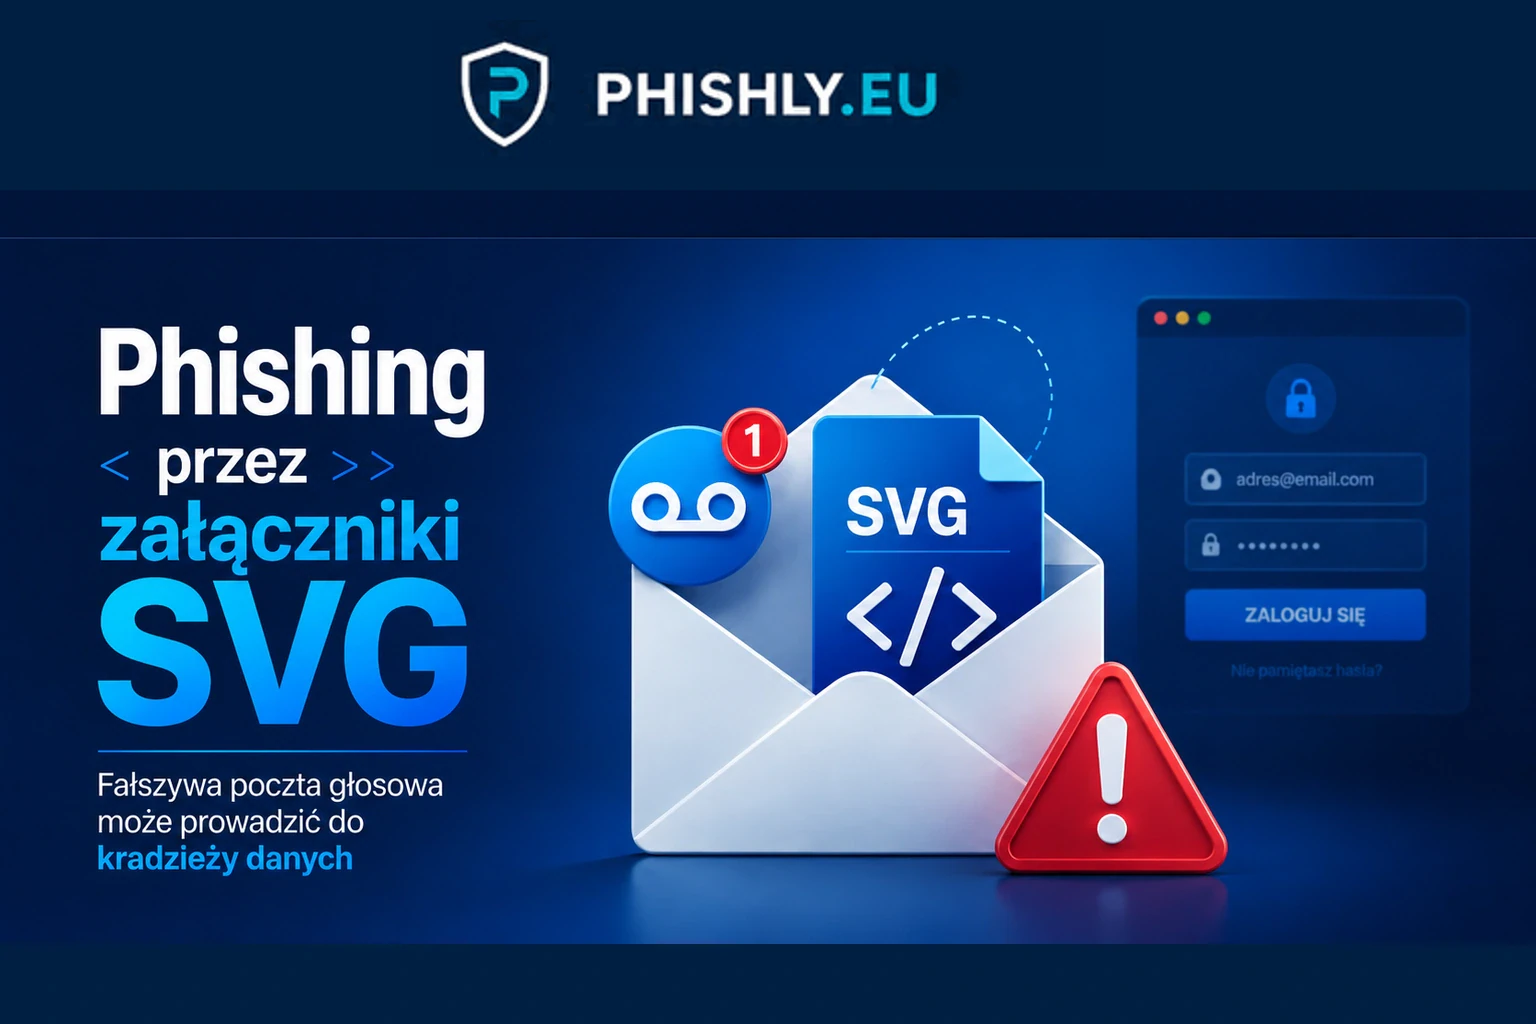
2026-06-16
Phishing przez załączniki SVG w firmowej poczcie
Załącznik SVG może zawierać JavaScript i prowadzić do phishingu. Kampania z 2026 r. użyła fałszywych powiadomień o poczcie głosowej.
Czytaj