Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 12 artykułów z tagiem AiTM

2026-05-04
Code of conduct phishing. Gdy fałszywa sprawa HR kończy się przejęciem sesji
Microsoft opisał kampanię phishingową podszywającą się pod wewnętrzne sprawy code of conduct i compliance. Ofiary przechodziły przez CAPTCHA, strony pośrednie i finalny przepływ AiTM, który mógł przejąć tokeny sesji mimo użycia MFA.
Czytaj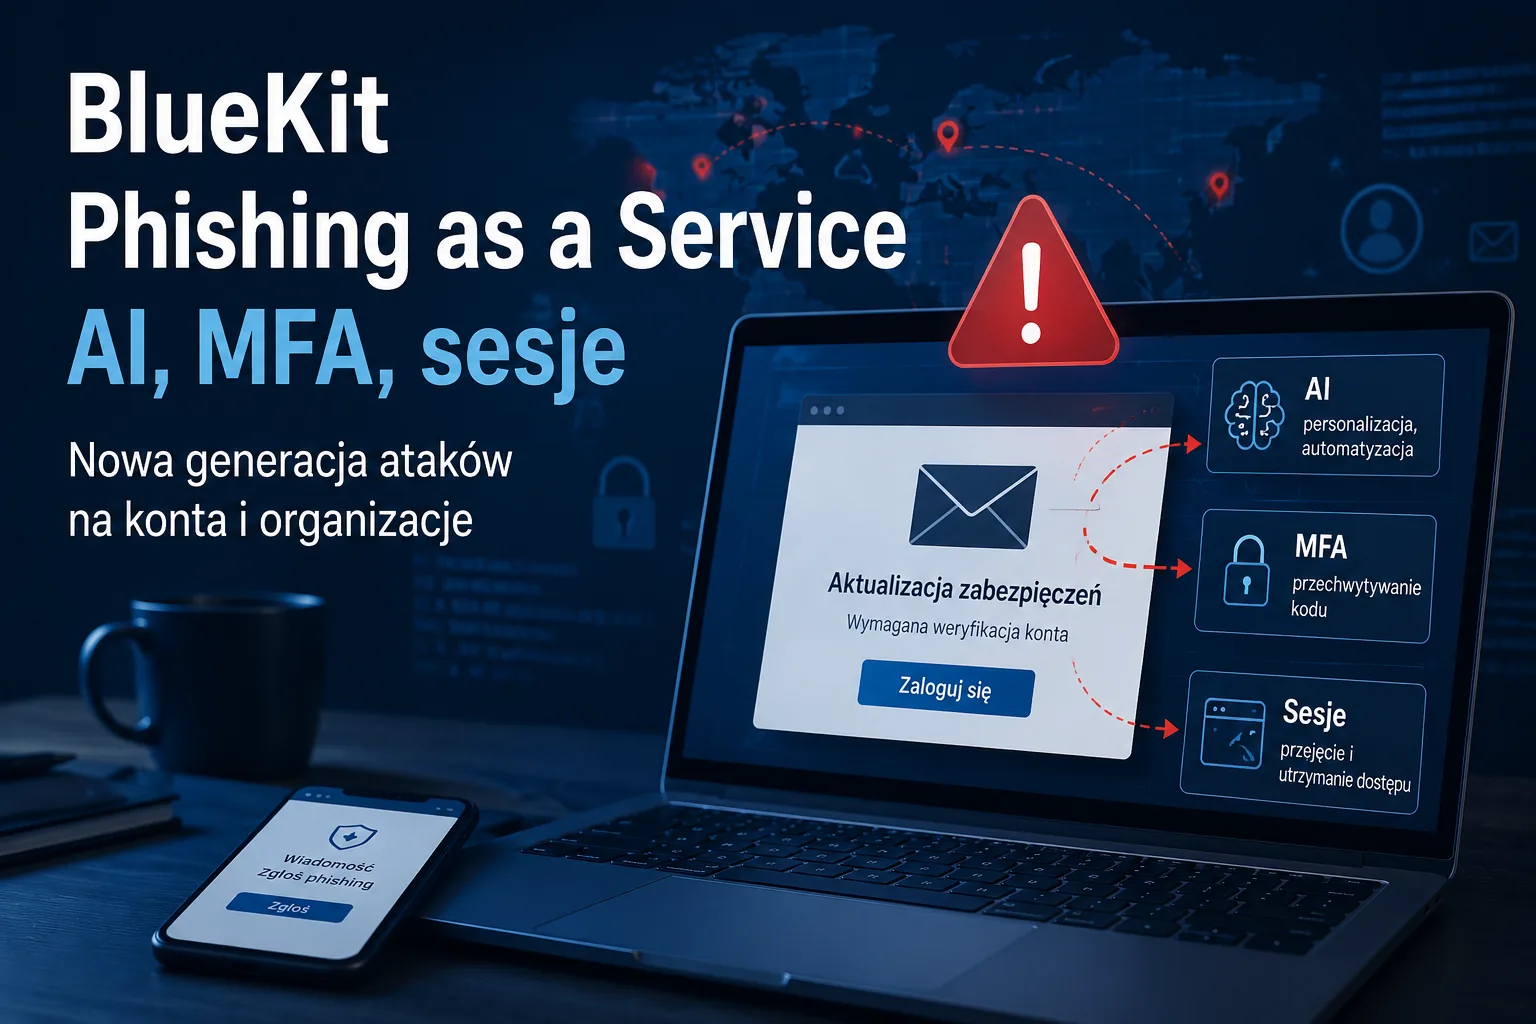
2026-04-30
BlueKit pokazuje, dokąd zmierza Phishing-as-a-Service
BlueKit ewoluuje w stronę Browser-in-the-Middle. Zobacz, co oznacza PhaaS, zdalna sesja, MFA i przejęcie konta w firmie.
Czytaj2026-04-23
Ochrona przed phishingiem w firmie. Co musi działać poza filtrem poczty
Sam filtr pocztowy nie zatrzyma całego współczesnego phishingu. Zobacz, z jakich elementów powinna składać się realna warstwa obrony przed phishingiem w firmie.
Czytaj2026-04-14
W3LLSTORE rozbity. Co naprawdę oznacza likwidacja phishingowego marketu
Rozbicie W3LLSTORE to sukces służb, ale nie koniec problemu. Sprawdź, co ten case mówi o współczesnym phishingu, BEC i ochronie tożsamości.
Czytaj2026-04-10
Industrializacja phishingu. Jak PhaaS zamienia oszustwa w powtarzalny proces
Phishing as a Service zmienia pojedyncze oszustwa w skalowalny proces. Wyjaśniamy, jak działa taki pipeline i dlaczego firmy muszą ćwiczyć reakcję.
Czytaj
2026-03-04
Phishing omijający MFA AiTM
Jak w modelu AiTM działa phishing omijający MFA, jakie niesie skutki dla bezpieczeństwa informacji w oranizacjach.
Czytaj