ShinyHunters ponownie masowo atakuje Oracle PeopleSoft
Mandiant i GTIG opisują nową falę wykorzystania CVE-2026-35273 w Oracle PeopleSoft. Atak omija proste reguły WAF i obejmuje organizacje z wielu sektorów.
TL;DR
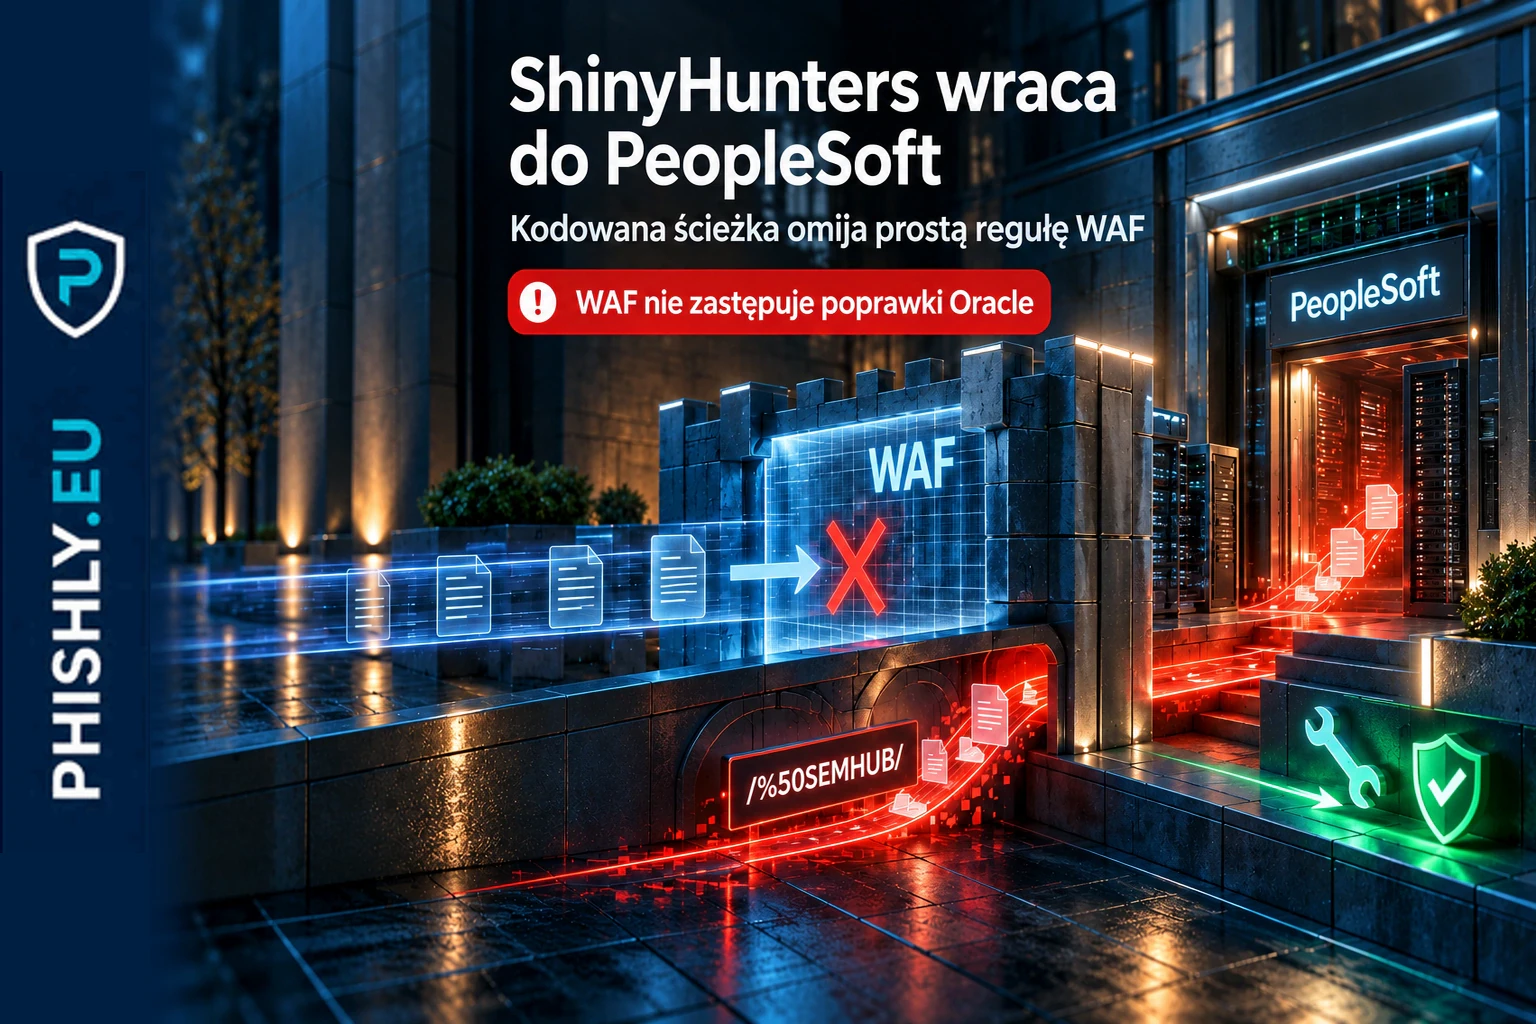
Mandiant i Google Threat Intelligence Group (GTIG) poinformowały 25 września 2026 r. o odnowionej kampanii UNC6240, śledzonego jako ShinyHunters, przeciw systemom Oracle PeopleSoft. Napastnicy ponownie wykorzystują krytyczną podatność CVE-2026-35273, ale zmienili sposób dotarcia do podatnego komponentu tak, aby omijać proste reguły WAF blokujące ścieżkę /PSEMHUB/.
W obserwowanych atakach wystarczyło zakodować literę P jako %50. Żądanie trafiało więc do /%50SEMHUB/, mogło nie zostać rozpoznane przez regułę dopasowującą literalny tekst, a aplikacja PeopleSoft po zdekodowaniu ścieżki nadal kierowała ruch do podatnego serwletu. Mandiant podkreśla, że taka reguła WAF nie zastępuje poprawki bezpieczeństwa.
Nowa fala ma szerszy zasięg niż kampania opisana w czerwcu. Badacze zaobserwowali web shelle na dziesiątkach systemów na świecie w sektorach obejmujących szkolnictwo wyższe, technologię, usługi IT, ochronę zdrowia, rolnictwo, transport i administrację publiczną.
Co zmieniło się we wrześniowej kampanii
CVE-2026-35273 nie jest nową luką z września. Oracle opublikował alert bezpieczeństwa 10 czerwca 2026 r., a Mandiant wcześniej obserwował wykorzystywanie podatności jako zero-day między 27 maja a 9 czerwca, przede wszystkim przeciw instytucjom akademickim.
Nowością jest sposób dostosowania ataku do części wdrożonych zabezpieczeń. Po czerwcowych ostrzeżeniach organizacje mogły blokować zewnętrzny dostęp do /PSEMHUB/*. Mandiant zaobserwował, że UNC6240 zaczął używać zakodowanej wersji ścieżki. Proste reguły WAF lub reverse proxy sprawdzające tekst przed normalizacją adresu mogły przepuścić takie żądanie.
W praktyce oznacza to, że obejście pojedynczej reguły filtrującej nie oznacza nowej podatności. Pokazuje natomiast, dlaczego kompensacyjna kontrola na brzegu nie powinna zastępować usunięcia podatności w aplikacji.
Jak działa obserwowany łańcuch ataku
1. Sprawdzenie podatnego serwera
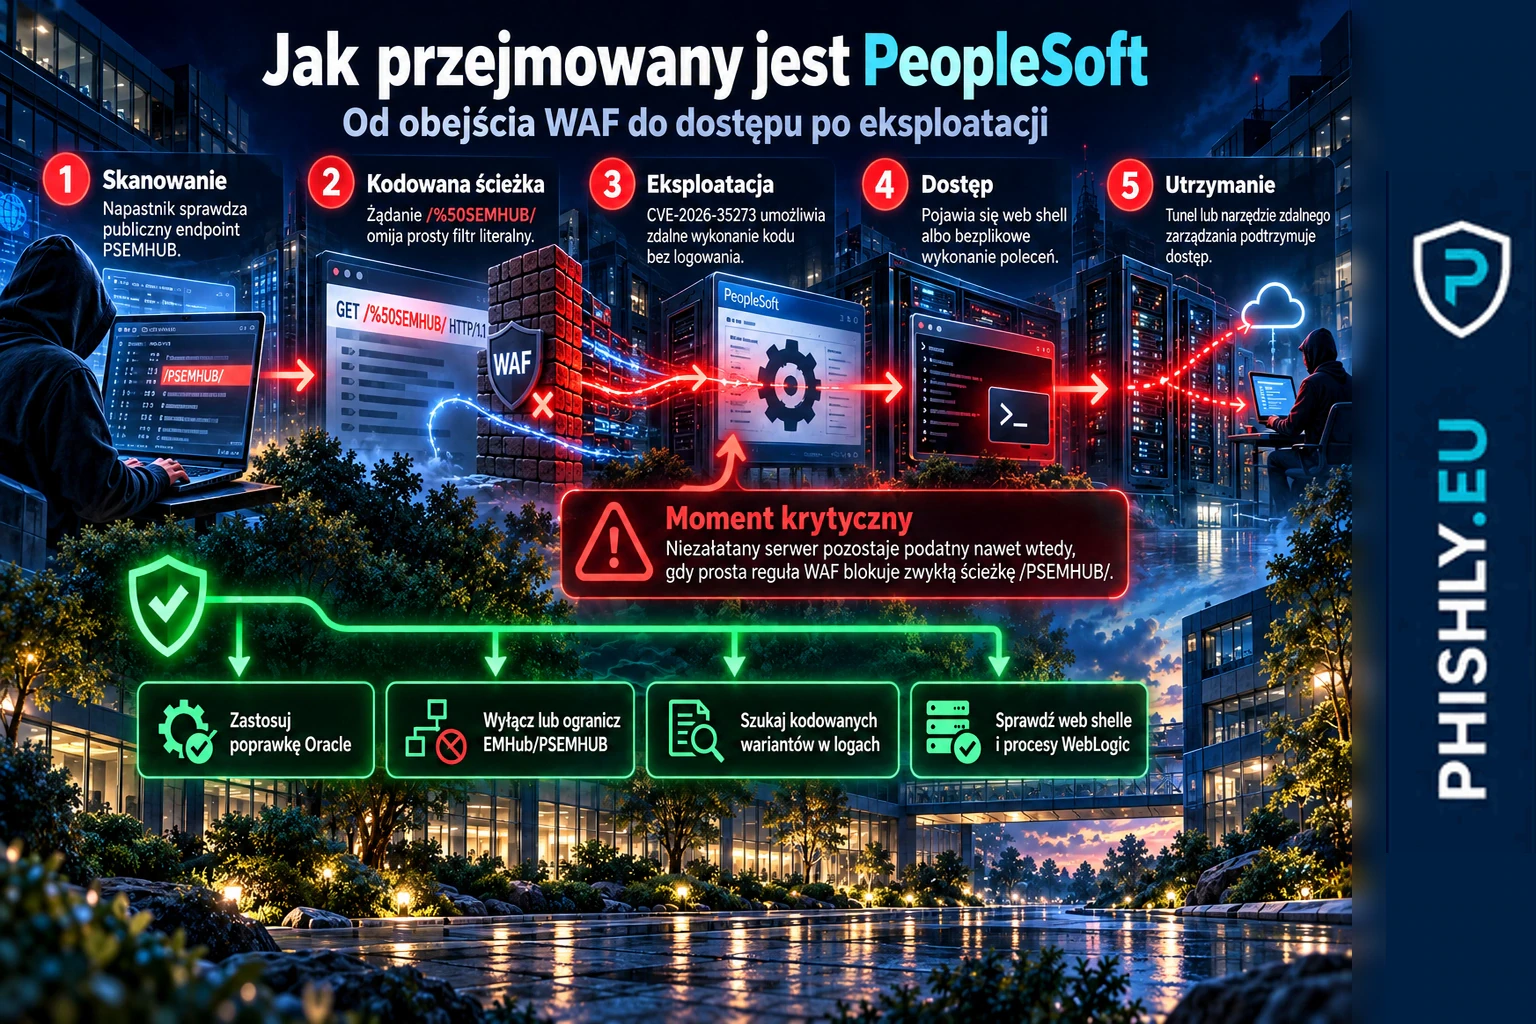
Według analizy Mandiant i GTIG atakowane serwery zwykle otrzymywały serię od pięciu do piętnastu żądań POST do /%50SEMHUB/hub zawierających serializowany obiekt Java.
Na niezałatanym systemie odpowiedź mogła ujawnić system operacyjny hosta bez zapisywania pliku. Dawało to napastnikowi możliwość sprawdzenia, czy cel jest podatny, zanim pojawiła się dalsza aktywność.
2. Obejście literalnej reguły WAF
Kod %50 oznacza literę P. Jeżeli urządzenie ochronne sprawdza literalną ścieżkę /PSEMHUB/ przed jej zdekodowaniem, może nie dopasować /%50SEMHUB/. WebLogic dekoduje adres i przekazuje żądanie do właściwej aplikacji.
Mandiant zaleca, aby obrońcy zakładali możliwość użycia także innych wariantów kodowanych, różnej wielkości liter lub nienormalizowanych ścieżek. Blokowanie powinno działać na ścieżce po normalizacji, ale podstawowym środkiem pozostaje poprawka Oracle.
3. Wykorzystanie błędu i wykonanie poleceń
CVE-2026-35273 dotyczy komponentu Updates Environment Management w PeopleSoft PeopleTools. Oracle określa podatność jako zdalnie wykorzystywalną bez uwierzytelnienia, z możliwością zdalnego wykonania kodu i wynikiem CVSS 9.8. Dotknięte są wspierane wersje PeopleTools 8.61 i 8.62.
Mandiant obserwował dwa warianty dalszego działania: zapis web shelli w katalogu aplikacji oraz wykonanie poleceń bez zapisywania web shella na dysku. Drugi wariant oznacza, że detekcja oparta wyłącznie na pojawieniu się nowych plików JSP może nie zauważyć części aktywności.
4. Utrzymanie dostępu i ruch wewnątrz sieci
Po uzyskaniu wykonania kodu napastnicy używali m.in. web shelli, tunelowania Neo-reGeorg i legalnego narzędzia zdalnego zarządzania MeshAgent. Mandiant opisał także backdoor SIDEEYE, który wspiera kradzież danych uwierzytelniających, zarządzanie plikami i procesami oraz interaktywną powłokę.
W części sesji polecenia działały z uprawnieniami root albo NT Authority\SYSTEM. W pozostałych przypadkach konto usługi PeopleSoft lub WebLogic nadal mogło mieć dostęp do konfiguracji, ciągów połączeń do baz danych i innych danych aplikacyjnych.
Dlaczego ta kampania ma znaczenie poza PeopleSoft
Ten przypadek pokazuje typowy problem z zabezpieczeniem „na skróty”. Organizacja zna podatny endpoint i dodaje regułę WAF, ale pozostawia podatną aplikację bez poprawki. Gdy napastnik znajdzie równoważny zapis ścieżki, pierwotne ryzyko wraca.
Drugi problem dotyczy narzędzi administracyjnych wystawionych do internetu. Environment Management Hub służy do zarządzania środowiskiem, a nie do zwykłej sesji użytkownika PeopleSoft. Mandiant rekomenduje wyłączenie usługi EMHub w konfiguracjach wieloserwerowych lub usunięcie aplikacji PSEMHUB w konfiguracjach jednoserwerowych zgodnie z wytycznymi Oracle.
Trzecia lekcja dotyczy detekcji po przełamaniu pierwszej warstwy. Atak może nie kończyć się na jednym charakterystycznym pliku. Warto łączyć dane z logów WebLogic, procesów systemowych, systemu EDR i ruchu wychodzącego.
Co powinny zrobić organizacje z Oracle PeopleSoft
Najważniejsze zalecenie Mandiant i Oracle jest jednoznaczne: zastosować poprawkę dla CVE-2026-35273. Oracle zaleca pozostawanie na wspieranych wersjach i instalowanie aktualizacji bezpieczeństwa bez zwłoki.
Mandiant wskazuje dodatkowo kilka działań, które pomagają wykryć lub ograniczyć skutki ataku:
- wyłączyć EMHub albo usunąć PSEMHUB tam, gdzie pozwala na to konfiguracja;
- przeszukać logi PIA WebLogic pod kątem
/PSEMHUB/i wariantów kodowanych procentowo, szczególnie żądańPOSTdo/hub; - sprawdzić katalog aplikacji PSEMHUB pod kątem plików, które nie należą do standardowej instalacji, w tym nieoczekiwanych plików JSP;
- monitorować procesy powłoki uruchamiane przez proces Java WebLogic;
- po podejrzeniu kompromitacji zmienić dane uwierzytelniające dostępne dla konta usługi PeopleSoft, w tym ciągi połączeń i inne sekrety osiągalne z warstwy webowej;
- sprawdzić ruch wychodzący i obecność nieoczekiwanych agentów zdalnego zarządzania.
Jeżeli w logach pojawia się tylko próba weryfikacji podatności, nie oznacza to automatycznie skutecznego przejęcia systemu. Z kolei brak nowego pliku JSP również nie wyklucza ataku, ponieważ Mandiant obserwował wykonanie poleceń bez zapisu web shella.
ShinyHunters: inny punkt wejścia niż w kampaniach tożsamościowych
PHISHLY opisywało wcześniej incydent McKesson i twierdzenia ShinyHunters o vishingu prowadzącym do przejęcia SSO. Tam istotnym tematem była tożsamość użytkownika, helpdesk i dostęp do usług SaaS.
PeopleSoft pokazuje inny punkt wejścia tego samego aktora. W tej kampanii nie trzeba przekonać pracownika do podania hasła ani zatwierdzenia MFA. Dla porównania PHISHLY opisuje też phishing wykorzystujący zaufanie do urządzenia i MFA, gdzie punktem wejścia pozostaje tożsamość użytkownika. Publicznie dostępna, niezałatana aplikacja może dać zdalne wykonanie kodu bez uwierzytelnienia.
To rozróżnienie jest ważne dla programu bezpieczeństwa. Awareness ogranicza ryzyko socjotechniki, ale nie zastąpi zarządzania podatnościami, ograniczania ekspozycji usług administracyjnych ani monitorowania serwerów. Z drugiej strony sprawne zgłaszanie nietypowych zdarzeń i jasne procedury incydentowe nadal pomagają, gdy atak przechodzi z warstwy technicznej do kradzieży danych i wymuszenia.
Jak wykorzystać ten przypadek w ćwiczeniach bezpieczeństwa
Nie każdy scenariusz szkoleniowy musi zaczynać się od wiadomości phishingowej. Ten przypadek nadaje się do ćwiczenia współpracy między administracją aplikacji, SOC, zespołem sieciowym i osobami odpowiedzialnymi za reagowanie na incydenty.
Ćwiczenie może rozpocząć się od alertu o serii żądań do zakodowanej ścieżki PSEMHUB. Zespół powinien ustalić, czy system jest załatany, czy EMHub musi być dostępny z internetu, czy pojawiły się nieoczekiwane pliki lub procesy i jakie sekrety mogło odczytać konto usługi.
Drugi wariant może sprawdzać reakcję na komunikat o wycieku lub wymuszeniu po technicznym przejęciu serwera. Celem jest połączenie dowodów z systemu z procedurą komunikacji, ochroną danych i decyzją o rotacji danych uwierzytelniających.
Szkolenia i testy bezpieczeństwa PHISHLY mogą uzupełniać takie ćwiczenia o warstwę zachowań użytkowników i procedur zgłaszania, ale techniczna podatność PeopleSoft wymaga przede wszystkim działań po stronie właścicieli systemu.
Najczęstsze pytania
Czym jest CVE-2026-35273?
To krytyczna podatność w Oracle PeopleSoft PeopleTools, która może zostać wykorzystana zdalnie bez uwierzytelnienia i prowadzić do zdalnego wykonania kodu. Oracle przypisał jej wynik CVSS 9.8.
Czy reguła WAF blokująca /PSEMHUB/ wystarcza?
Nie. Mandiant zaobserwował obejście prostych reguł dopasowujących literalną ścieżkę przez zakodowanie znaku P jako %50. Podstawowym działaniem jest zastosowanie poprawki Oracle, a nie poleganie wyłącznie na WAF.
Jak rozpoznać próby wykorzystania tej podatności?
Mandiant zaleca szukanie w logach żądań do /PSEMHUB/ i wariantów kodowanych procentowo, zwłaszcza POST do /hub, oraz sprawdzenie nieoczekiwanych plików JSP i procesów powłoki uruchamianych przez WebLogic.
Co łączy tę kampanię z wcześniejszą aktywnością ShinyHunters?
Mandiant śledzi aktora jako UNC6240 i łączy go z ShinyHunters. W tej kampanii punktem wejścia jest publicznie dostępny PeopleSoft, podczas gdy inne opisane przypadki tej grupy wykorzystywały m.in. socjotechnikę i przejęcia tożsamości.
Źródła
- ShinyHunters Renewed Mass Exploitation Campaign Targeting Oracle PeopleSoft — Analiza Mandiant i Google Threat Intelligence Group z 25 września 2026 opisująca odnowioną kampanię UNC6240, obejście WAF, techniki po eksploatacji i zalecenia obronne
- Oracle Security Alert Advisory - CVE-2026-35273 — Oficjalny alert Oracle opisujący podatność, dotknięte wersje PeopleTools i konieczność zastosowania poprawek
Czy rozpoznasz phishing?
Sprawdź się na prawdziwych przykładach wiadomości w krótkim quizie.