Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 2 artykuły z tagiem ransomware
2026-07-10
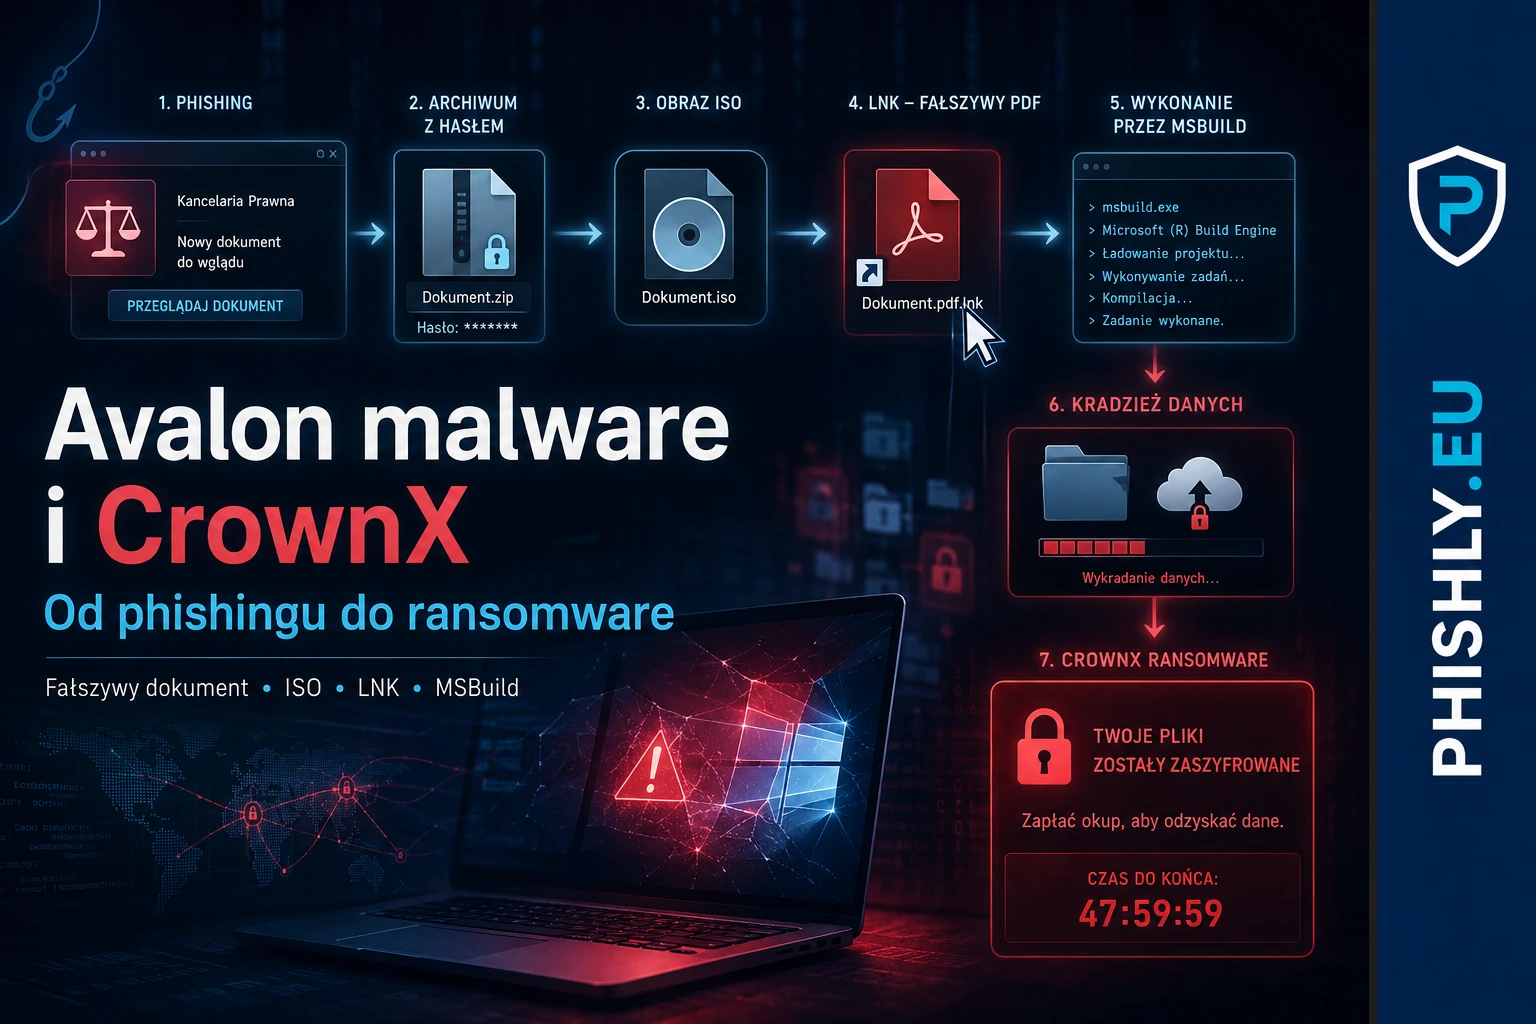
Avalon malware i CrownX: od phishingu do ransomware
Avalon ukrywa złośliwy łańcuch w archiwum, obrazie ISO i pliku LNK. Wyjaśniamy, jak phishing prowadzi do kradzieży danych i CrownX ransomware.
Czytaj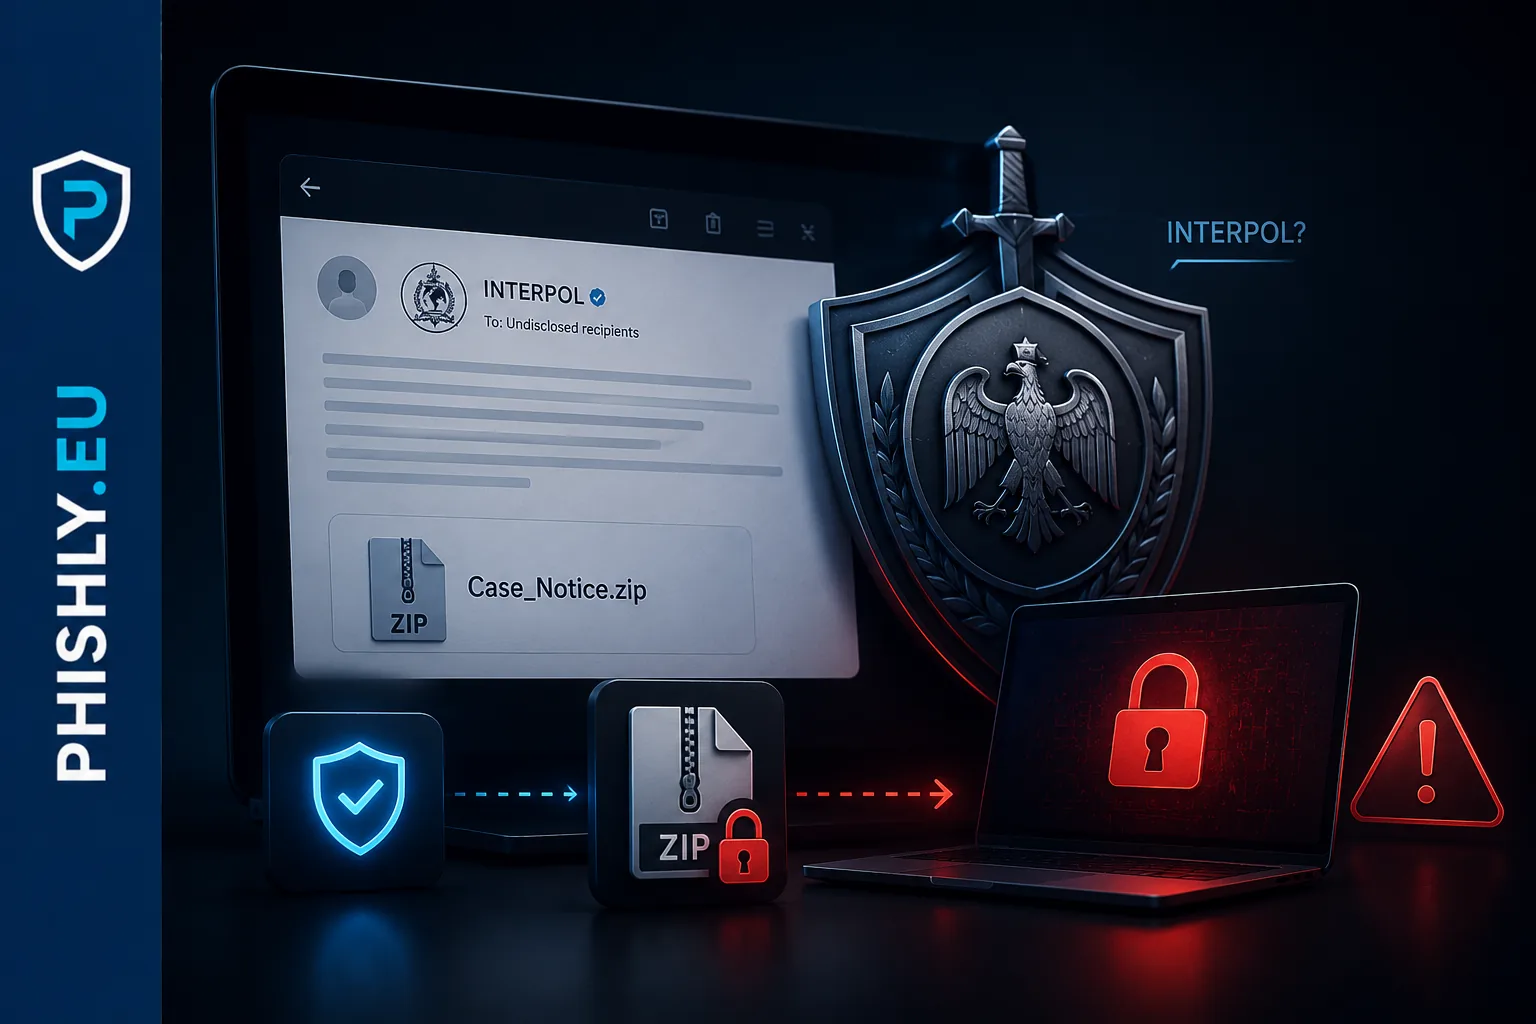
2026-07-03
Fałszywy Interpol i ransomware w e-mailu
Fałszywy e-mail od Interpolu prowadzi do archiwum z ransomware. Wyjaśniamy mechanizm, sygnały ostrzegawcze i reakcję firmy.
Czytaj