Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 4 artykuły z tagiem incident response
2026-08-18
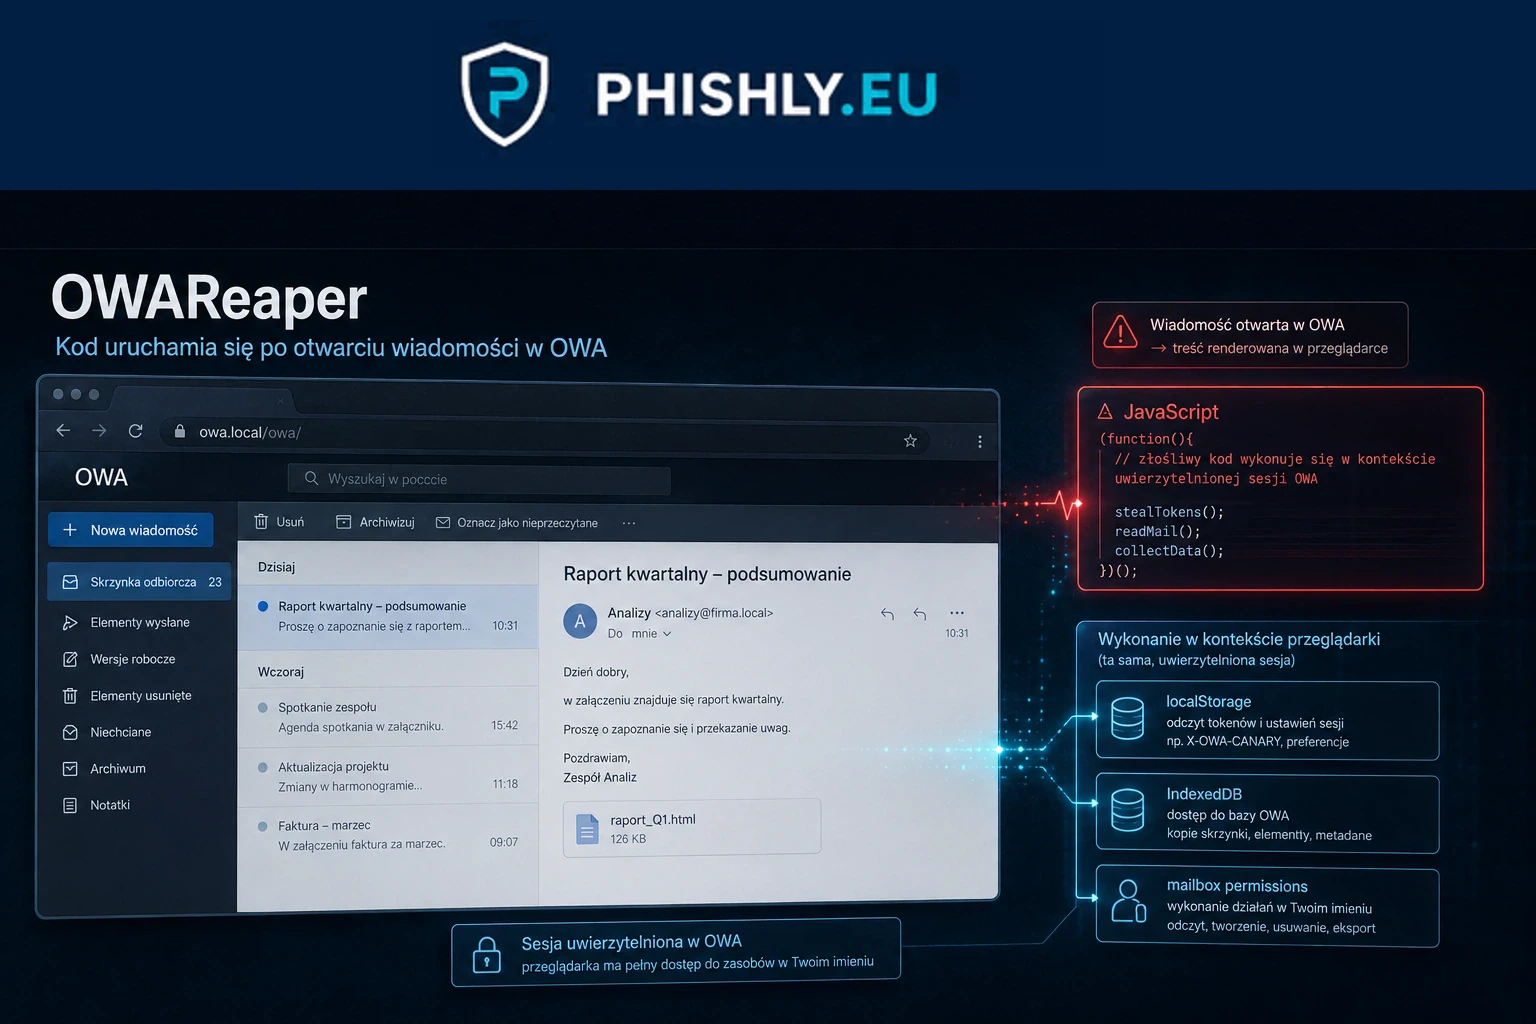
OWAReaper: phishing, który uruchamia się po otwarciu wiadomości w OWA
OWAReaper wykorzystuje podatny Outlook Web Access i może uruchomić atak po otwarciu wiadomości. Wyjaśniamy mechanizm oraz reakcję firmy.
Czytaj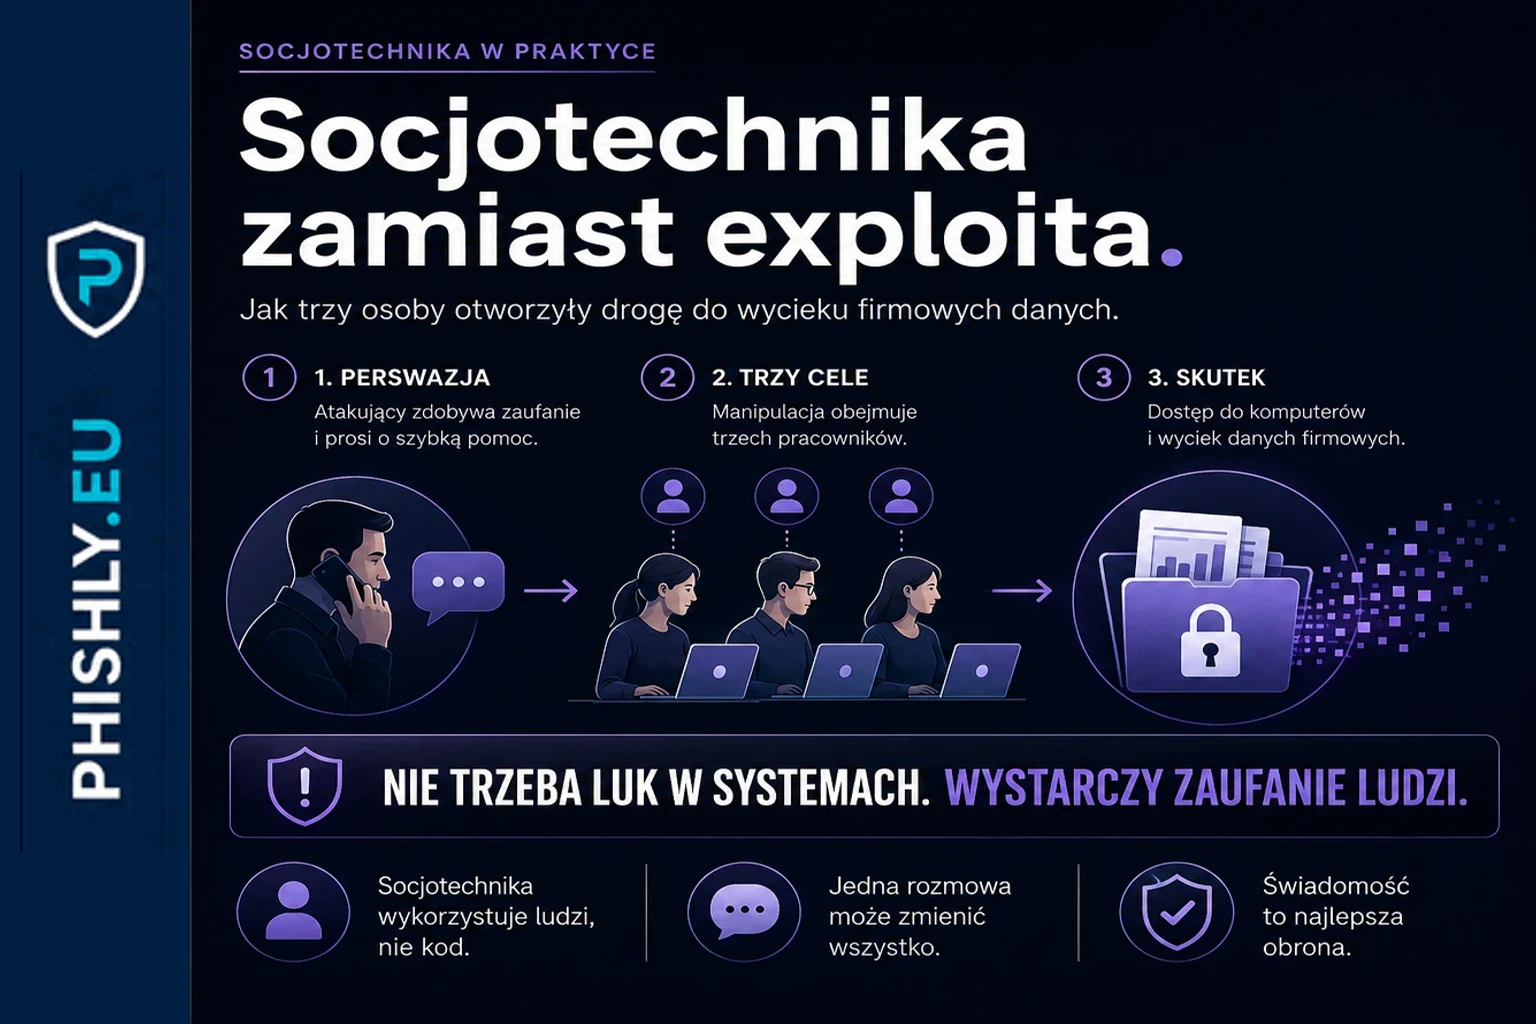
2026-08-16
Levi Strauss: social engineering przeciw trzem pracownikom
Levi Strauss ujawnił incydent, w którym social engineering wobec trzech pracowników doprowadził do dostępu do systemów i eksfiltracji informacji korporacyjnych.
Czytaj
2026-05-18
Phishing po kliknięciu. Ryzyko biznesowe
Jedno kliknięcie może prowadzić do przejęcia konta, RMM, dostępu do danych i zakłócenia pracy. Wyjaśniamy, co mierzyć po incydencie.
Czytaj2026-05-14
Phishing po filtrze. Reakcja SOC
Filtr poczty nie kończy obrony. Wyjaśniamy, jak SOC analizuje phishing po kliknięciu, co sprawdzić i jak mierzyć reakcję.
Czytaj