Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 2 artykuły z tagiem Microsoft Entra
2026-09-27
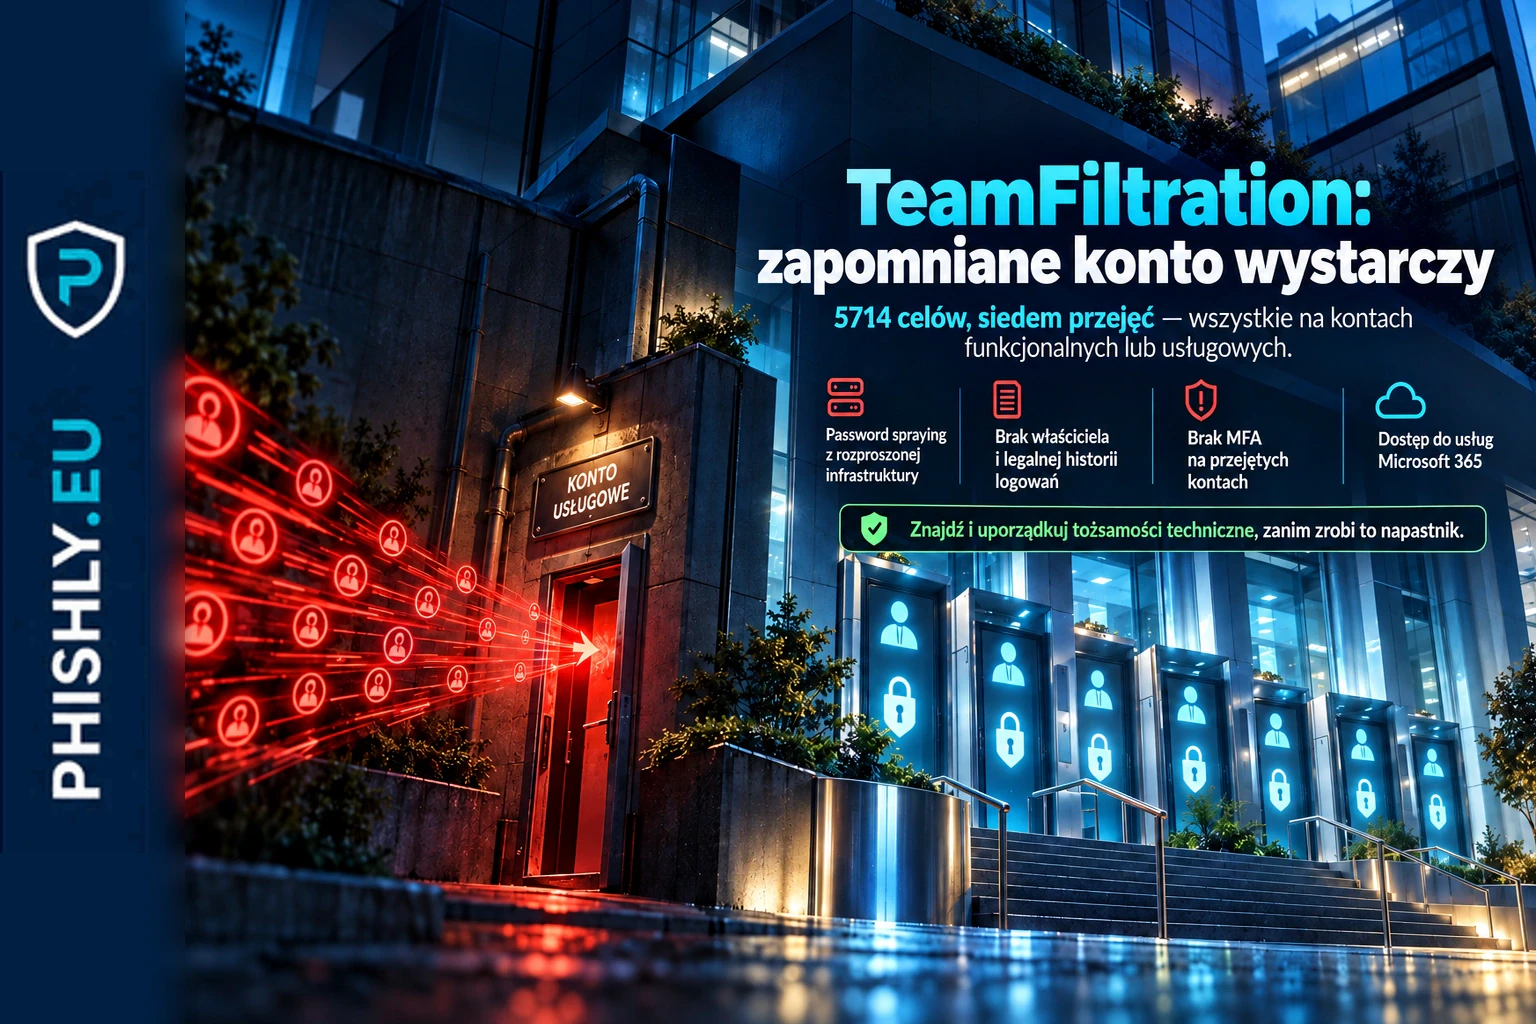
TeamFiltration: 5714 kont Microsoft 365 na celowniku
Kampania TeamFiltration objęła 5714 kont w 28 tenantach Microsoft 365. Siedem przejętych kont było niezarządzanymi kontami usługowymi bez MFA.
Czytaj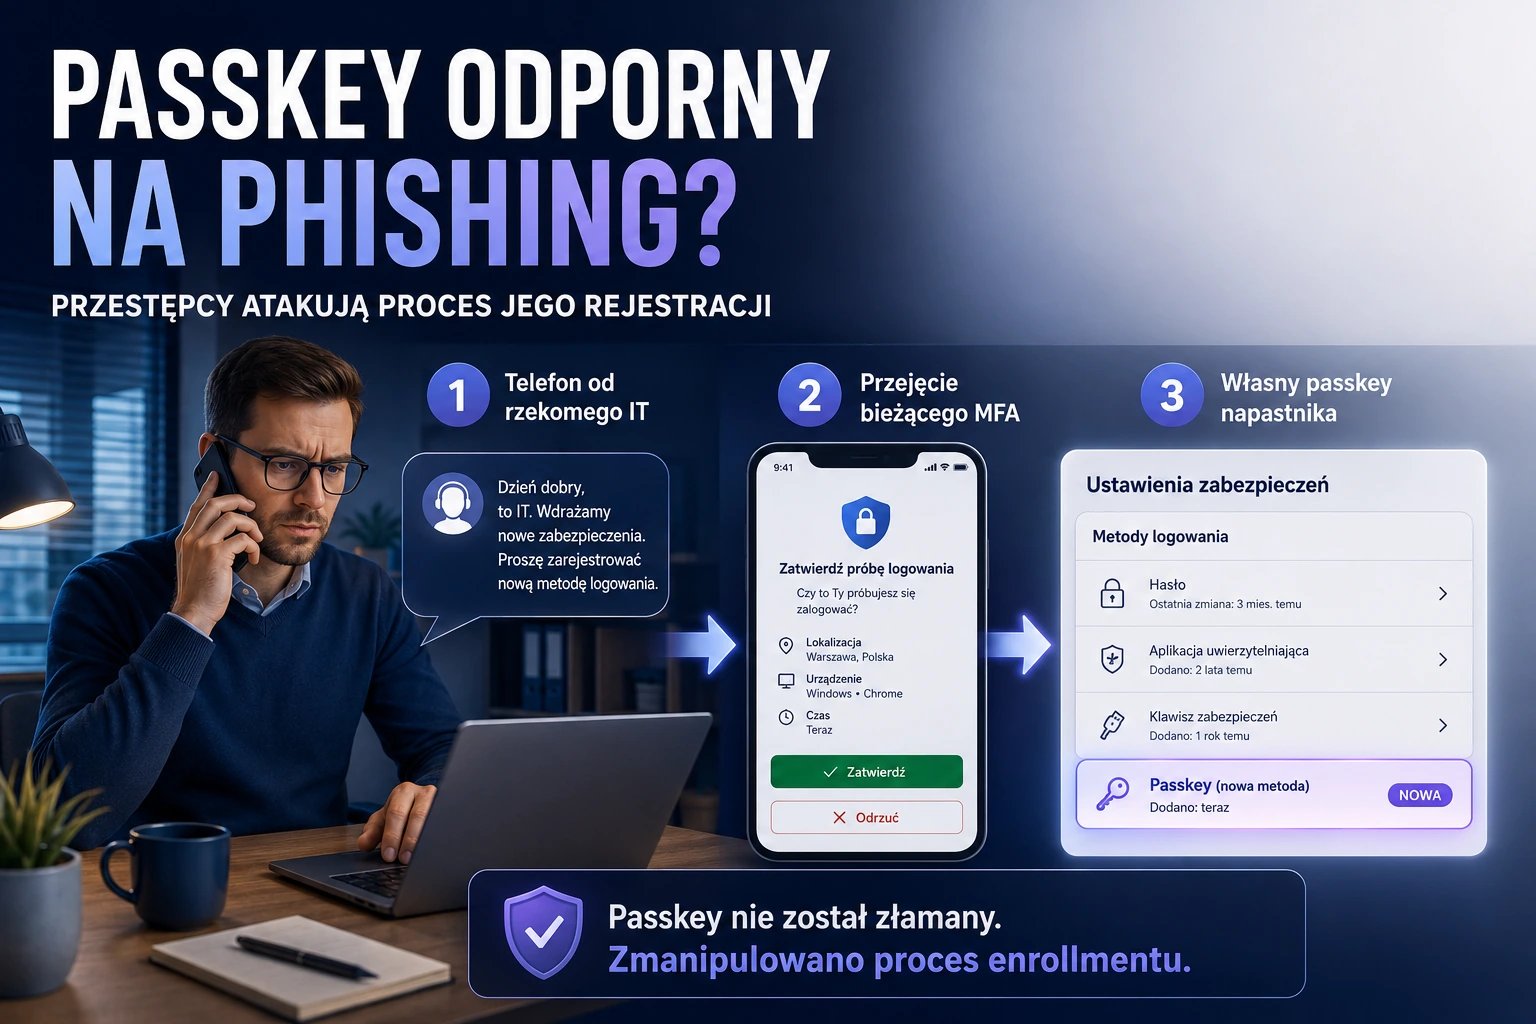
2026-08-21
Passkey odporny na phishing? Przestępcy atakują proces jego rejestracji
Kampania O-UNC-066 pokazuje, że przestępcy nie muszą łamać passkey ani FIDO2. Wystarczy, że przez telefon przejmą proces logowania i rejestracji nowej metody uwierzytelniania w Microsoft Entra.
Czytaj