Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 2 artykuły z tagiem Brevo
2026-09-27
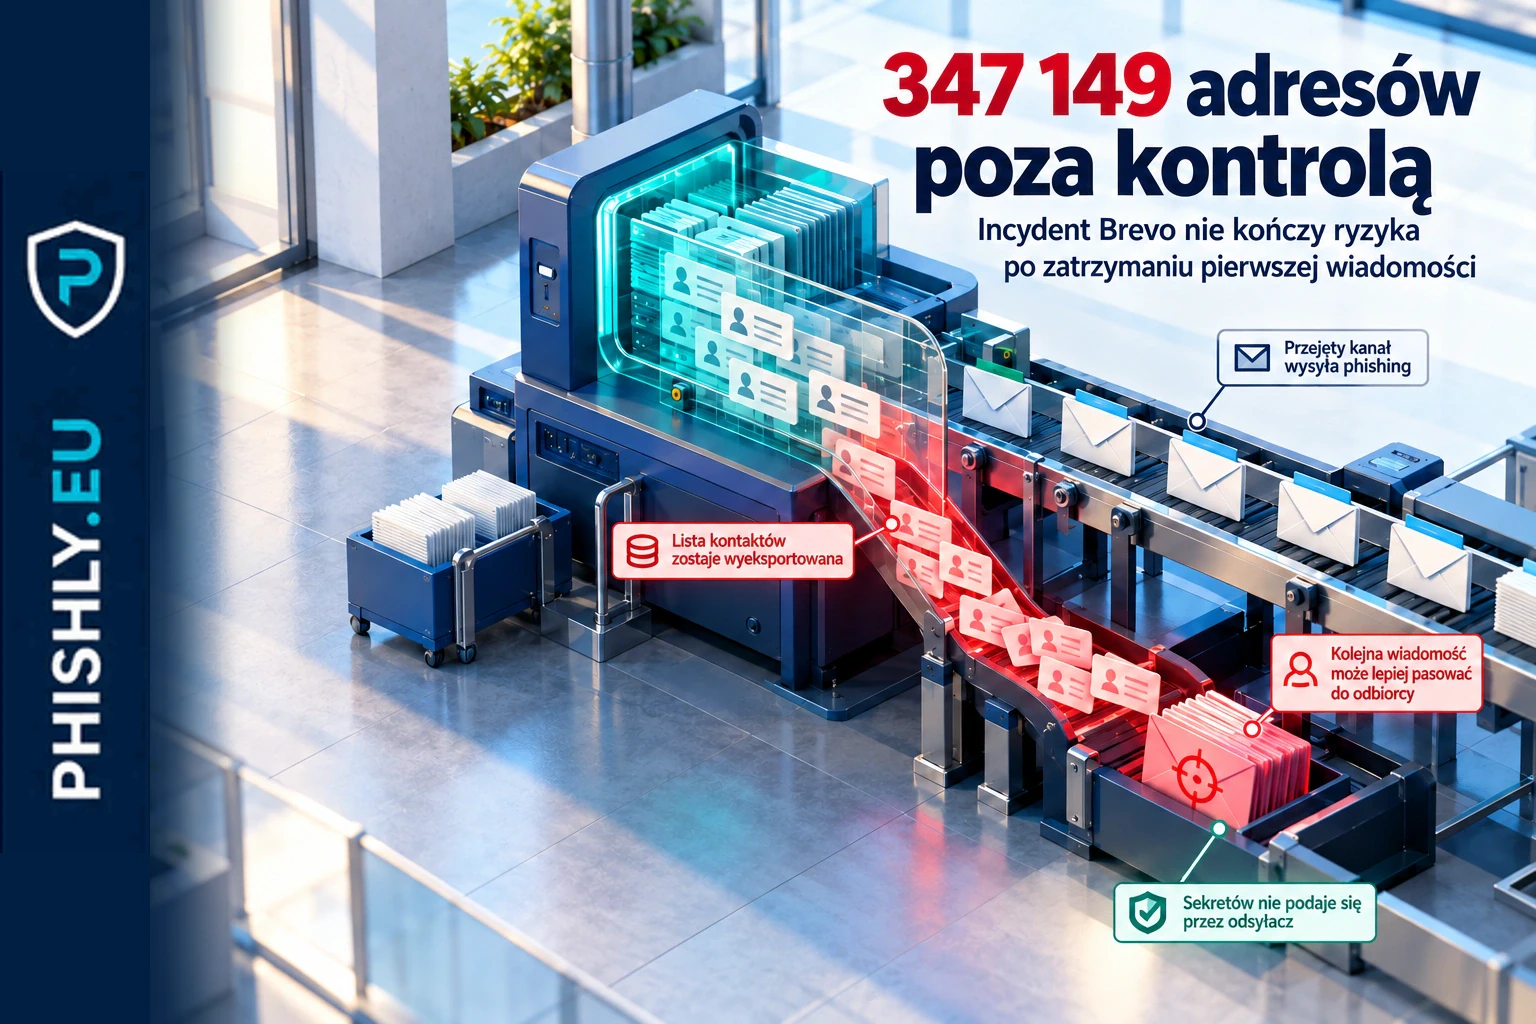
Trezor: 347 149 adresów wyeksportowanych po incydencie Brevo
Trezor potwierdził eksport 347 149 adresów newslettera po incydencie u Brevo. Te same adresy mogą posłużyć do kolejnych, lepiej ukierunkowanych prób phishingu.
Czytaj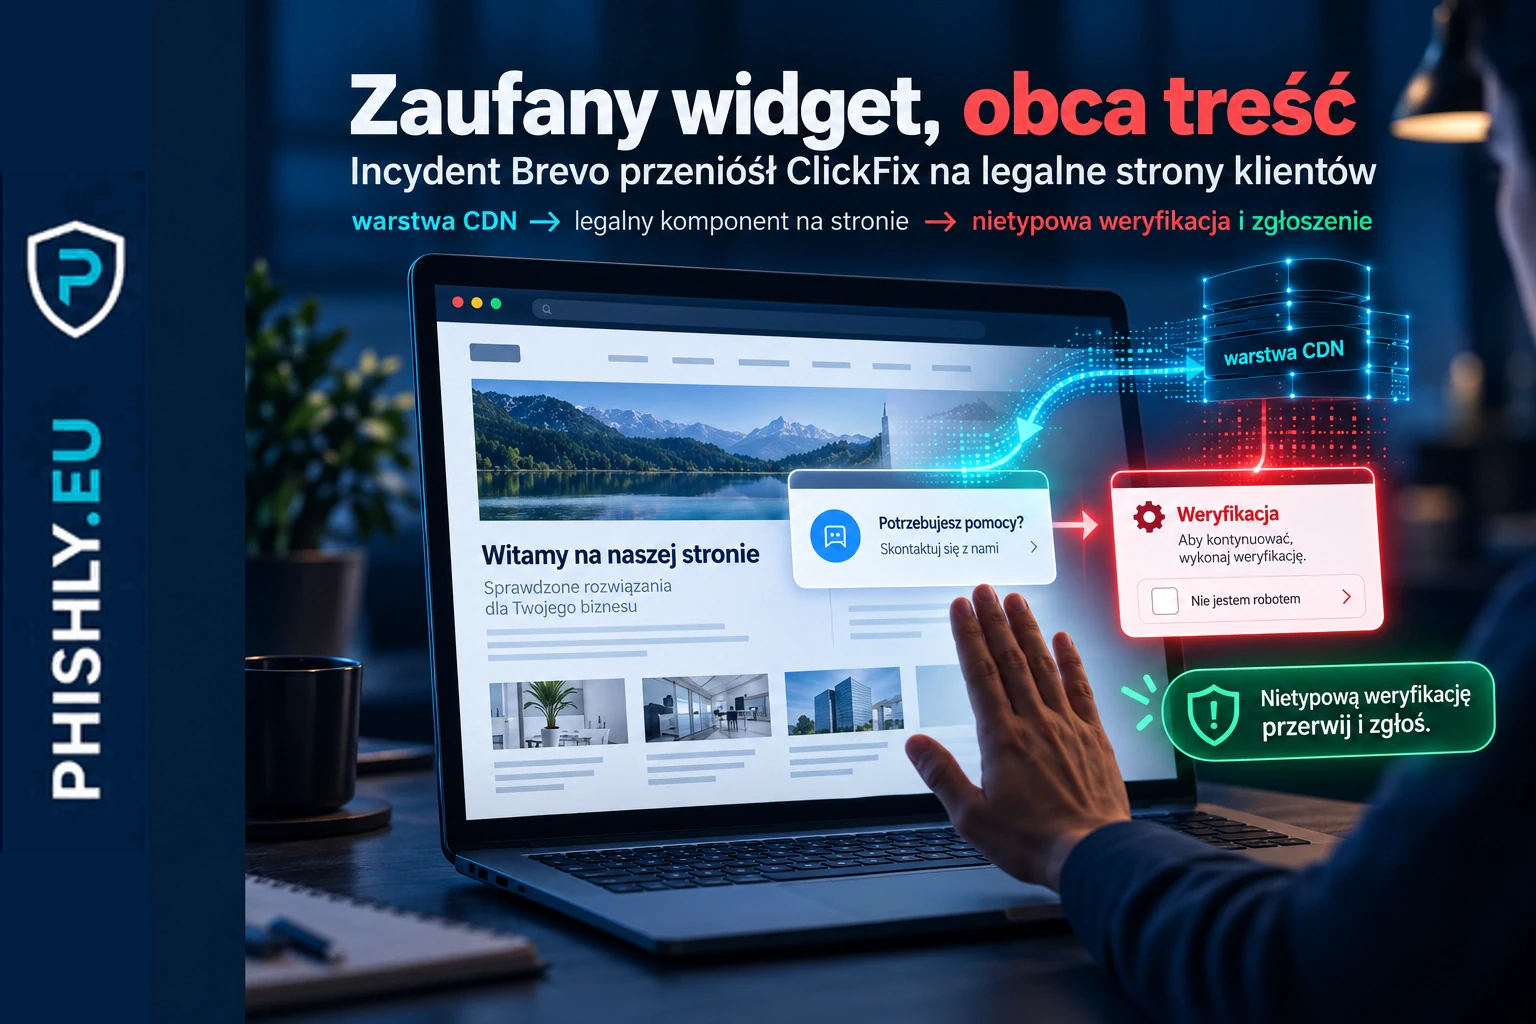
2026-09-22
Brevo: ClickFix trafił do stron przez legalne widgety
Brevo potwierdziło, że przejęty klucz Cloudflare pozwolił przez kilka godzin zmieniać treść dostarczaną przez wybrane widgety i skrypty osadzane na stronach klientów.
Czytaj