Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 49 artykułów z tagiem cyberodporność

2026-05-07
Autodownload phishing. Gdy kliknięcie od razu pobiera plik
Autodownload phishing wykorzystuje legalne linki SaaS do natychmiastowego pobierania plików. Problem nie polega tylko na malware, ale na tym, że użytkownik traci naturalny moment zatrzymania po kliknięciu.
Czytaj2026-05-07
Google Ads i phishing na ManageWP. Reklama w wyszukiwarce nie jest dowodem zaufania
Fałszywe reklamy Google prowadziły do phishingu na logowanie ManageWP. Zobacz, co ten case oznacza dla administratorów WordPress, agencji webowych i firm.
Czytaj2026-05-06
Testy phishingowe i odporność pracowników
Jak mierzyć odporność pracowników w testach phishingowych: kliknięcia, zgłoszenia, podane dane, czas reakcji i trend po kampaniach.
Czytaj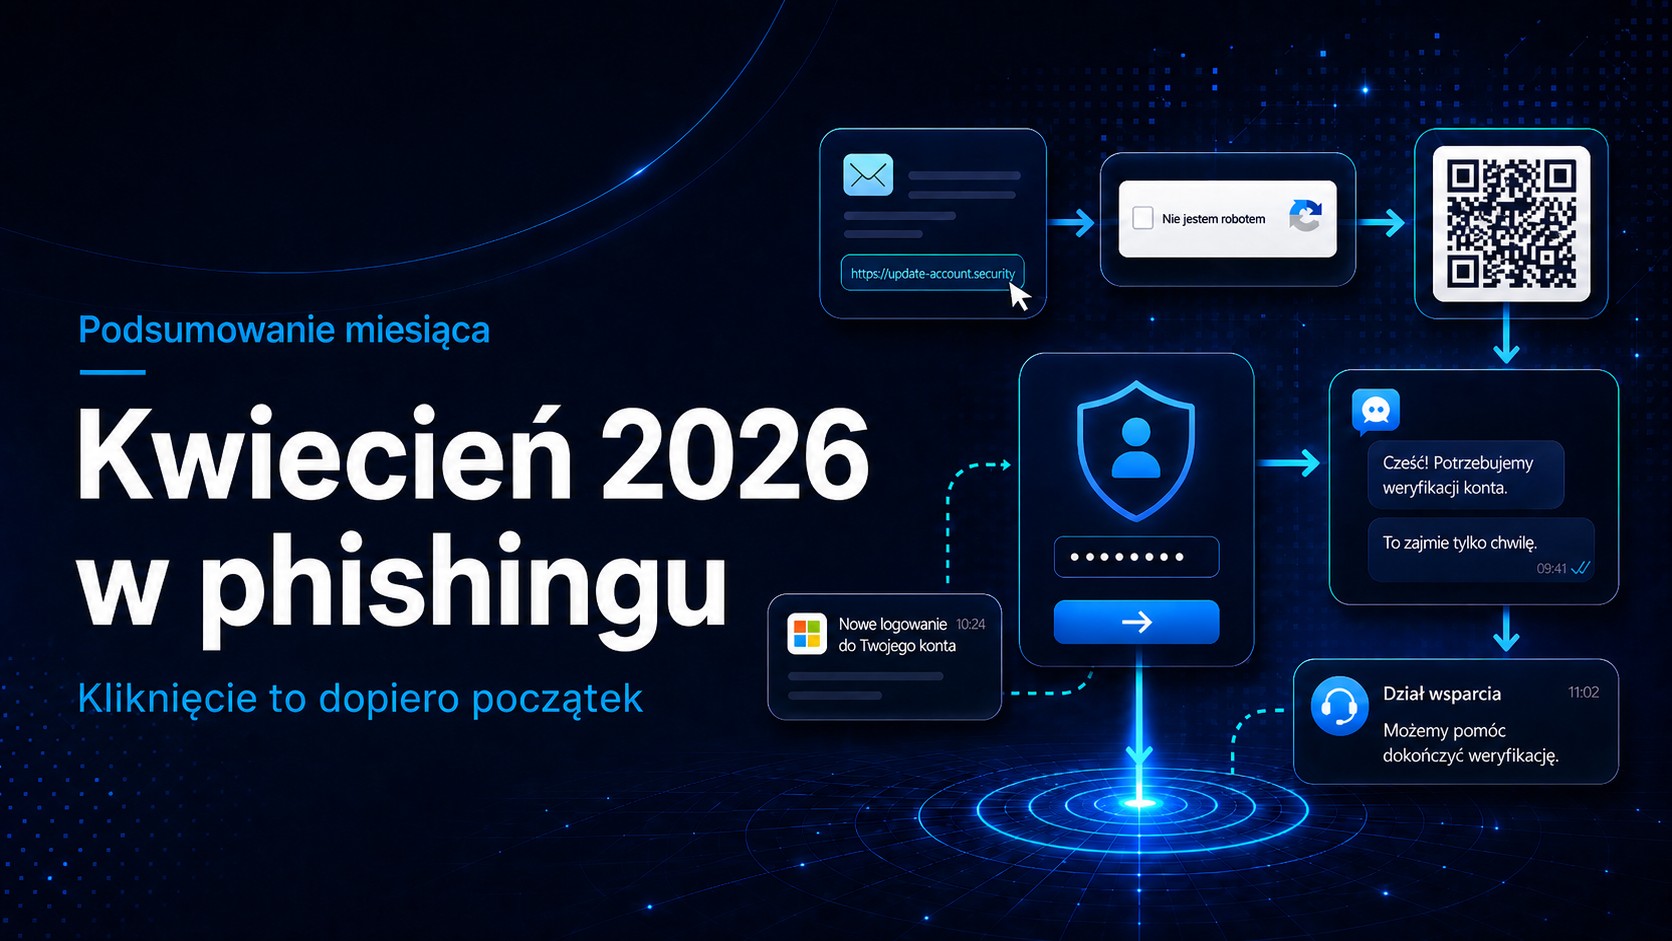
2026-05-02
Kwiecień 2026 w phishingu. Legalne platformy, QR, CAPTCHA i ataki na tożsamość
Podsumowanie kwietnia 2026 w phishingu: legalne platformy, QR kody, CAPTCHA, przejęcia kont i scenariusze, które warto wykorzystać w szkoleniach.
Czytaj2026-04-27
BlackFile pokazuje nowy model wymuszeń. Najpierw helpdesk, potem konto kierownictwa, na końcu dane
BlackFile nie wygląda jak klasyczny ransomware. To model kradzieży danych i wymuszenia oparty na vishingu, fałszywym SSO i nadużyciu legalnych API. Dla firm to ważny sygnał, że dziś atak coraz częściej zaczyna się od tożsamości, a nie od malware.
Czytaj2026-04-25
Mail bez tematu jako phishing. Dlaczego ta taktyka działa na VIP-ów
Puste tematy wiadomości wracają jako skuteczna taktyka phishingowa. CyberProof pokazuje, że kampanie null subject rosną, omijają część filtrów i szczególnie często uderzają w użytkowników wysokiego ryzyka.
Czytaj