Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 39 artykułów z tagiem MFA
2026-06-29
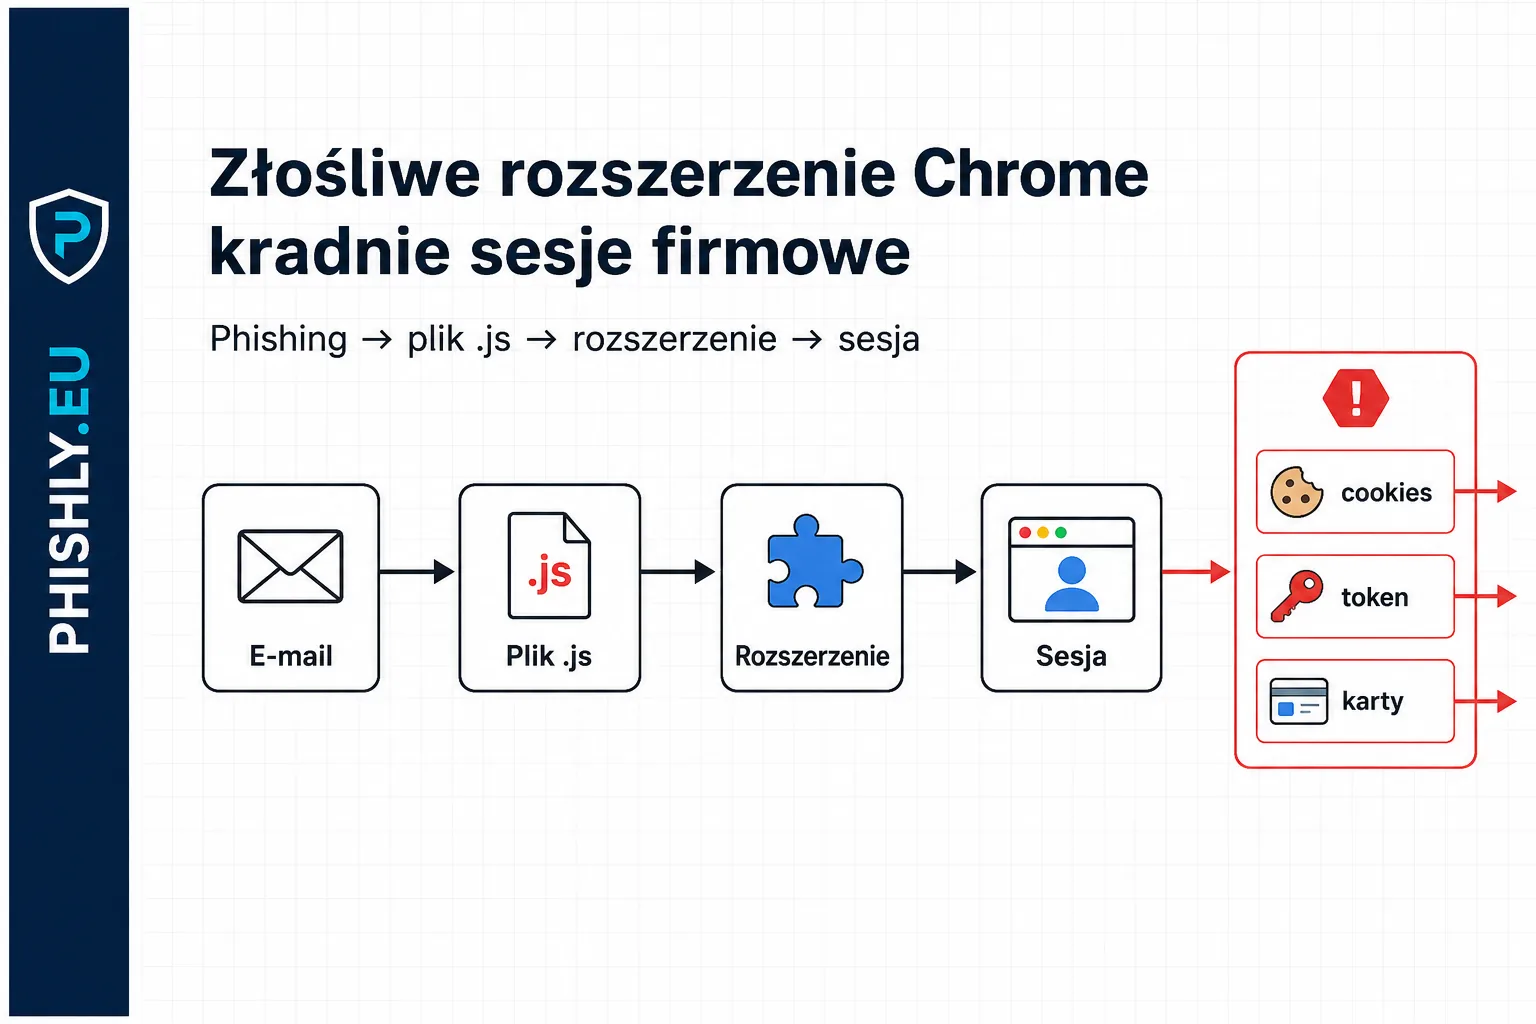
Złośliwe rozszerzenie Chrome kradnie sesje firmowe
Phishing może zainstalować rozszerzenie Chrome kradnące cookies i sesje. Wyjaśniamy mechanizm, reakcję użytkownika oraz działania IT/SOC.
Czytaj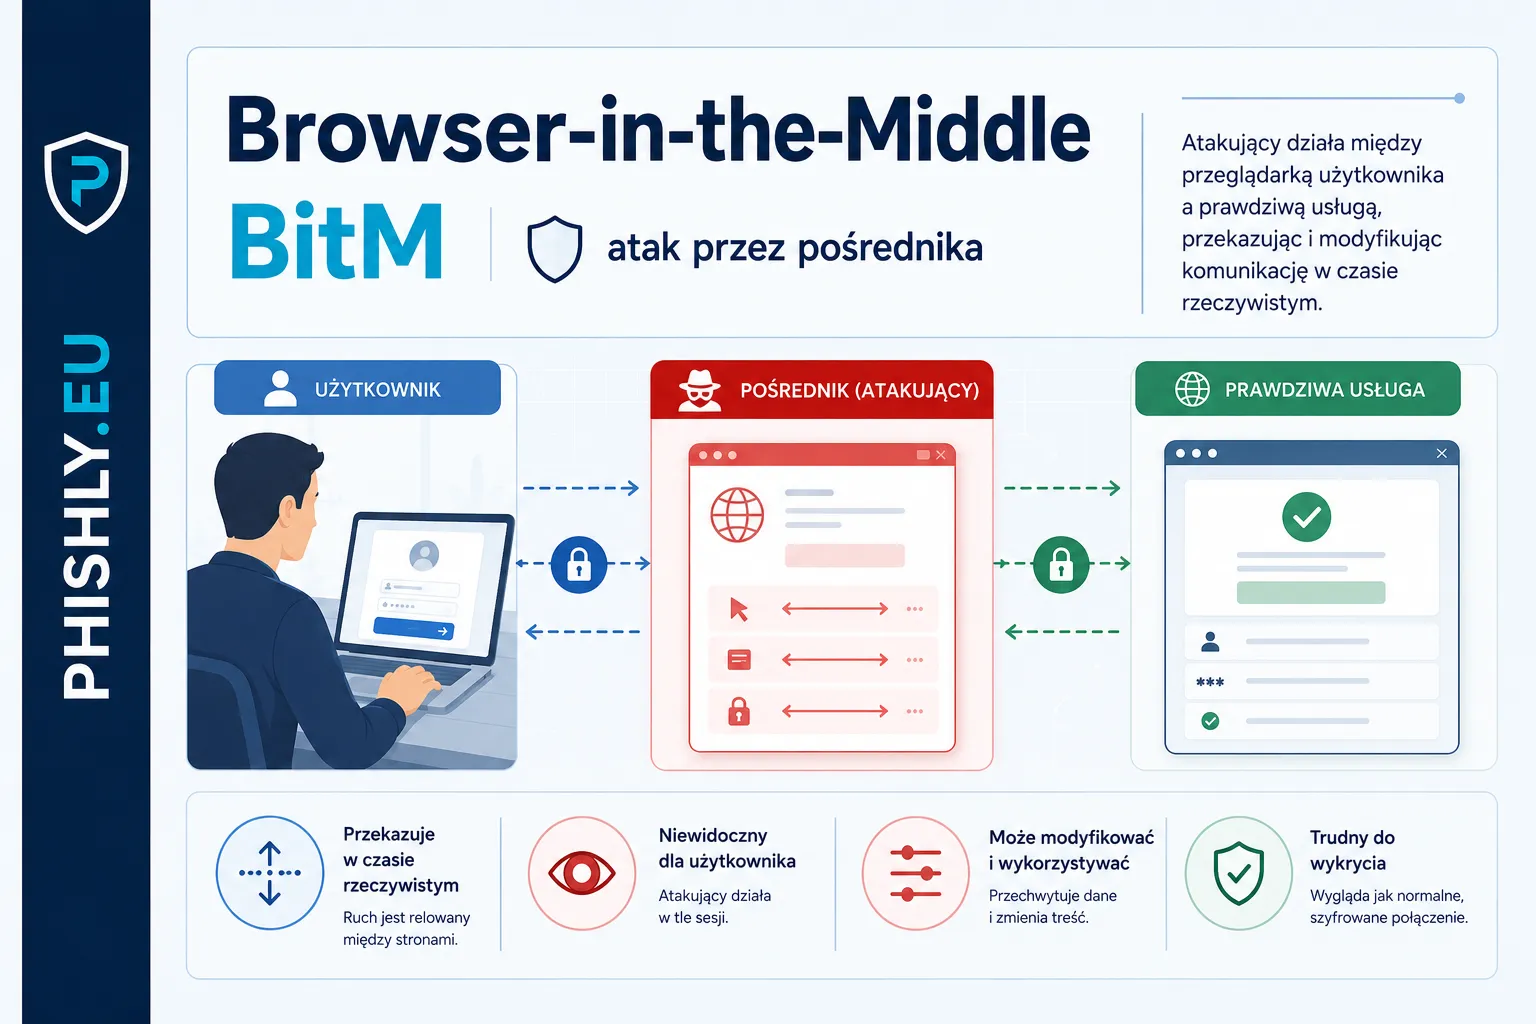
2026-06-27
Browser-in-the-Middle BitM: jak działa taki atak
BitM to wariant phishingu, w którym użytkownik loguje się przez zdalną sesję kontrolowaną przez atakującego. Sprawdź, jak ograniczyć ryzyko.
Czytaj
2026-06-23
CodeStorm i phishing z przejętych kont M365
CodeStorm pokazuje, jak przejęte konta Microsoft 365 mogą skalować phishing, omijać zaufanie nadawcy i prowadzić do przejęcia sesji.
Czytaj2026-06-20
Phishing na 2FA przez WhatsApp i passkey
Fałszywe maile PayPal wykorzystują 2FA, passkey i PSD2 jako pretekst do logowania. Jak rozpoznać phishing na bezpieczeństwo konta.
Czytaj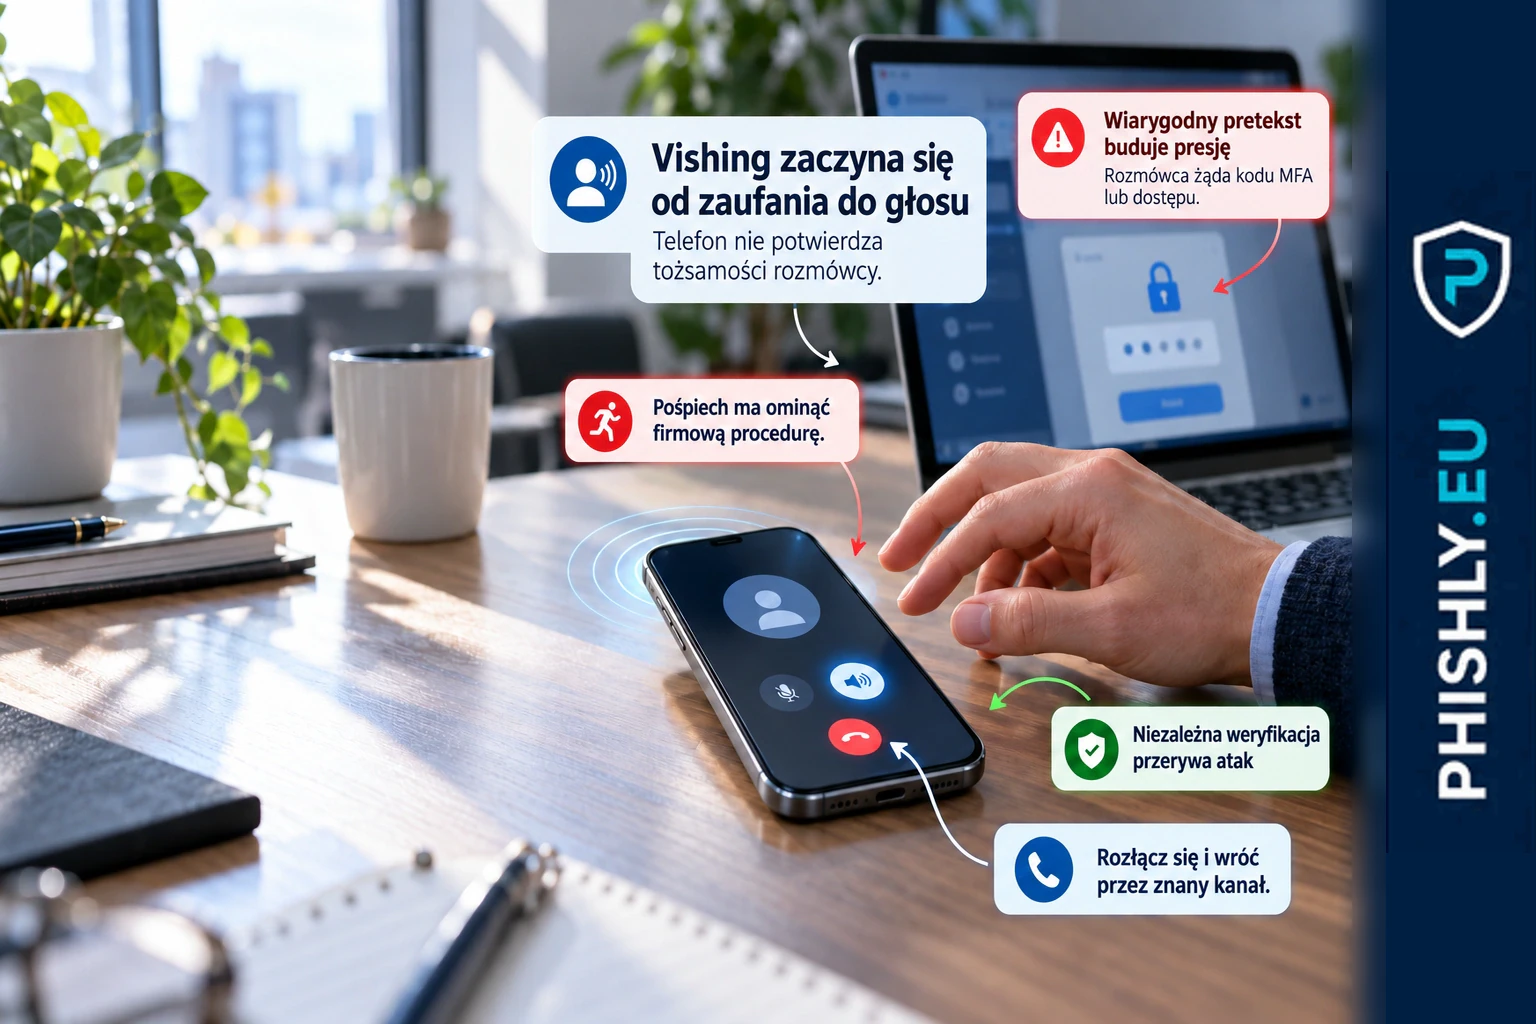
2026-06-18
Co to jest vishing? Jak działa phishing głosowy w firmie
Co to jest vishing? To phishing głosowy przez telefon lub komunikator. Poznaj przykłady w firmie, sygnały ostrzegawcze, reakcję i testy vishingowe.
Czytaj2026-06-17
VaultJacking i PIN menedżera haseł
VaultJacking pokazuje, że phishing może celować w PIN menedżera haseł i proces synchronizacji, a nie tylko w jedno konto.
Czytaj