Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 206 artykułów z tagiem security awareness

2026-05-07
Fałszywa opłata za studia. CERT Polska ostrzega przed phishingiem z domen uczelni
CERT Polska ostrzega przed phishingiem wymierzonym w studentów. Oszuści wykorzystują przejęte konta w domenach uczelni i pretekst zaległej opłaty za studia, aby wyłudzić pieniądze lub dane logowania.
Czytaj
2026-05-07
SMS o mandacie: fałszywy CEPiK wyłudza dane karty
SMS o mandacie może prowadzić do fałszywego CEPiK i formularza danych karty. Sprawdź, jak rozpoznać oszustwo, zgłosić SMS i co zrobić po kliknięciu.
Czytaj2026-05-07
Vercel i v0 w phishingu. AI buduje fałszywe strony logowania
Cofense ostrzega przed rosnącym nadużyciem Vercel i v0 w phishingu. Wyjaśniamy, dlaczego generatywna sztuczna inteligencja zmienia nie tylko treść maili, ale też produkcję fałszywych stron logowania.
Czytaj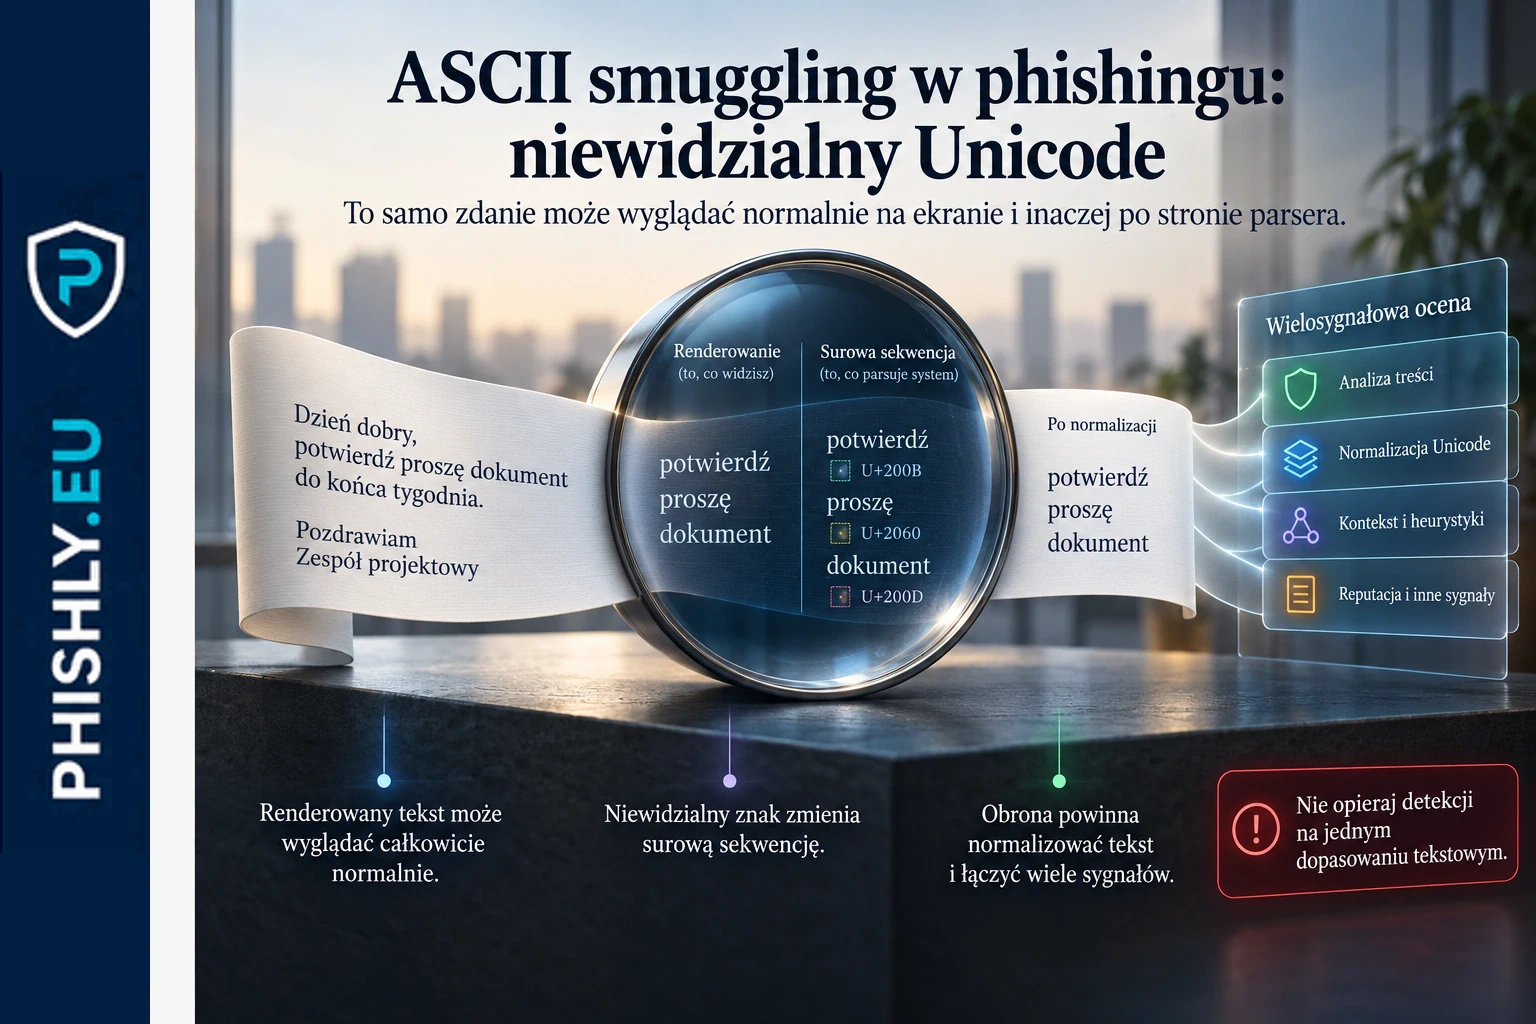
2026-05-07
ASCII smuggling w phishingu: niewidzialny Unicode
Microsoft opisał phishing z niewidzialnymi znakami Unicode. Wyjaśniamy ASCII smuggling, wpływ na filtry poczty i warstwową obronę przed phishingiem.
Czytaj2026-05-07
Autodownload phishing. Gdy kliknięcie od razu pobiera plik
Autodownload phishing wykorzystuje legalne linki SaaS do natychmiastowego pobierania plików. Problem nie polega tylko na malware, ale na tym, że użytkownik traci naturalny moment zatrzymania po kliknięciu.
Czytaj
2026-05-07
Jak stworzyć silne hasło w 2026 roku. Dzień Hasła bez mitów
Praktyczny poradnik o silnych hasłach, frazach hasłowych, menedżerach haseł, wyciekach, MFA, passkeys i ochronie kont przed phishingiem w 2026 roku.
Czytaj