Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 9 artykułów z tagiem przejęcie konta
2026-06-15
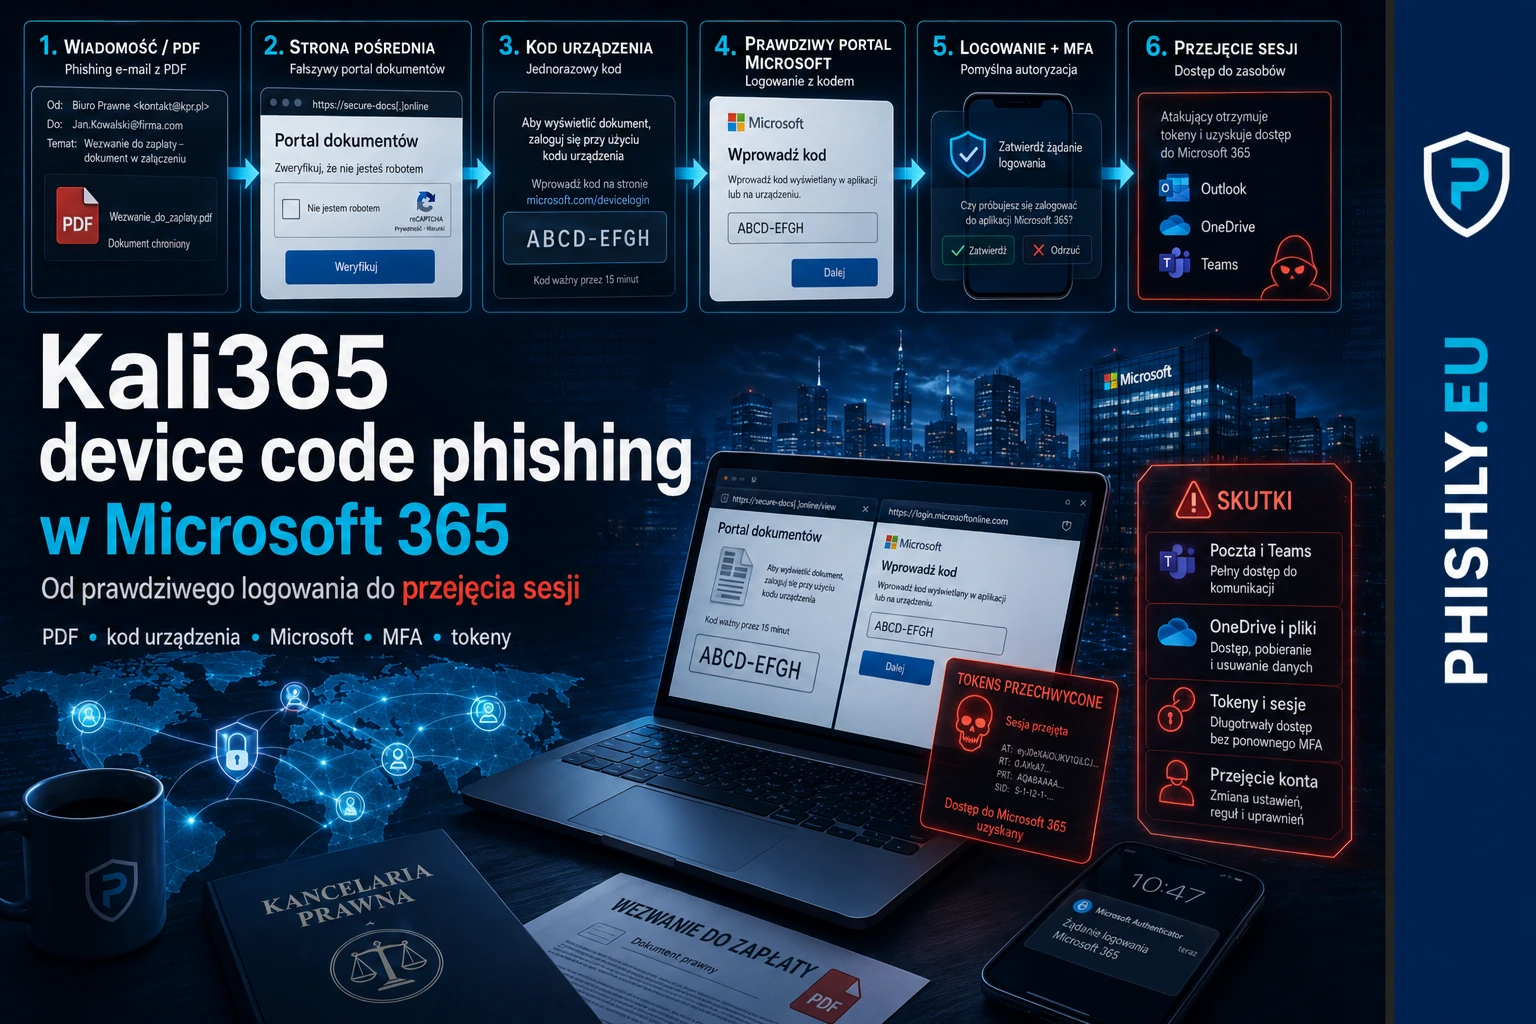
Kali365 i device code phishing w Microsoft 365
Device code phishing wykorzystuje prawdziwą stronę Microsoft i kod urządzenia, aby przejąć sesję. Sprawdź mechanizm, sygnały i reakcję firmy.
Czytaj
2026-04-03
Fałszywe powiadomienie SharePoint. Jak wygląda phishing prowadzący do przejęcia konta Microsoft 365
Fałszywe powiadomienie SharePoint może prowadzić do przejęcia konta Microsoft 365. Sprawdź, po czym rozpoznać atak i co zrobić po kliknięciu.
Czytaj
2026-03-31
Phishing na Signal. Jak rozpoznać próbę przejęcia konta
FBI ostrzega przed kampanią phishingową wymierzoną w użytkowników Signal. Sprawdź, jak rozpoznać próbę przejęcia konta i jak zareagować.
Czytaj