Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 21 artykułów z tagiem Microsoft 365
2026-08-25
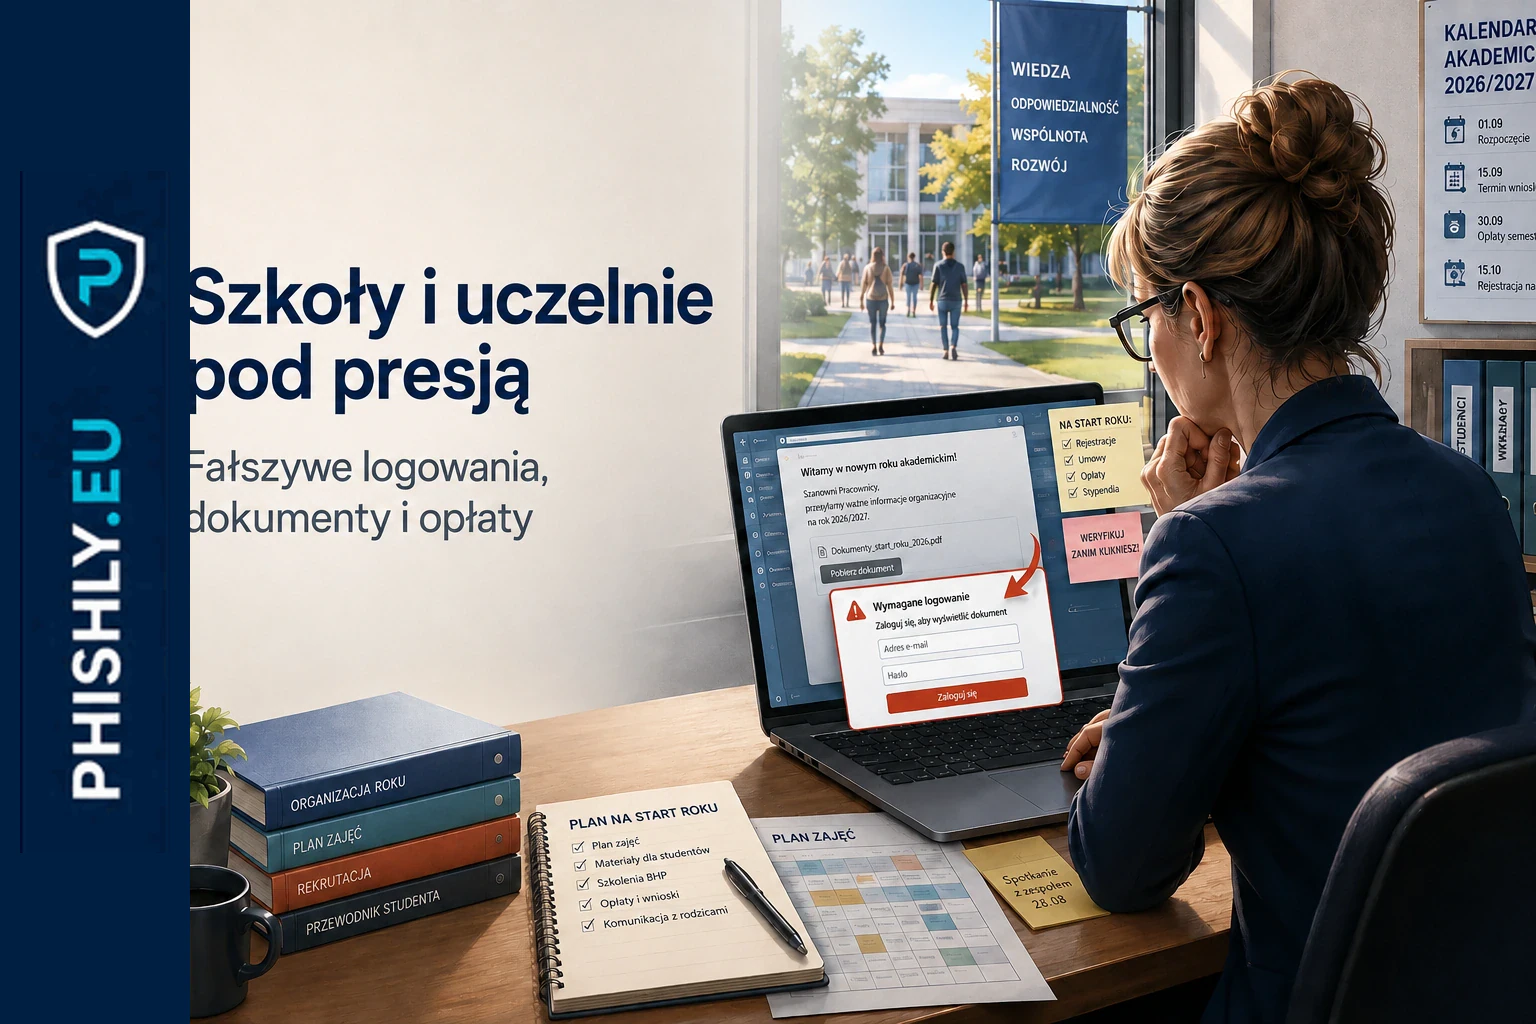
Powrót do szkoły to sezon phishingu. Jak atakują szkoły i uczelnie
Nowy rok szkolny zwiększa liczbę kont, wiadomości i formalności. Sprawdź dane z 2026 r., typowe przynęty phishingowe i checklistę dla szkół oraz uczelni.
Czytaj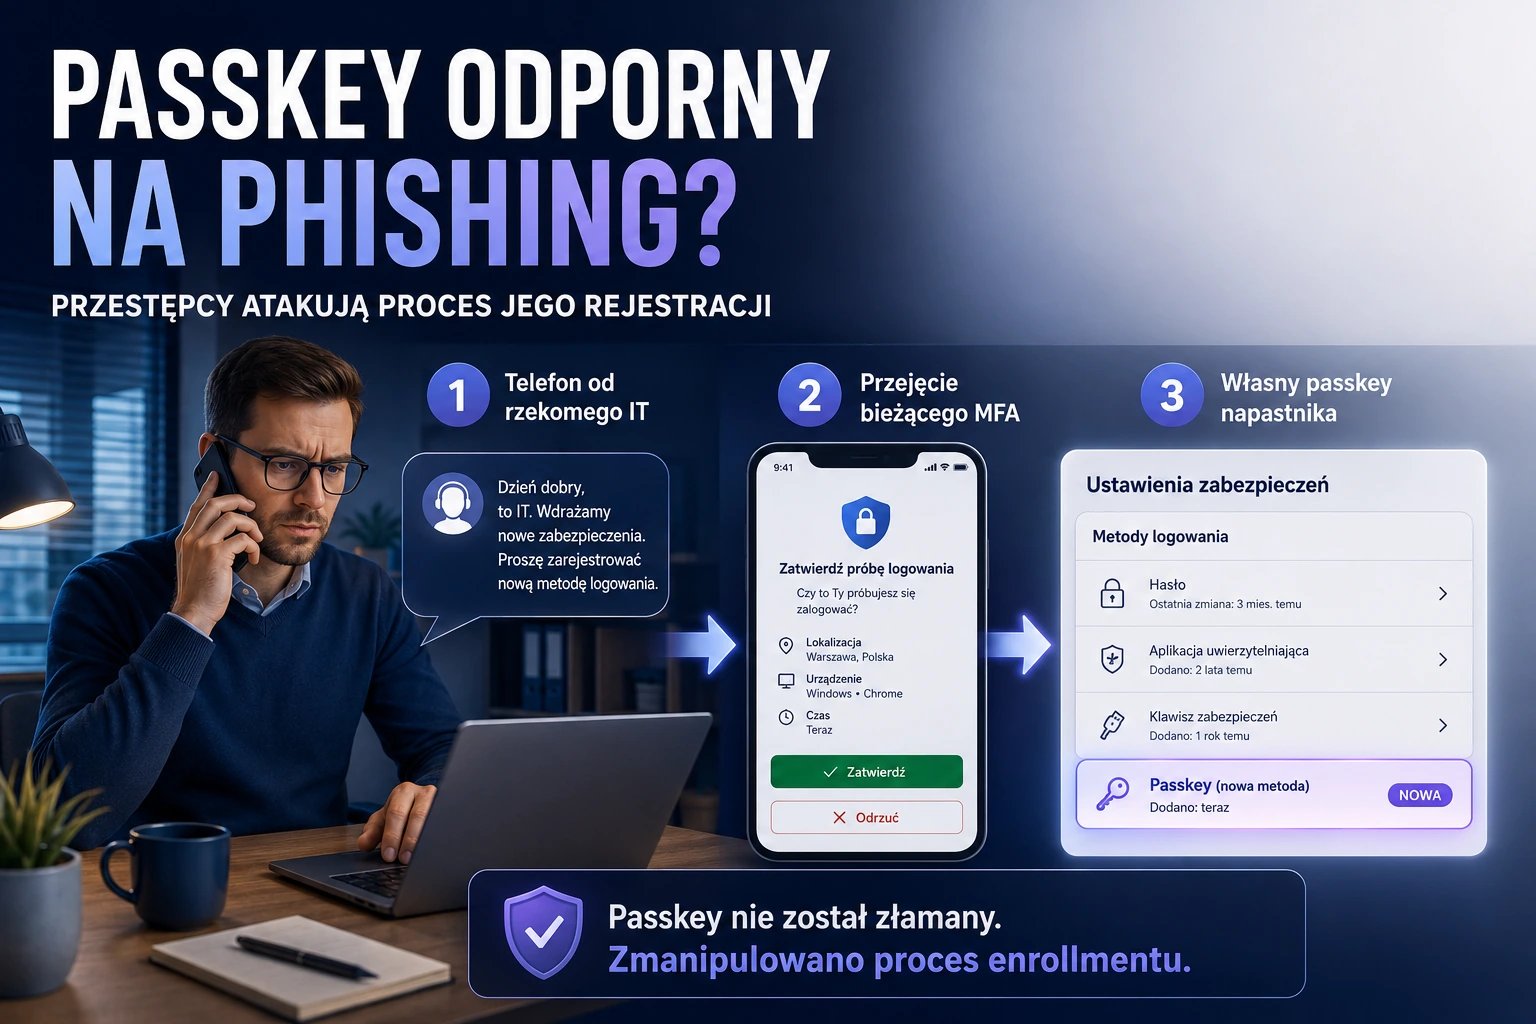
2026-08-21
Passkey odporny na phishing? Przestępcy atakują proces jego rejestracji
Kampania O-UNC-066 pokazuje, że przestępcy nie muszą łamać passkey ani FIDO2. Wystarczy, że przez telefon przejmą proces logowania i rejestracji nowej metody uwierzytelniania w Microsoft Entra.
Czytaj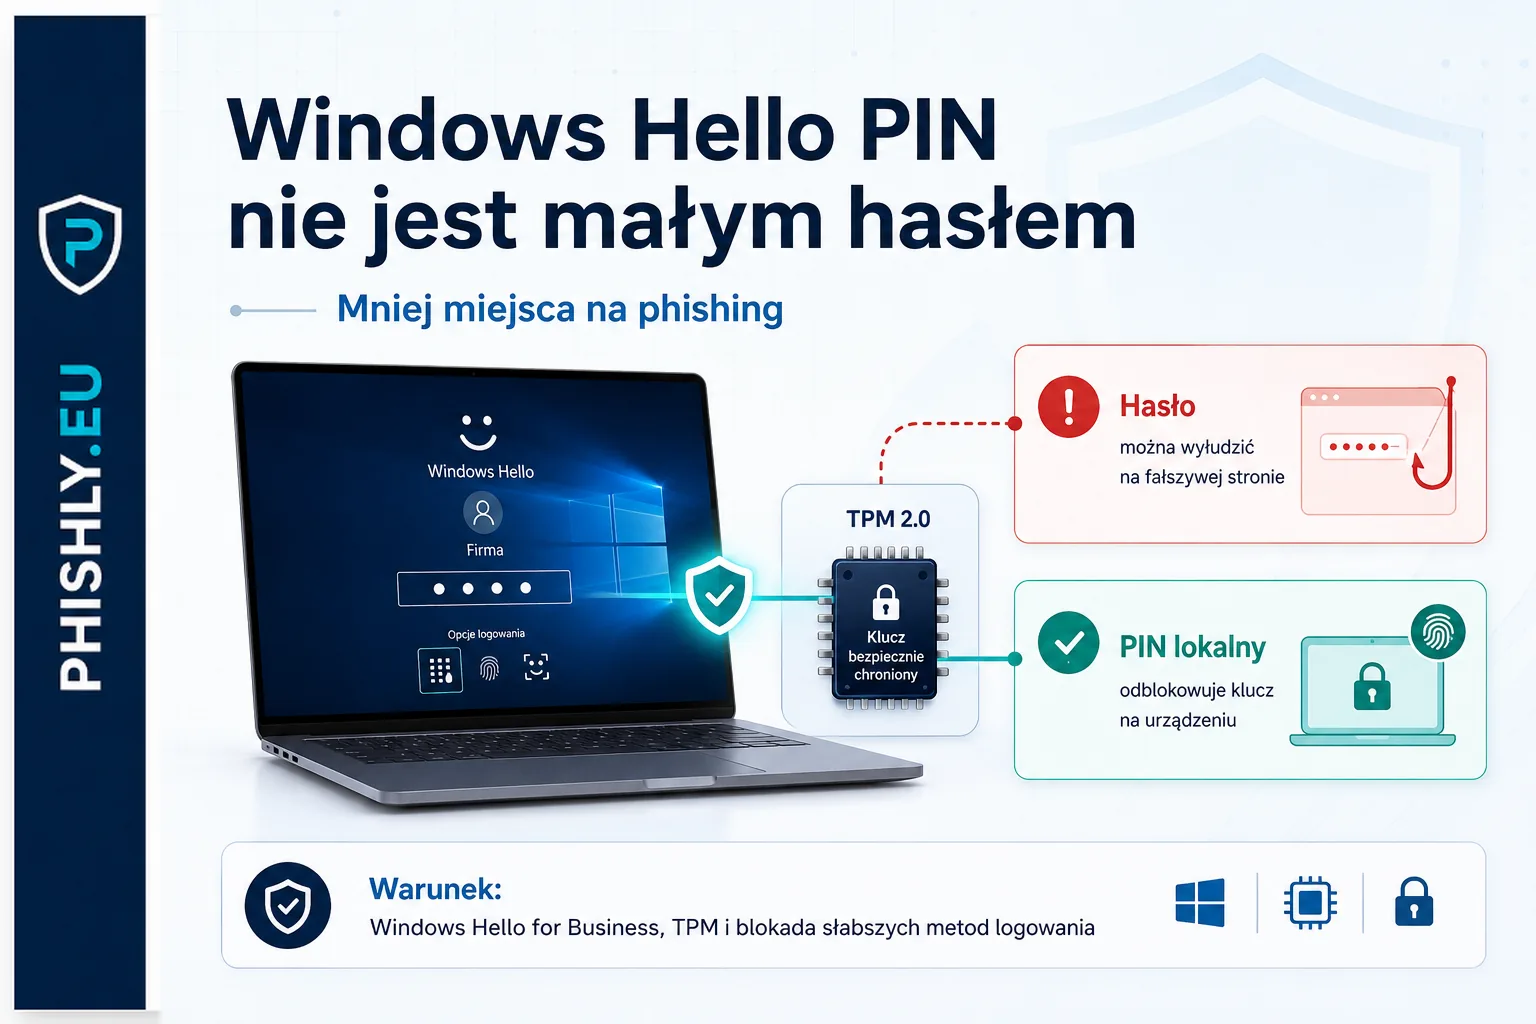
2026-07-02
Windows Hello PIN: dlaczego nie jest małym hasłem
PIN w Windows Hello dla firm nie jest krótkim hasłem. Wyjaśniamy, jak działa z TPM, gdzie zmniejsza phishing i co musi sprawdzić IT.
Czytaj
2026-06-23
Phishing w Outlook Groups i kalendarzu
Atakujący wykorzystują Microsoft 365 Groups, pliki współdzielone i zaproszenia kalendarzowe, aby przenieść phishing do codziennych workflow.
Czytaj2026-06-23
CodeStorm i phishing z przejętych kont M365
CodeStorm pokazuje, jak przejęte konta Microsoft 365 mogą skalować phishing, omijać zaufanie nadawcy i prowadzić do przejęcia sesji.
Czytaj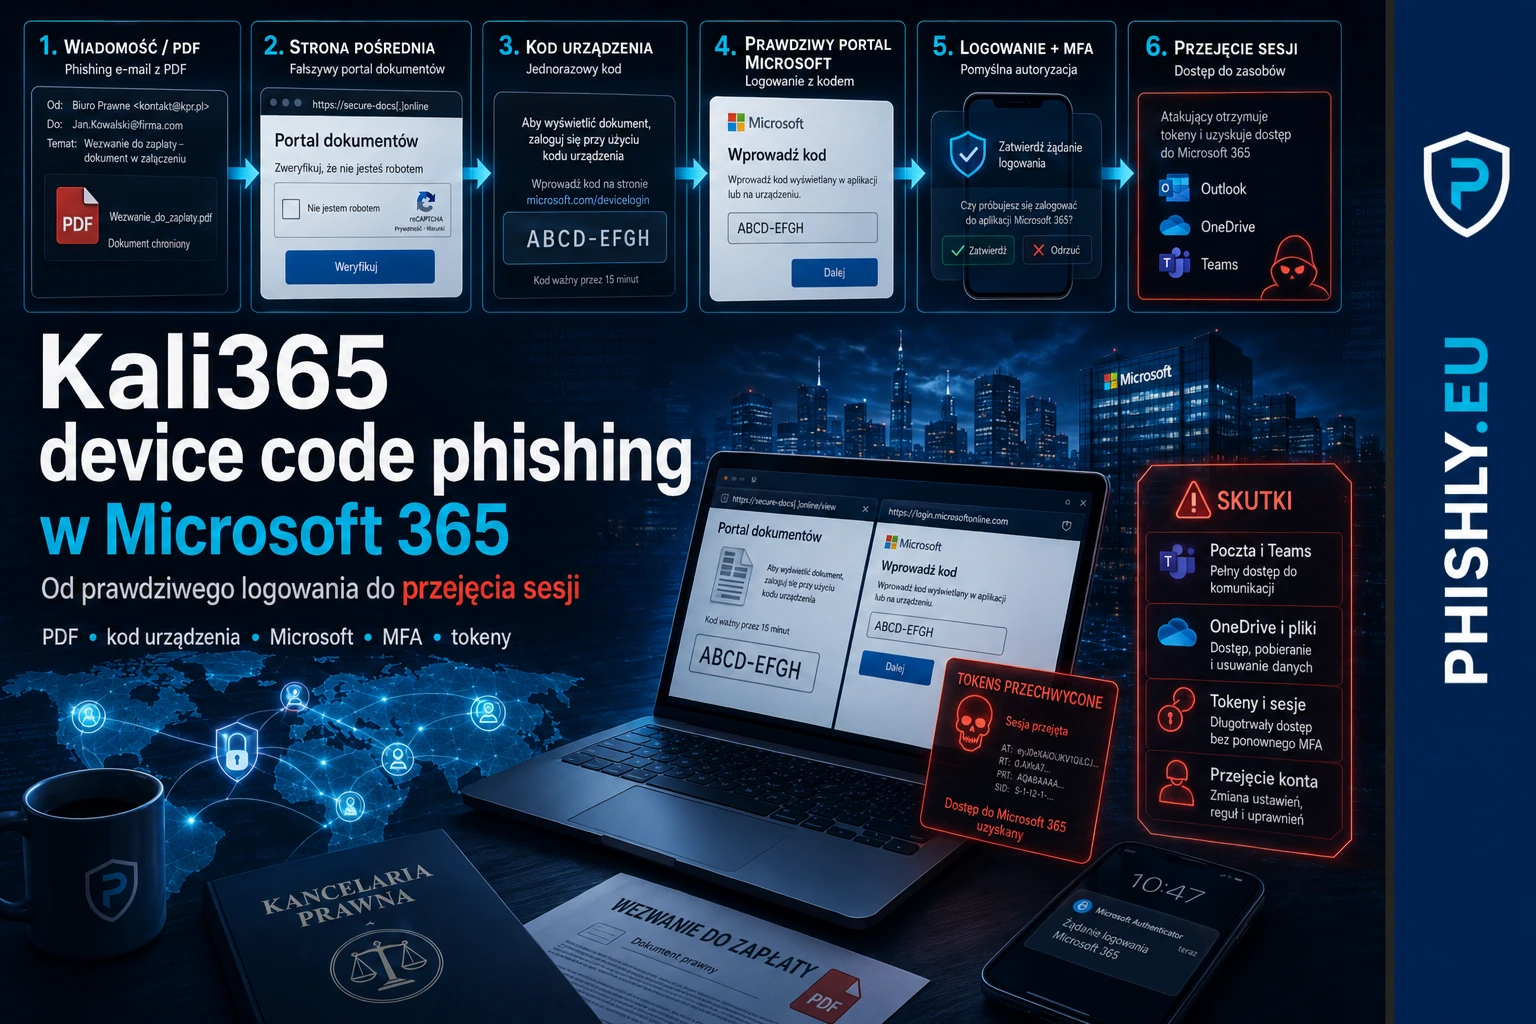
2026-06-15
Kali365 i device code phishing w Microsoft 365
Device code phishing wykorzystuje prawdziwą stronę Microsoft i kod urządzenia, aby przejąć sesję. Sprawdź mechanizm, sygnały i reakcję firmy.
Czytaj