Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 271 artykułów z tagiem phishing
2026-07-12
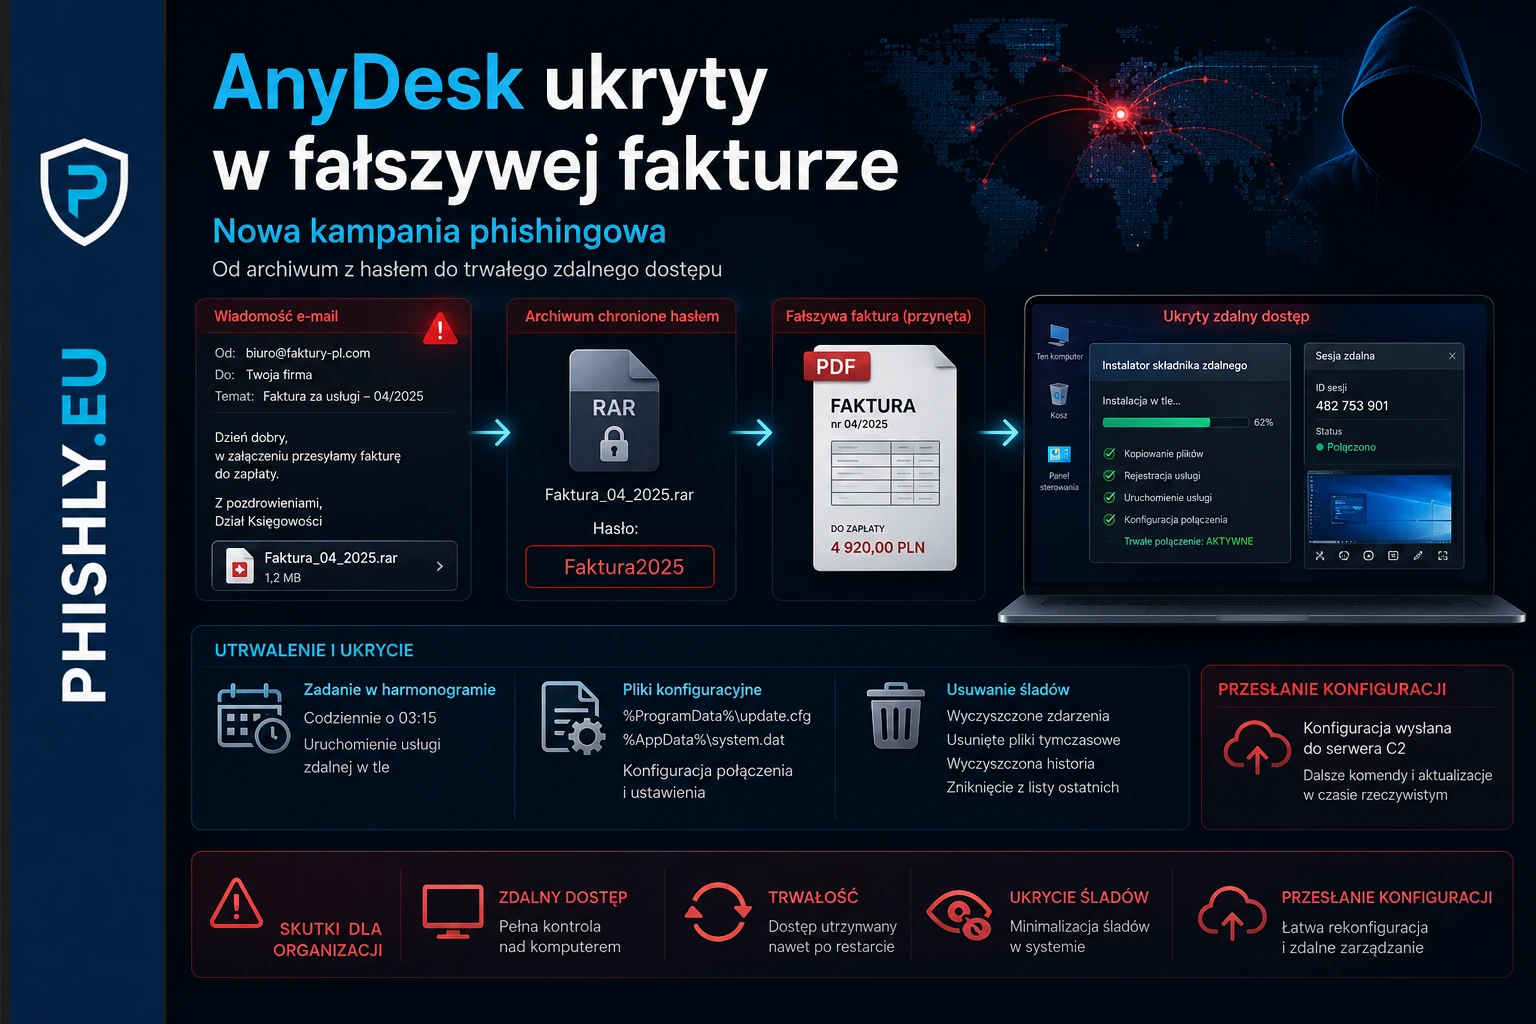
AnyDesk ukryty w fałszywej fakturze. Nowa kampania
Fałszywa faktura prowadziła do ukrytej instalacji AnyDesk, trwałego zdalnego dostępu i usuwania śladów. Kampania dotyczyła sektora lotniczego.
Czytaj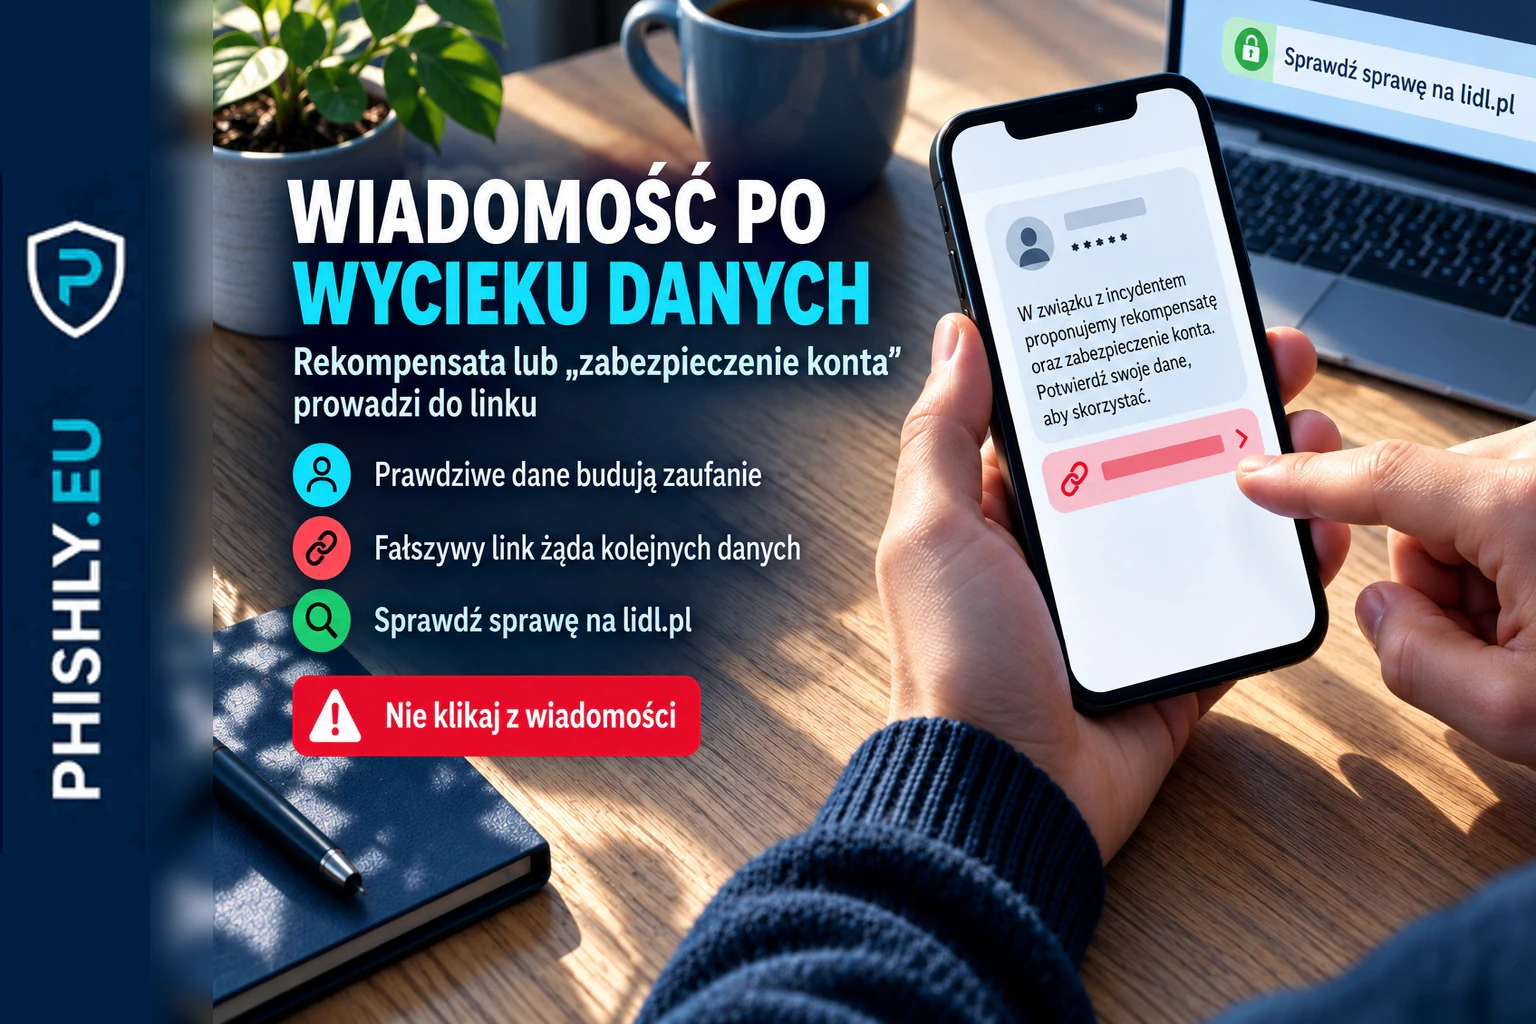
2026-07-11
Wyciek danych klientów Lidla: co wiadomo i jak rozpoznać oszustwa
Wyciek danych Lidl z lipca 2026: sprawdź, jakie dane klientów sklepu internetowego przejęto, czego incydent nie objął i jak reagować na podejrzany kontakt.
Czytaj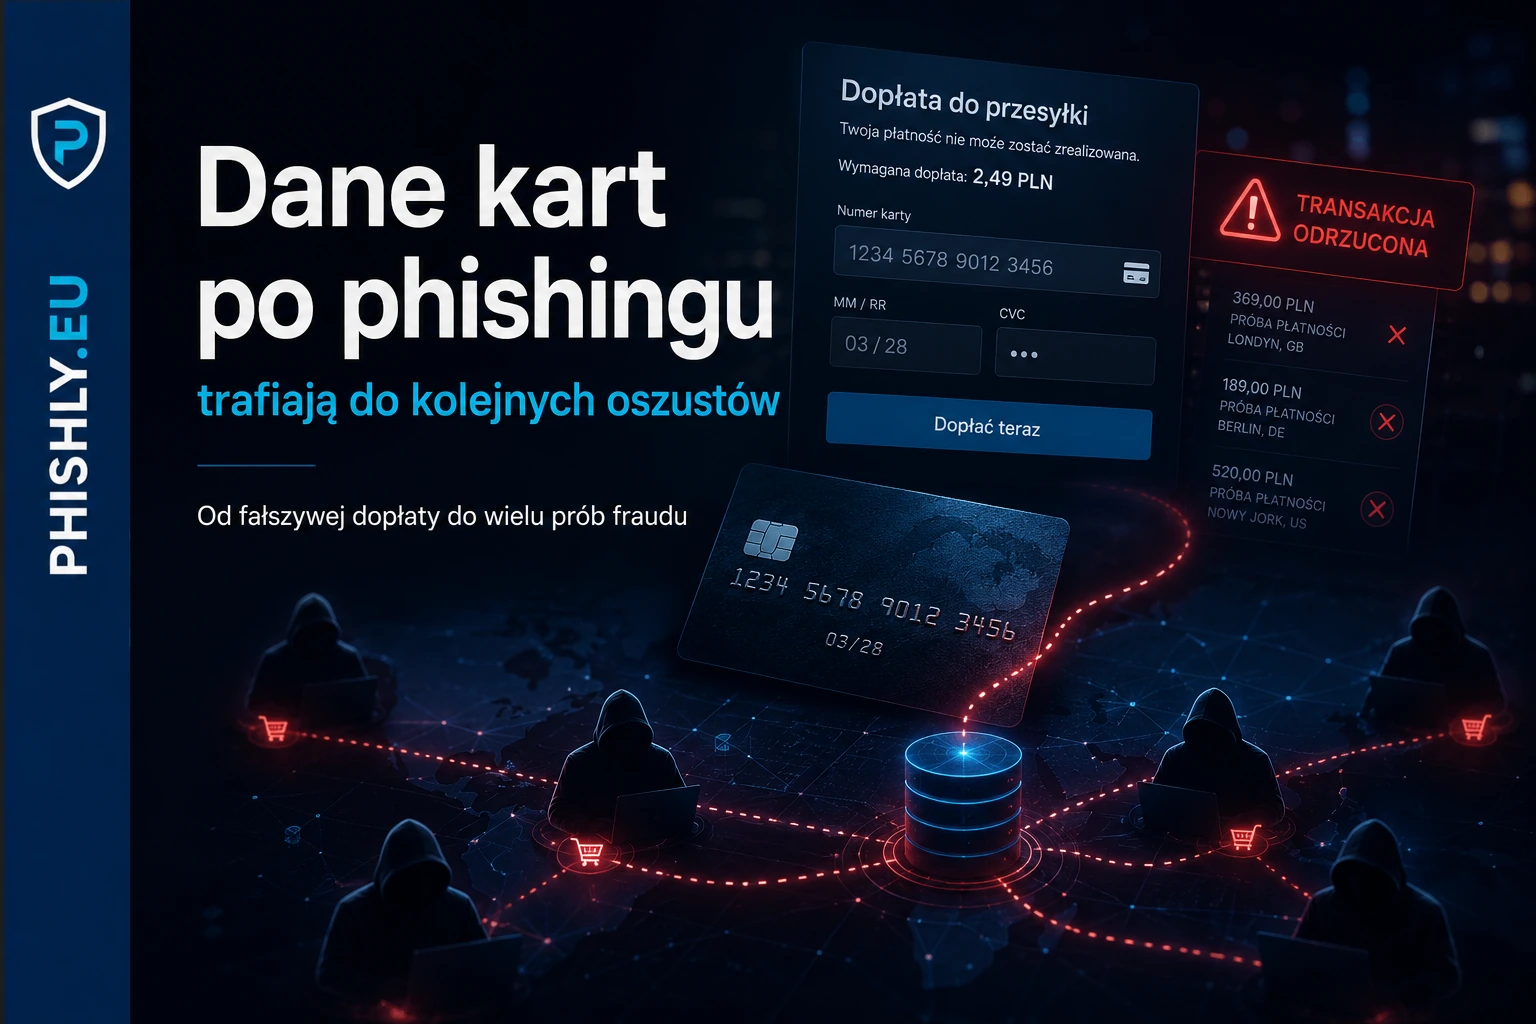
2026-07-11
Dane kart z phishingu trafiają do kolejnych oszustów
Aresztowania w Holandii pokazują, że dane kart wyłudzone przez phishing mogą być sprzedawane, ponownie używane i łączone z innymi oszustwami.
Czytaj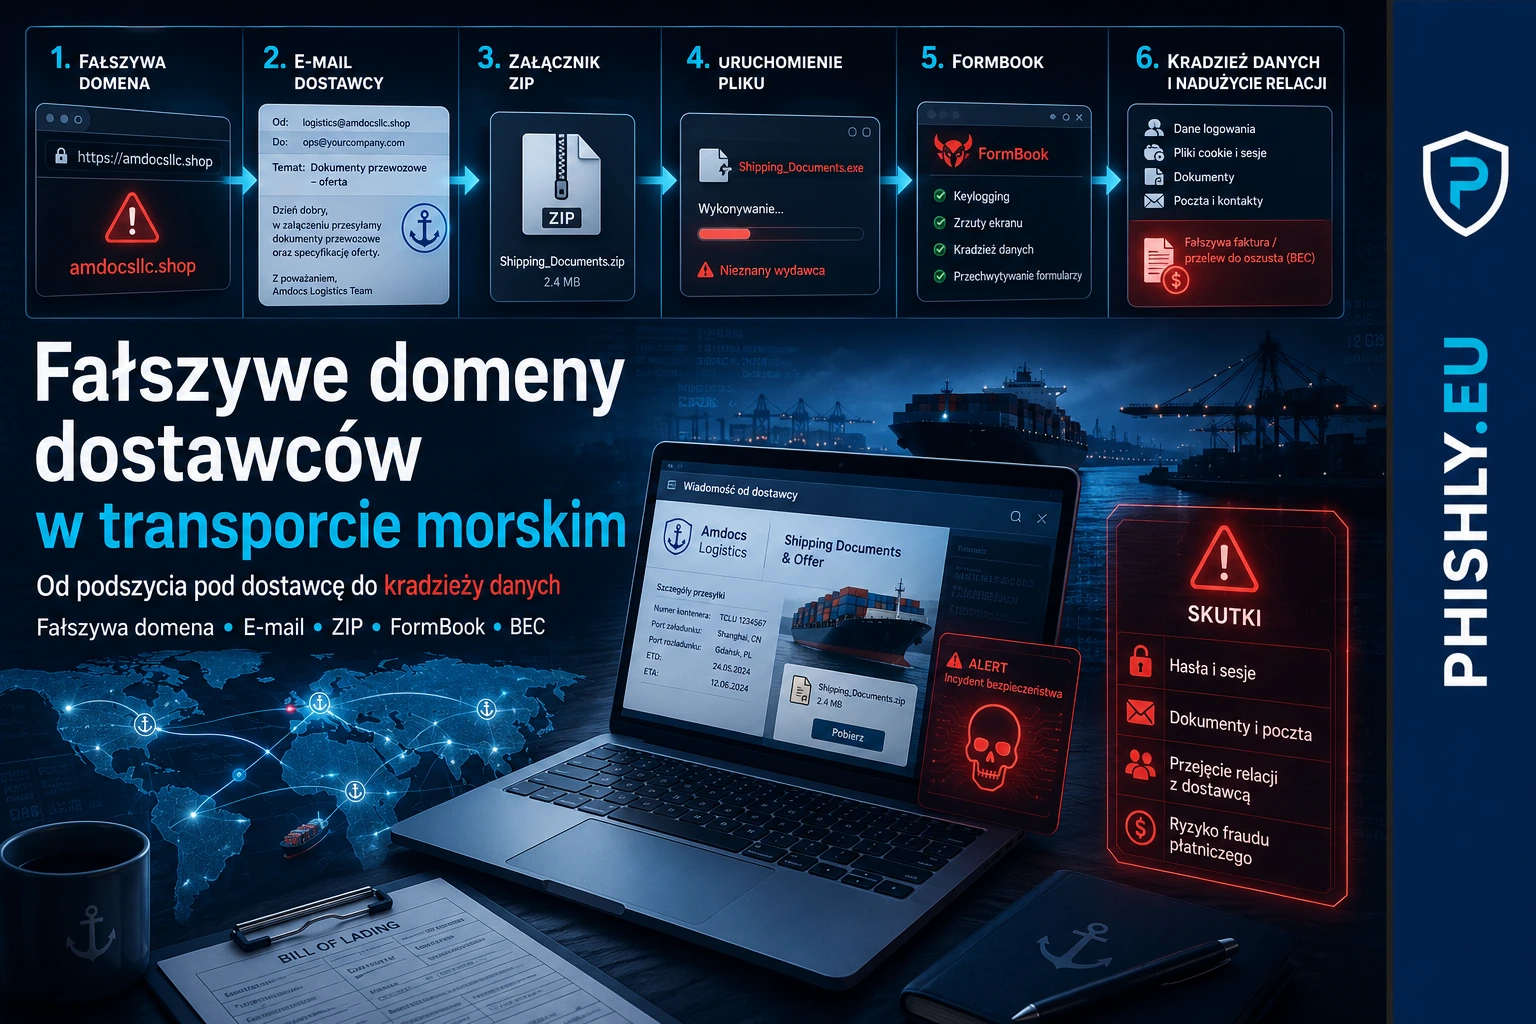
2026-07-11
Fałszywe domeny dostawców w transporcie morskim
Phishing w transporcie morskim używał domen podszywających się pod dostawców i złośliwych załączników. Sprawdź mechanizm i reakcję.
Czytaj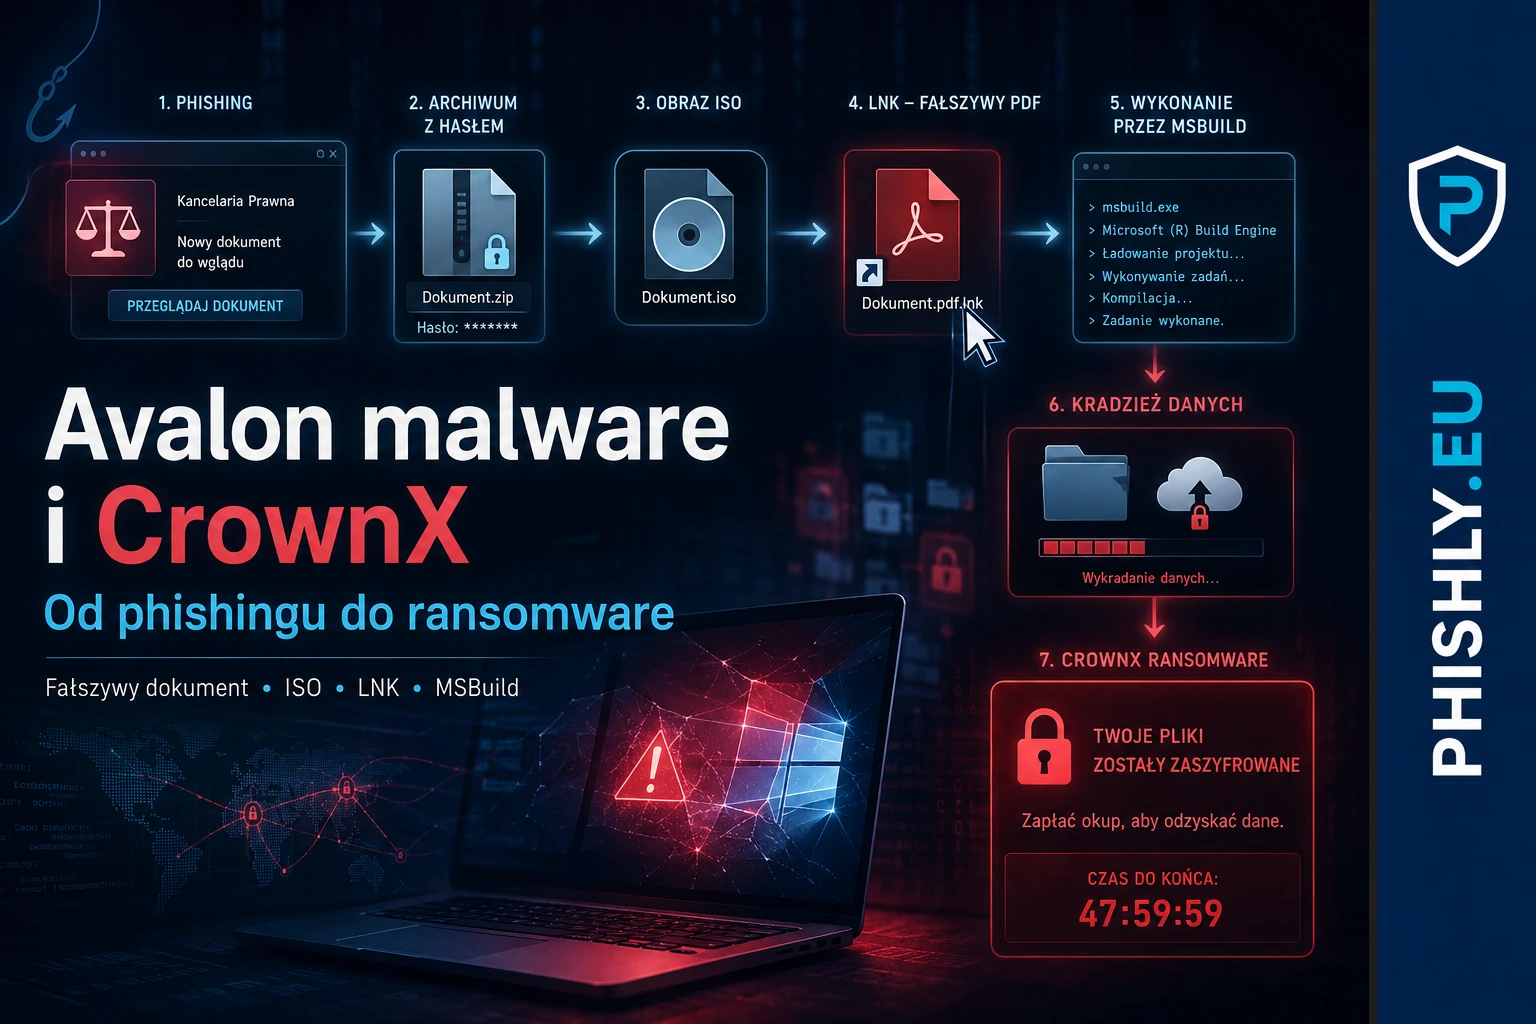
2026-07-10
Avalon malware i CrownX: od phishingu do ransomware
Avalon ukrywa złośliwy łańcuch w archiwum, obrazie ISO i pliku LNK. Wyjaśniamy, jak phishing prowadzi do kradzieży danych i CrownX ransomware.
Czytaj
2026-07-08
Fałszywy PDF z banku. Lekcja z Ousaban
Fałszywy PDF może prowadzić do malware i przejęcia sesji bankowej. Sprawdź, co oznacza kampania Ousaban dla firm w Polsce.
Czytaj