Blog o phishingu, smishingu i cyberodporności pracowników
Praktyczne analizy kampanii phishingowych, smishingu, quishingu, przejęć kont Microsoft 365, oszustw SMS i scenariuszy socjotechnicznych, które warto wykorzystać w szkoleniach security awareness i testach odporności pracowników.
Na blogu PHISHLY opisujemy rzeczywiste scenariusze ataków: fałszywe wiadomości kurierskie, phishing na Microsoft 365, przejęcia kont, kody QR, fałszywe powiadomienia SaaS, vishing i smishing. Każdy materiał pomaga zrozumieć zagrożenie i przełożyć je na szkolenia i testy phishingowe.
Znaleziono 207 artykułów z tagiem security awareness
2026-08-27
NovaCookies wykorzystuje prawdziwe powiadomienia Docusign do phishingu Microsoft 365
Island opisał NovaCookies: prawdziwe powiadomienia Docusign mogą prowadzić przez legalne przekierowania do phishingu AiTM i przejęcia sesji Microsoft 365.
Czytaj
2026-08-27
Fałszywa aplikacja MandatGo. CERT Orange ostrzega przed RAT na Androida
CERT Orange ostrzega przed fałszywą aplikacją MandatGo reklamowaną jako rządowa. Pobranie APK może prowadzić do instalacji malware typu RAT z dostępem do danych telefonu.
Czytaj
2026-08-25
Zimbra bez kliknięcia. LAUNDRY BEAR i CVE-2025-66376
LAUNDRY BEAR wykorzystuje CVE-2025-66376 w Zimbra. Samo wyświetlenie przygotowanej wiadomości w podatnym webmailu może uruchomić exploit i prowadzić do kradzieży poczty.
Czytaj
2026-08-25
Powrót do szkoły to sezon phishingu. Jak atakują szkoły i uczelnie
Nowy rok szkolny zwiększa liczbę kont, wiadomości i formalności. Sprawdź dane z 2026 r., typowe przynęty phishingowe i checklistę dla szkół oraz uczelni.
Czytaj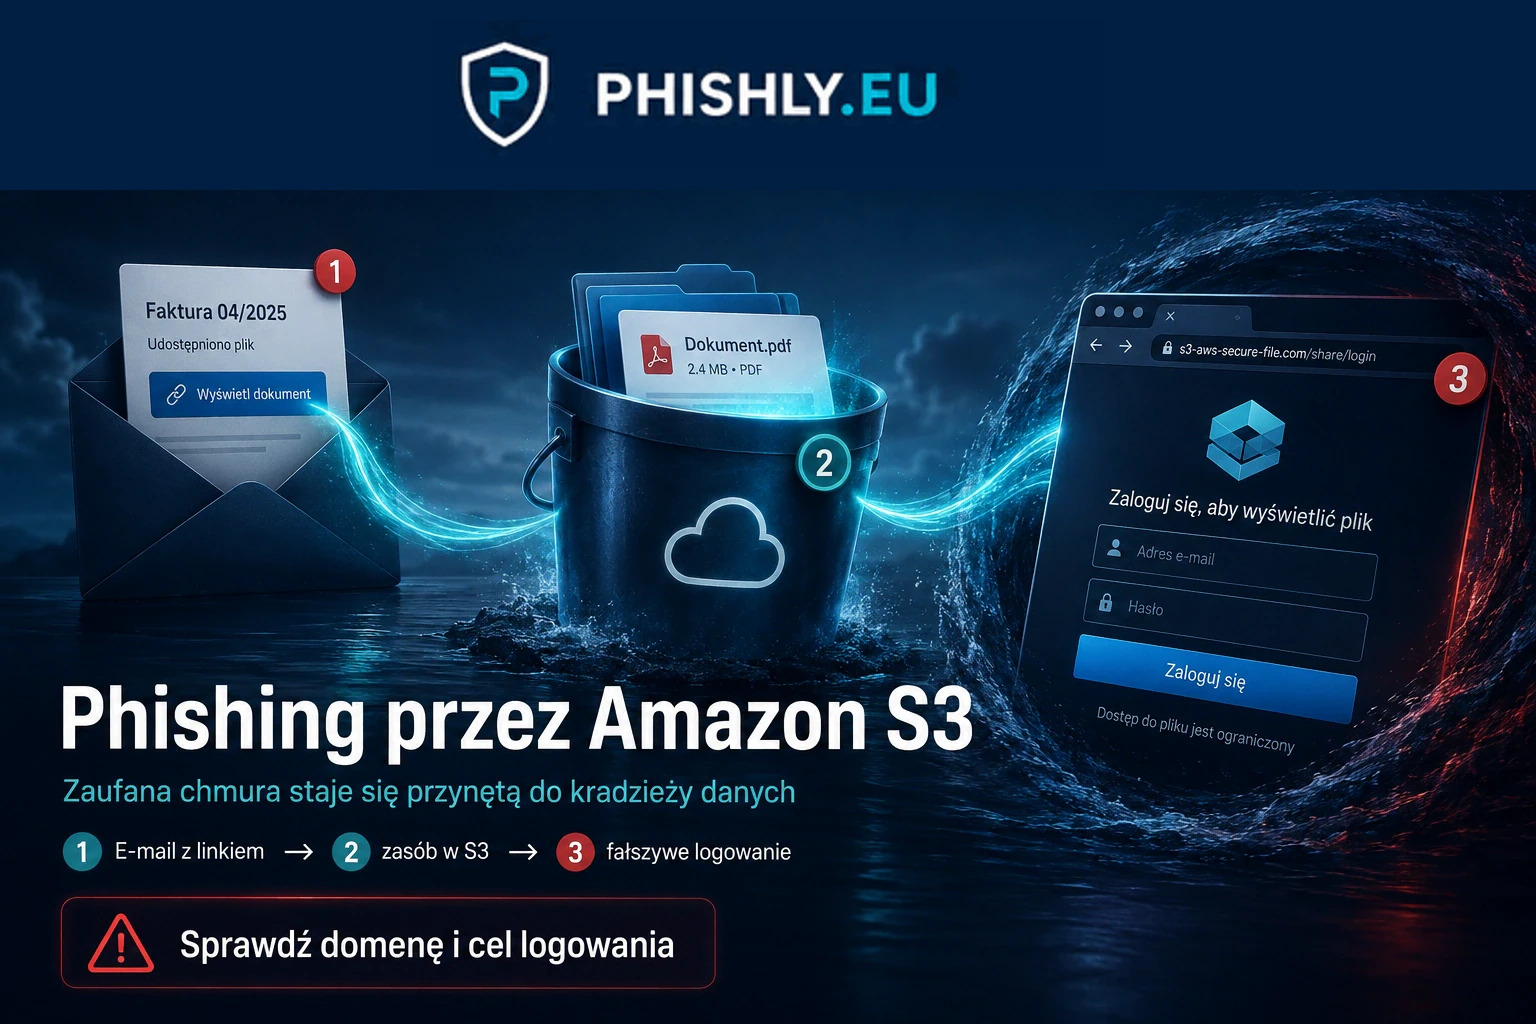
2026-08-23
Phishing przez Amazon S3. Gdy legalna chmura prowadzi do fałszywego banku
Mimecast opisał europejską kampanię phishingową wykorzystującą adresy Amazon S3 i przejęte konta. Wyjaśniamy, dlaczego legalna domena chmurowa nie oznacza bezpiecznego linku i jak rozpoznać taki atak.
Czytaj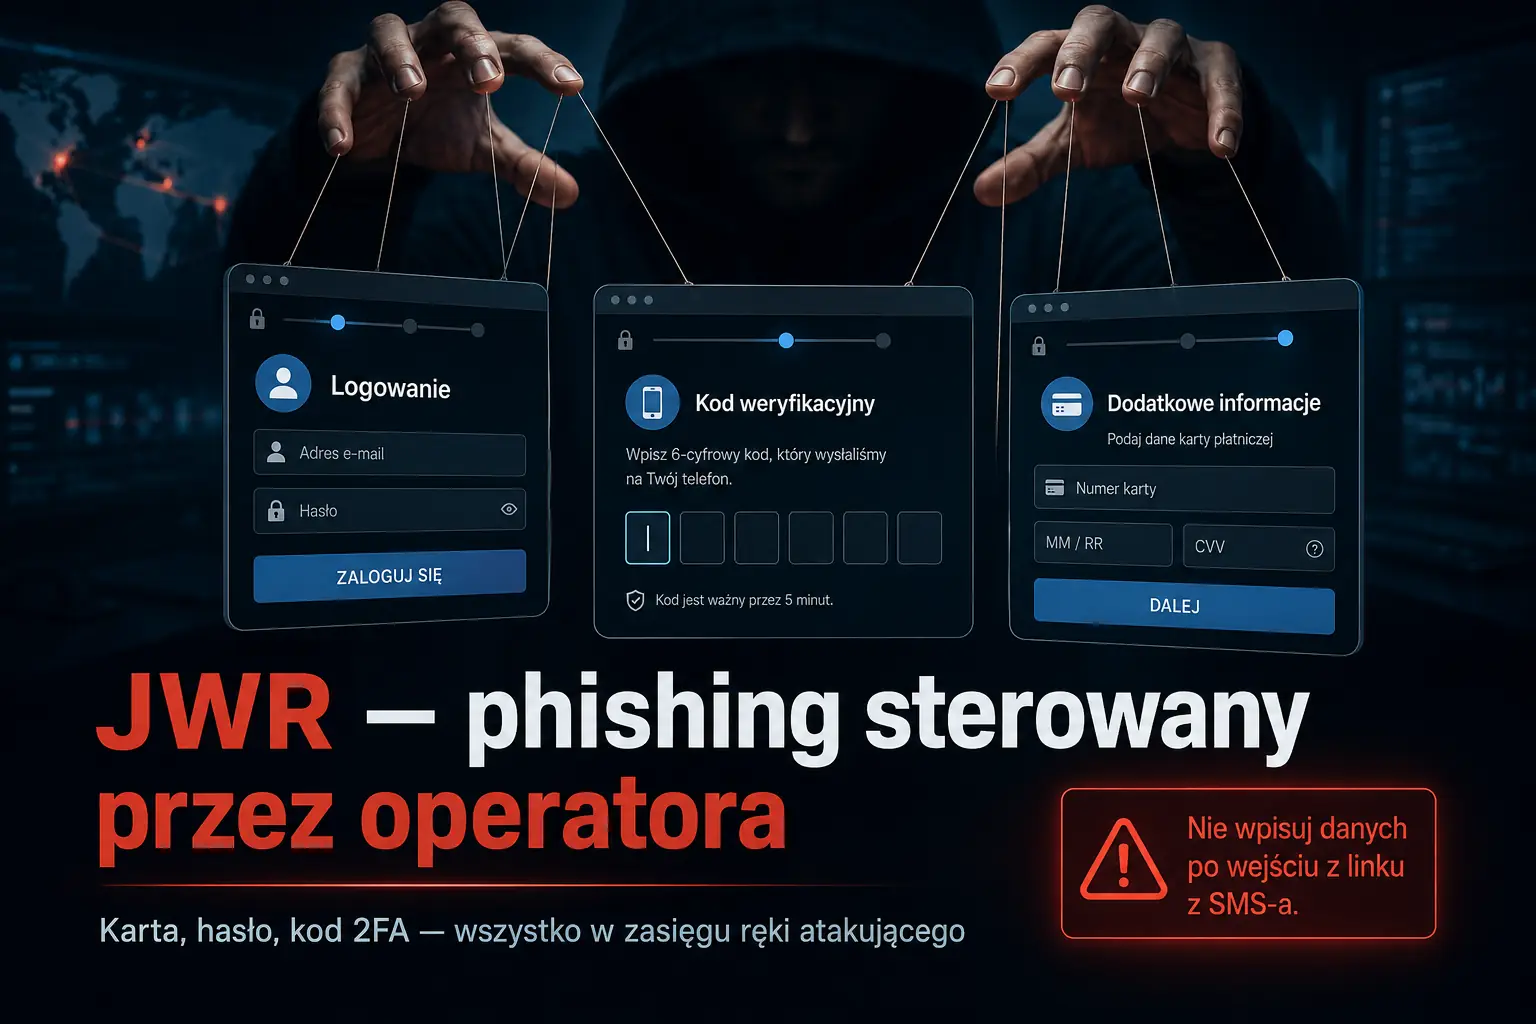
2026-08-23
Phishing sterowany na żywo. Jak JWR prowadzi ofiarę przez fałszywą płatność
JWR pozwala oszustowi obserwować dane wpisywane na fałszywej stronie i sterować kolejnymi ekranami w czasie rzeczywistym. Wyjaśniamy, jak działa ten model phishingu i jak się przed nim bronić.
Czytaj