Microsoft Entra wycofuje natywne SMS i voice. Passkeys stają się domyślną drogą
Microsoft Entra ID przechodzi z natywnych SMS i połączeń głosowych na passkeys. Sprawdź terminy 2027 i co powinien przygotować administrator.
TL;DR
Microsoft zmienia sposób uwierzytelniania w Entra ID. Od 1 września 2026 użytkownicy włączeni dla SMS lub voice są automatycznie obejmowani obsługą passkeys i kampanią rejestracji. Kolejny etap nastąpi 1 lutego 2027: Microsoft zakończy własną obsługę telekomunikacyjną SMS i voice dla większości użytkowników Entra ID.
Nie oznacza to całkowitego zakazu SMS. Organizacje, które mają uzasadnioną potrzebę biznesową, regulacyjną lub techniczną, mogą przejść na wspieranego dostawcę telekomunikacyjnego. Jednocześnie SMS sign-in jako pierwszy czynnik jest wycofywany niezależnie od takiego dostawcy.
Dla administratorów najważniejsze jest sprawdzenie, kto nadal zależy od SMS lub voice, oraz przygotowanie migracji do metod odpornych na phishing: passkeys, Windows Hello for Business albo kluczy FIDO2.
Co dokładnie zmienia Microsoft Entra ID
Microsoft od lipca zapowiadał, że passkeys staną się domyślnym doświadczeniem uwierzytelniania w Entra ID. We wrześniu firma przypomniała administratorom o kolejnych terminach i ryzyku zakłóceń logowania, jeśli użytkownicy pozostaną wyłącznie przy SMS lub voice.
Zmiana dotyczy Microsoft Entra ID w chmurze publicznej. Microsoft wskazuje, że Azure AD B2C nie jest objęte tym harmonogramem, a Microsoft Entra External ID dla scenariuszy customer identity otrzyma osobne informacje.
Od 1 września 2026 użytkownicy, którzy mają włączone SMS lub voice w Authentication Methods Policy albo starszych ustawieniach MFA, są automatycznie włączani do passkeys. Registration Campaign przechodzi dla tej grupy w tryb zarządzany przez Microsoft, a podczas kolejnego logowania z MFA użytkownik może zobaczyć zachętę do rejestracji passkey.
To etap migracyjny. Kluczowa data dla większości użytkowników to 1 lutego 2027.
1 lutego 2027 nie oznacza końca każdego SMS w Entra ID
Microsoft wycofa wtedy własną obsługę telekomunikacyjną SMS i voice dla większości użytkowników. Jeżeli organizacja nadal potrzebuje tych kanałów, może skonfigurować wspieranego dostawcę telekomunikacyjnego przez Microsoft Security Store.
Jest jednak ważne rozróżnienie. Taki dostawca może podtrzymać SMS lub voice jako metodę MFA w obsługiwanych scenariuszach, ale nie zachowuje SMS sign-in jako pierwszego czynnika. Microsoft wprost wskazuje, że SMS sign-in jako primary authentication method jest wycofywany także wtedy, gdy organizacja korzysta z własnego dostawcy telekomunikacyjnego.
Dlatego hasło „Microsoft wyłącza SMS” jest zbyt szerokie. Zmienia się natywna usługa Microsoft i rola SMS w logowaniu, a nie możliwość użycia telefonu w każdym możliwym scenariuszu.
Global Administrators i external users mają późniejszy termin
Aktualna dokumentacja Microsoft rozdziela dwie grupy. Dla większości użytkowników termin to 1 lutego 2027. Global Administrators oraz external users mają czas do 1 lipca 2027.
Internal guest users nie należą do tej późniejszej grupy i pozostają objęci terminem 1 lutego. To szczegół, który warto uwzględnić przy inwentaryzacji metod uwierzytelniania, bo proste założenie „wszyscy goście mają czas do lipca” byłoby błędne.
Po właściwej dacie użytkownik, którego jedyną dostępną metodą MFA pozostaje Microsoft-provided SMS lub voice, nie będzie mógł kontynuować logowania w dotychczasowy sposób. Microsoft przewiduje blokujący proces rejestracji passkey, jeśli organizacja nie przeniosła go wcześniej na inną metodę lub wspieranego dostawcę telekomunikacyjnego.
Dlaczego Microsoft kieruje użytkowników do passkeys
SMS i połączenia głosowe opierają się na kanale, który może być celem phishingu, socjotechniki, przejęcia numeru lub przechwycenia kodu. Passkeys działają inaczej: korzystają z kryptografii klucza publicznego i są powiązane z właściwą usługą, dzięki czemu nie przekazują stronie współdzielonego sekretu, który można wpisać w podstawionym formularzu.
To nie znaczy, że passkey rozwiązuje każdy problem z tożsamością. Nadal znaczenie mają odzyskiwanie konta, rejestracja nowych metod, procesy helpdesku, stan urządzenia i kontrola sesji. Zmniejsza się jednak ryzyko klasycznego scenariusza, w którym użytkownik oddaje napastnikowi hasło albo kod jednorazowy.
Techniczne tło tego modelu opisujemy w materiale Windows Hello PIN: dlaczego nie jest małym hasłem. Windows Hello for Business, passkeys i klucze FIDO2 należą do rodziny metod, które ograniczają zależność od sekretów możliwych do wyłudzenia.
Jak wygląda migracja z perspektywy użytkownika
Największe ryzyko organizacyjne pojawia się wtedy, gdy pracownik nie wie, że sposób logowania się zmienia. Prawdziwa kampania rejestracji passkey może stać się pretekstem do phishingu: fałszywa wiadomość może udawać komunikat działu IT, prosić o „pilną migrację MFA” albo kierować do podstawionej instrukcji.
Dlatego komunikacja powinna poprzedzać zmianę. Użytkownik powinien wiedzieć, gdzie zaczyna prawidłową rejestrację, jak wygląda firmowa instrukcja i do kogo zgłosić nietypową prośbę o zmianę metod logowania.
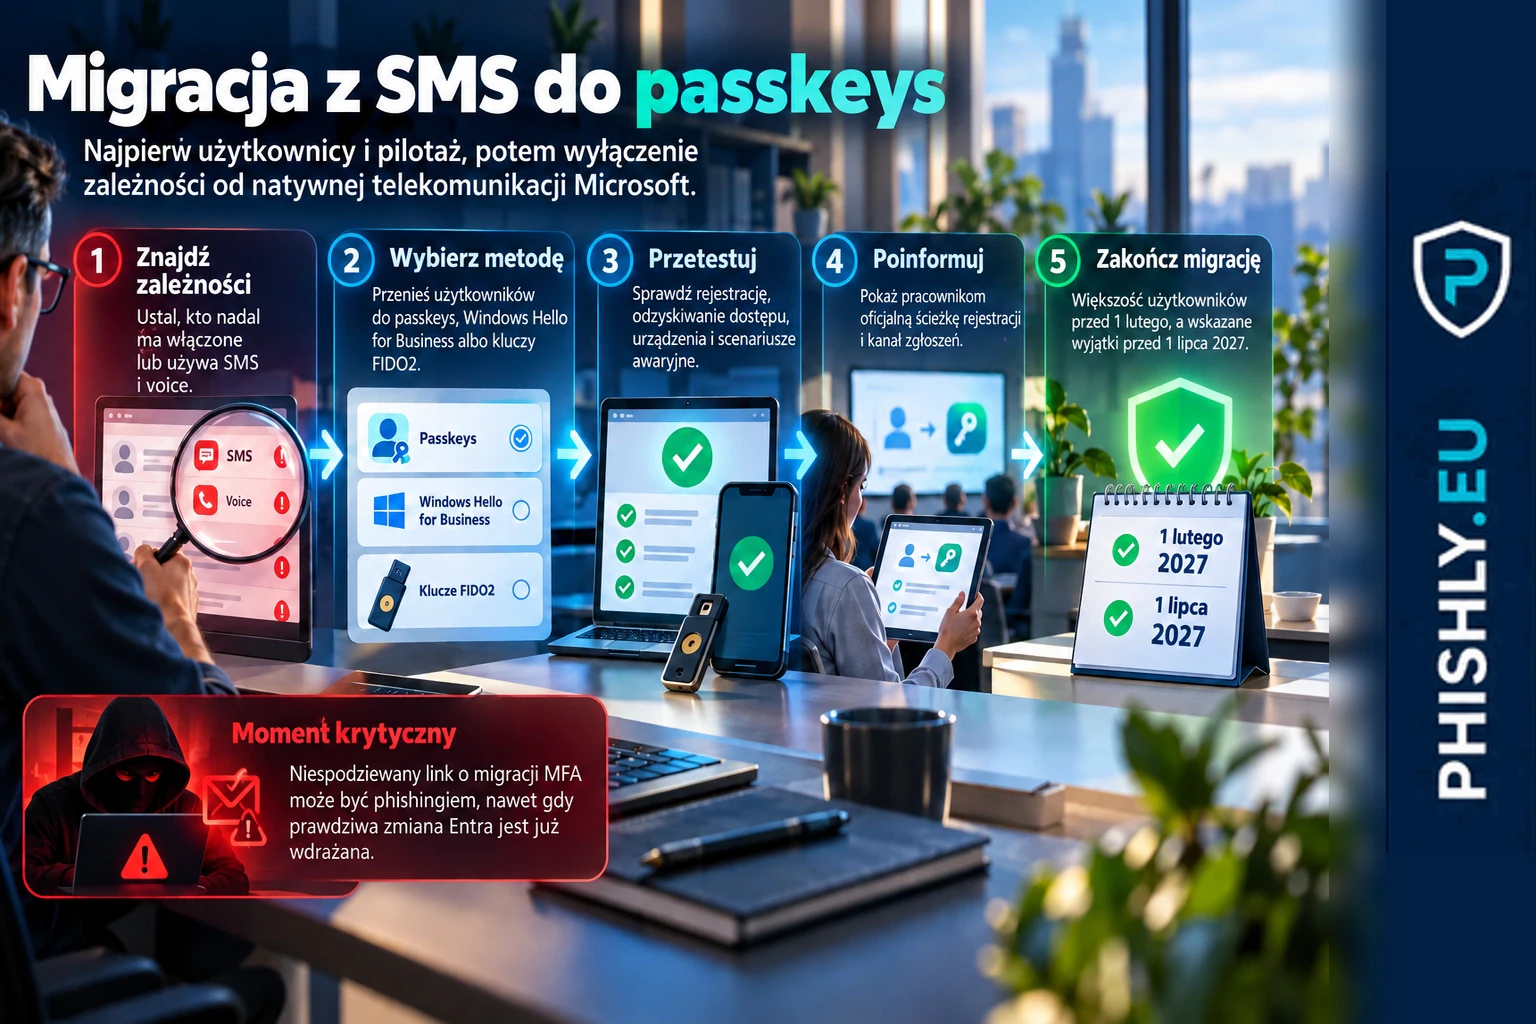
Migracja powinna zacząć się od identyfikacji użytkowników zależnych od SMS lub voice, a zakończyć przed właściwym terminem wycofania natywnej obsługi Microsoft.
Dla security awareness to istotny moment: prawdziwa zmiana w logowaniu zwiększa wiarygodność fałszywych komunikatów. Szkolenie powinno więc obejmować nie tylko rozpoznawanie fałszywych stron, ale też weryfikację zmian metod MFA i passkeys przez znany kanał.
Co powinien sprawdzić administrator teraz
Pierwszym krokiem jest inwentaryzacja. Microsoft udostępnia narzędzia i dokumentację do identyfikacji użytkowników włączonych dla SMS lub voice. Trzeba rozdzielić osoby, które rzeczywiście korzystają z tych metod, od tych, które mają je tylko pozostawione w polityce.
Następnie warto podzielić użytkowników według docelowej metody. Dla części będzie to passkey synchronizowany przez menedżer poświadczeń platformy, dla innych passkey powiązany z urządzeniem, Windows Hello for Business albo sprzętowy klucz FIDO2. Wyjątki wymagające telekomunikacji powinny mieć udokumentowane uzasadnienie i osobny plan.
Kolejny etap to pilotaż. Organizacja powinna sprawdzić rejestrację, odzyskiwanie dostępu, urządzenia współdzielone, konta uprzywilejowane i scenariusze awaryjne. Szczególnej uwagi wymagają użytkownicy bez zgodnych urządzeń oraz procesy pomocy technicznej, które mogą stać się celem socjotechniki.
Na końcu potrzebna jest komunikacja. Pracownicy powinni dostać konkretny termin, oficjalną ścieżkę rejestracji i prostą zasadę: nie zmieniaj metody logowania z linku otrzymanego w niespodziewanej wiadomości. Wejdź do firmowego portalu znaną drogą albo potwierdź instrukcję z IT.
Co z tymczasowym opt-out
Microsoft przewiduje tymczasową możliwość wyłączenia automatycznego objęcia użytkowników passkeys i Registration Campaign w okresie przejściowym. To rozwiązanie ma dać czas organizacjom, które muszą dokończyć migrację lub przygotować dostawcę telekomunikacyjnego.
Nie jest to sposób na odłożenie końcowego terminu. Dokumentacja Microsoft wskazuje, że po właściwej dacie wycofania nie ma opt-out od egzekwowania zmiany dla objętej nią grupy użytkowników.
Jeśli firma korzysta z opóźnienia, powinna traktować je jako czas na wykonanie migracji, a nie jako docelową konfigurację.
Co ta zmiana oznacza dla ochrony przed phishingiem
Zmiana Microsoft pokazuje szerszy kierunek: MFA oparte na kodzie przesyłanym kanałem telekomunikacyjnym nie jest docelową ochroną przed phishingiem. Nadal jest lepsze niż samo hasło w wielu scenariuszach, ale istnieją metody, które ograniczają możliwość przekazania napastnikowi materiału uwierzytelniającego.
Dla organizacji przejście do passkeys jest jednocześnie zmianą techniczną i edukacyjną. Zespół IT musi przygotować polityki i urządzenia, a użytkownik musi rozumieć nowy proces na tyle dobrze, żeby nie pomylić prawdziwej rejestracji z wiadomością phishingową.
W testach phishingowych dla firm taki scenariusz można ćwiczyć bez zbierania prawdziwych danych uwierzytelniających: wiadomość o rzekomej migracji do passkeys sprawdza, czy pracownik użyje oficjalnej ścieżki i zgłosi nietypową prośbę. Szerszy program security awareness powinien łączyć takie ćwiczenia z realnym harmonogramem zmian po stronie IT.
Co warto zrobić przed 2027 rokiem
Nie czekać na moment, w którym użytkownik zobaczy blokujący ekran podczas logowania. Organizacja powinna wcześniej znaleźć osoby zależne od SMS lub voice, wybrać docelowe metody, przeprowadzić pilotaż, przygotować odzyskiwanie dostępu i poinformować pracowników, jak wygląda prawidłowa rejestracja.
Najbardziej praktyczny cel jest prosty: przed właściwą datą każdy użytkownik powinien mieć działającą, przetestowaną metodę logowania, która nie zależy od wycofywanej natywnej obsługi Microsoft.
Najczęstsze pytania
Kiedy Microsoft Entra ID wycofa natywną obsługę SMS i voice?
Dla większości użytkowników Microsoft-provided SMS i voice zostaną wycofane 1 lutego 2027. Global Administrators i external users mają termin 1 lipca 2027. Internal guest users pozostają w grupie z terminem lutowym.
Czy SMS całkowicie przestanie działać w Microsoft Entra ID?
Nie. Microsoft kończy własną obsługę telekomunikacyjną SMS i voice. Organizacje z uzasadnioną potrzebą mogą korzystać z obsługi przez wspieranego dostawcę telekomunikacyjnego, ale SMS sign-in jako pierwszy czynnik jest wycofywany.
Co stanie się z użytkownikiem, który ma tylko SMS lub voice?
Po właściwej dla niego dacie wycofania, jeśli organizacja nie skonfiguruje wspieranego dostawcy telekomunikacyjnego, użytkownik otrzyma blokujący wymóg rejestracji passkey przed dalszym logowaniem.
Czy passkeys są odporne na phishing?
Microsoft klasyfikuje passkeys jako metodę odporną na phishing. Opierają się na kryptografii klucza publicznego i nie wymagają przekazywania współdzielonego sekretu stronie logowania.
Co powinien zrobić administrator przed 2027 rokiem?
Zidentyfikować użytkowników zależnych od SMS lub voice, zaplanować migrację do passkeys, Windows Hello for Business albo kluczy FIDO2, przeprowadzić pilotaż i przygotować komunikację oraz procedury odzyskiwania dostępu.
Źródła
- Passkeys by default and retirement of Microsoft-provided SMS and voice authentication — Aktualna dokumentacja Microsoft z harmonogramem wycofania natywnej obsługi SMS i voice oraz migracji do passkeys.
- FAQ for Microsoft-provided SMS and voice retirement — Microsoft doprecyzowuje wyjątki, terminy dla Global Administrators i external users oraz zachowanie po dacie wycofania.
- Microsoft Entra ID security updates: Passkeys are the default authentication method in Entra ID — Ogłoszenie Microsoft o przejściu Entra ID na passkeys jako domyślne doświadczenie uwierzytelniania.
- Microsoft reminds admins to migrate Entra ID users to passkeys — News z 21 września 2026 przypominający administratorom o migracji i wycofaniu SMS jako pierwszego czynnika.
Co z tego wynika dla firm?
Szerszy obraz w analizie PHISHLY: MFA nie kończy ataku: gdy celem phishingu jest sesja.