Krajowy system cyberbezpieczeństwa – czym jest i jak go wdrożyć?
Krajowy system cyberbezpieczeństwa wyjaśniony dla firm: zakres ustawy KSC, obowiązki, terminy, odpowiedzialność zarządu, szkolenia i testowanie.
Krajowy system cyberbezpieczeństwa (KSC) określa, jak Polska organizuje ochronę usług ważnych dla obywateli i gospodarki oraz współpracę przy incydentach. Dla przedsiębiorstwa objętego ustawą oznacza to konkretne obowiązki: ocenę ryzyka, zabezpieczenie systemów, przygotowanie ludzi, raportowanie poważnych zdarzeń i wykazywanie, że przyjęte rozwiązania działają.
TL;DR
- KSC to system prawny i organizacyjny, nie aplikacja. Tworzą go podmioty świadczące określone usługi, organy nadzoru oraz zespoły reagowania na incydenty.
- Nie każda firma jest objęta tym samym zakresem. O statusie podmiotu kluczowego lub ważnego decydują ustawowe kryteria działalności, wielkości i wyjątki.
- Obowiązki dotyczą również ludzi. Art. 8 wymienia edukację personelu i cyberhigienę; art. 8d nakłada na kierownika obowiązek zapewnienia świadomości personelu; art. 8e przewiduje coroczne, udokumentowane szkolenia określonych osób kierujących.
- Testowanie nie oznacza wyłącznie symulacji phishingu. Ustawa reguluje testowanie systemów, planów ciągłości i ocenę skuteczności zabezpieczeń. Próby zachowań pracowników mogą uzupełniać te działania, ale nie są osobno nazwaną ustawową metodą.
- Liczą się daty i odpowiedzialność. Terminy wpisu, wdrożenia i audytu należy ustalić na podstawie statusu konkretnego podmiotu, a nie jednej daty dla wszystkich.
Czym jest krajowy system cyberbezpieczeństwa?
Krajowy system cyberbezpieczeństwa to opisany w polskiej ustawie układ podmiotów, organów i zespołów reagowania odpowiedzialnych za ochronę bezpieczeństwa sieci, systemów informacyjnych oraz ważnych usług. Nakłada obowiązki zapobiegania incydentom, zarządzania ryzykiem, obsługi i zgłaszania poważnych zdarzeń. Umożliwia również wymianę informacji i koordynację działań, gdy problem dotyczy więcej niż jednej organizacji.
Podstawą jest ustawa z 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa, zmieniona między innymi ustawą z 23 stycznia 2026 r. (Dz.U. 2026 poz. 252), która weszła w życie 3 kwietnia 2026 r. Zmiany wdrażają wymagania NIS2 – dyrektywy Unii Europejskiej dotyczącej bezpieczeństwa sieci i informacji – do polskiego porządku prawnego. Skrót KSC oznacza krajowy system i przepisy, a nie konkretny certyfikat, urząd czy program komputerowy.
Incydent to zdarzenie zakłócające lub mogące zagrozić bezpieczeństwu systemu czy informacji. Może oznaczać niedostępność usługi, nieuprawnioną zmianę danych albo ich ujawnienie. CSIRT (Computer Security Incident Response Team) oznacza zespół reagowania na incydenty bezpieczeństwa komputerowego. W Polsce funkcjonują zespoły poziomu krajowego: CSIRT NASK, CSIRT GOV i CSIRT MON, a ustawa przewiduje również zespoły sektorowe. Nie zastępują one działu IT w firmie: wspierają wymianę informacji, koordynację i obsługę zdarzeń w zakresie swojej właściwości.
Jak działa krajowy system cyberbezpieczeństwa: sześć powiązanych działań
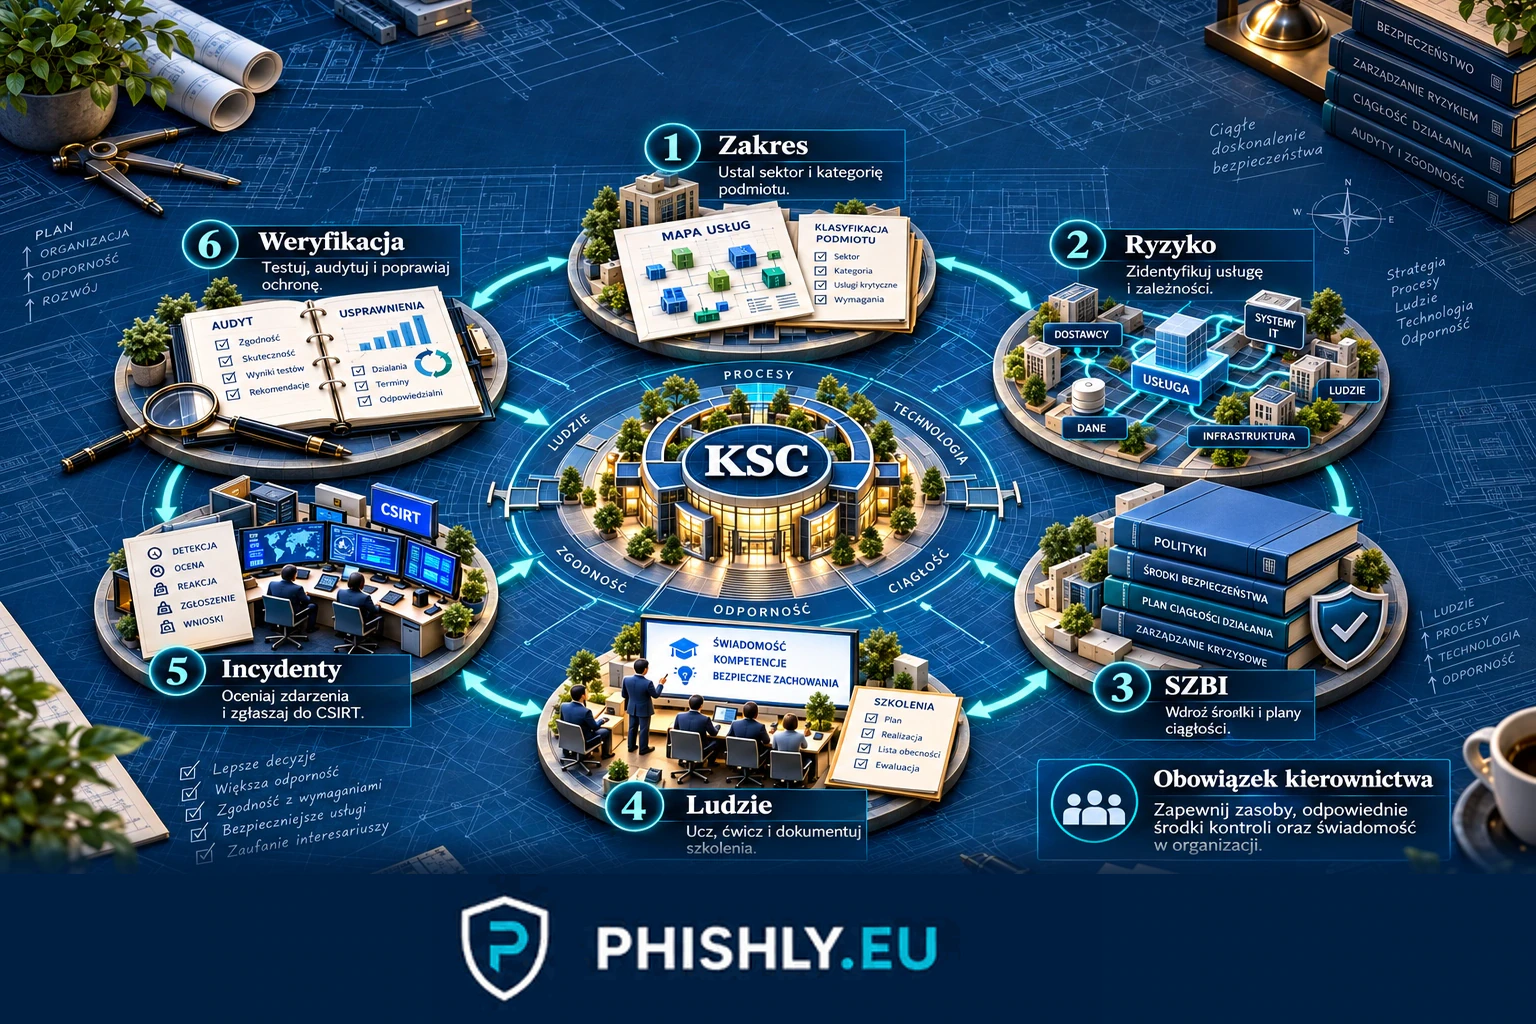
KSC łączy obowiązki wewnątrz organizacji z krajową współpracą. Najłatwiej zrozumieć go jako sześć następujących po sobie i stale powtarzanych działań:
- Ustal, czy podmiot podlega ustawie. Sprawdź rodzaj działalności, świadczone usługi, wielkość przedsiębiorstwa i szczególne przesłanki. Zidentyfikuj organ właściwy i sposób komunikacji z systemem KSC.
- Zidentyfikuj usługi, informacje i ryzyko. Wyznacz systemy niezbędne do świadczenia usługi, zależności od dostawców oraz możliwe skutki niedostępności, błędu i ujawnienia informacji.
- Zorganizuj bezpieczeństwo. Wprowadź SZBI – system zarządzania bezpieczeństwem informacji – czyli zasady, odpowiedzialności, kontrole techniczne i regularną ocenę ryzyka. Uwzględnij ochronę fizyczną, dostęp, dostawców i możliwość działania podczas zakłóceń.
- Przygotuj i sprawdź ludzi. Kierownik przydziela zadania i środki, a pracownicy uczą się bezpiecznych sposobów pracy i zgłaszania problemów. Sprawdzaj, czy znają procedury i potrafią zastosować je w swoich obowiązkach.
- Wykrywaj i obsługuj incydenty. Pracownik przekazuje niepokojący sygnał wewnętrznie; wyznaczony zespół klasyfikuje zdarzenie, chroni ciągłość usługi i dokonuje właściwych zgłoszeń do CSIRT.
- Wyciągaj wnioski i weryfikuj skuteczność. Testuj systemy i plany awaryjne, usuwaj słabości, aktualizuj szkolenia, dokumentuj wyniki i przygotowuj dowody dla audytu albo kontroli.
Przykład ilustracyjny: firma zarządzająca dostawą wody ustala, że awaria systemu dyspozytorskiego może zakłócić usługę. Wskazuje osobę podejmującą decyzję o uruchomieniu trybu awaryjnego, testuje odtworzenie danych, szkoli dyspozytorów i ćwiczy zgłoszenie problemu. Dopiero połączenie tych działań pokazuje, jak KSC ma działać poza dokumentacją.
Kogo obejmuje ustawa o KSC i jak ustalić status firmy?
Nowelizacja wprowadziła kategorie podmiotu kluczowego i podmiotu ważnego. Są one związane między innymi z działalnością w sektorach opisanych w ustawowych załącznikach i kryteriami z art. 5. Do sektorów należą m.in. energia, transport, zdrowie, woda pitna, ścieki, infrastruktura cyfrowa, usługi pocztowe, niektóre rodzaje produkcji oraz określone usługi administracji publicznej. Zakres sektora i dokładny typ usługi trzeba sprawdzić w ustawie: nazwa branży sama nie rozstrzyga o obowiązku.
Ocena ma trzy pytania: co dokładnie dostarcza podmiot, jak duży jest i do której kategorii się zalicza oraz czy przepis szczególny zmienia ogólne kryterium. Niektóre podmioty podlegają KSC niezależnie od typowego progu wielkości; innych nie obejmie sam fakt prowadzenia sklepu internetowego albo posiadania serwera.
Podmiot kluczowy i ważny mogą mieć podobne zadania w zakresie zarządzania ryzykiem, ale różnią się zasadami nadzoru i niektórymi wymaganiami, na przykład audytowymi. W podmiotach działających w sektorze finansowym trzeba także rozpatrzyć relację do DORA, unijnego rozporządzenia o odporności operacyjnej sektora finansowego. Nie wolno automatycznie stosować wszystkich sektorowych wymagań jednakowo.
Praktyczny wynik tej oceny to pisemna decyzja: jaki przepis kwalifikuje firmę, które usługi i systemy są objęte, kto nadzoruje realizację oraz kto odpowiada za obowiązki rejestrowe i zgłoszeniowe. W razie wątpliwości klasyfikację należy zweryfikować z osobą obsługującą kwestie prawne i z właściwym organem.
Jakie obowiązki KSC nakłada na organizację i kierownictwo?
Art. 8 ustawy o KSC nakazuje podmiotom kluczowym i ważnym wdrożenie systemu zarządzania bezpieczeństwem informacji w systemach wykorzystywanych w procesach wpływających na świadczone usługi. Środki mają być odpowiednie i proporcjonalne do oszacowanego ryzyka. Nie oznacza to identycznej listy produktów bezpieczeństwa dla szpitala, przedsiębiorstwa transportowego i dostawcy usług IT.
Ustawa wskazuje między innymi:
- Ocenę i zarządzanie ryzykiem – ustalenie, jakie zdarzenia mogłyby zakłócić usługę, oraz zaplanowanie sposobu ich ograniczania.
- Polityki i ochronę systemów – zasady dostępu, bezpieczeństwa rozwoju i utrzymania oprogramowania, ochronę pomieszczeń i urządzeń.
- Bezpieczeństwo łańcucha dostaw – ocenę dostawców sprzętu, oprogramowania i usług informatycznych, od których zależy działanie organizacji.
- Ciągłość działania – plany utrzymania usługi, postępowania awaryjnego i odtworzenia działalności, również weryfikowane przez testy.
- Obsługę incydentów – przyjmowanie zgłoszeń, klasyfikowanie zdarzeń, ograniczanie skutków, powiadamianie właściwych podmiotów i dokumentowanie postępowania.
- Zarządzanie ludźmi i kontrolę skuteczności – edukację personelu, cyberhigienę oraz ocenę tego, czy zastosowane środki chronią usługę.
Art. 8d opisuje odpowiedzialność kierownika podmiotu. Obejmuje ona m.in. zapewnienie zasobów, przydzielanie zadań, nadzór nad ich wykonaniem i dopilnowanie, aby personel znał obowiązki oraz wewnętrzne zasady. Wyznaczenie specjalisty ds. bezpieczeństwa nie oznacza przeniesienia na niego całej ustawowej odpowiedzialności kierownika.
W firmie pomocna jest prosta macierz ról: kierownictwo zatwierdza ryzyko i zasoby, osoba odpowiedzialna za bezpieczeństwo koordynuje SZBI, IT wdraża zabezpieczenia, właściciele procesów opisują potrzeby usługi, kadry organizują edukację, a pracownicy stosują zasady i zgłaszają zdarzenia. Podział musi pasować do faktycznej struktury firmy, nie do przykładowego schematu działów.
Terminy KSC: wykaz podmiotów, system S46 i audyty
Dla podmiotów, które 3 kwietnia 2026 r. spełniały kryteria podmiotu kluczowego albo ważnego, Ministerstwo Cyfryzacji opisało następujące terminy przejściowe:
| Obowiązek | Termin lub cykl | Co trzeba ustalić | | --- | --- | --- | | Wpis do Wykazu KSC na wniosek, jeżeli nie następuje z urzędu | 3 października 2026 r. | Status, dane podmiotu i osoba składająca wniosek | | Rozpoczęcie korzystania z systemu S46 | 3 kwietnia 2027 r. | Uprawnienia, osoby do kontaktu i obsługa zgłoszeń | | Wdrożenie obowiązków i SZBI objętych okresem dostosowawczym | 3 kwietnia 2027 r. | Ryzyko, kontrole, procedury, ludzie i dokumentacja | | Pierwszy wymagany audyt wybranych nowych podmiotów kluczowych | 3 kwietnia 2028 r. | Audytora, zakres badania i dowody stosowania wymagań | | Kolejne audyty podmiotów kluczowych objętych tym obowiązkiem | Co najmniej raz na 3 lata | Poprzedni raport i właściwy cykl |
Wykaz KSC to ewidencja podmiotów kluczowych i ważnych. S46 to system służący m.in. komunikacji i zgłaszaniu incydentów. Wpis i dostęp do S46 nie są tą samą czynnością. Część podmiotów wpisano z urzędu, dlatego nie każda firma składała identyczny wniosek.
Dat z tabeli nie należy stosować mechanicznie do podmiotów, które zaczęły spełniać kryteria później, ani do dotychczasowych operatorów usług kluczowych korzystających z odrębnych reguł przejściowych. W szczególności data pierwszego audytu 3 kwietnia 2028 r. nie oznacza, że wszystkie podmioty kluczowe mogą odłożyć wcześniej wymagany audyt. Harmonogram tworzy się po prawidłowej kwalifikacji i sprawdzeniu przepisów przejściowych.
Szkolenia z cyberbezpieczeństwa: wymagania art. 8, 8d i 8e KSC
W przepisach dotyczących szkoleń trzeba oddzielić edukację całego personelu od szkolenia określonych osób kierujących. Są to powiązane, ale różne obowiązki.
1. Personel i cyberhigiena – art. 8 ust. 1 pkt 2 lit. i oraz j. W katalogu środków bezpieczeństwa ustawodawca wymienia edukację personelu z zakresu cyberbezpieczeństwa i podstawowe zasady cyberhigieny, czyli codzienne nawyki chroniące informacje i systemy. Praktycznie może to obejmować bezpieczne logowanie, ograniczanie dostępu, sprawdzanie odbiorcy danych, ochronę urządzeń i niezwłoczne zgłaszanie nieprawidłowości. Ustawa nie określa jednego uniwersalnego kursu ani nie nakazuje wszystkim pracownikom odbywania szkolenia co roku.
2. Obowiązki kierownika wobec pracowników – art. 8d. Kierownik ma zapewnić, że personel jest świadomy obowiązków z zakresu cyberbezpieczeństwa i zna wewnętrzne regulacje. Samo udostępnienie pliku z polityką bezpieczeństwa nie sprawdza, czy osoba umie z niej korzystać. Pracownik księgowości powinien wiedzieć, jak potwierdzić zmianę rachunku dostawcy; kadry – jak ograniczać dostęp do list płac; IT – jak przyjmować zgłoszenia i odtwarzać system.
3. Obowiązkowe szkolenie kierownictwa – art. 8e ust. 1–3. Kierownik podmiotu kluczowego lub ważnego oraz osoba, której powierzono jego obowiązki w zakresie cyberbezpieczeństwa, raz w roku kalendarzowym przechodzą szkolenie dotyczące wykonywania ustawowych zadań. Uczestnictwo musi zostać udokumentowane. Zasady szkolenia tej grupy nie należy mylić z niewynikającym wprost z ustawy wymaganiem corocznego kursu dla każdej osoby zatrudnionej.
Dobry plan edukacji przyporządkowuje tematy do stanowisk i ryzyka: nowa osoba uczy się sposobu zgłaszania podejrzeń, księgowość ćwiczy potwierdzenie zmiany danych płatności, kadry – decyzję o dostępie do dokumentów, pracownicy techniczni – reakcję na awarię, a kierownictwo – odpowiedzialność i decyzje dotyczące ryzyka. Po szkoleniu należy sprawdzić zrozumienie zasad i poprawić miejsca, w których uczestnicy nie potrafią wskazać właściwego działania. Zasady planowania szkoleń z cyberbezpieczeństwa dla pracowników mogą pomóc uporządkować ten cykl; wybór formy szkolenia nie zastępuje sprawdzenia ustawowych obowiązków.
Powód, dla którego ćwiczenia powinny odpowiadać prawdziwej pracy, ilustruje opis PHISHLY dotyczący fałszywego powiadomienia o fakturze w KSeF. To rzeczywisty przykład ryzyka w obiegu dokumentów; wymaganie KSC dotyczy przygotowania organizacji do rozpoznania i obsługi takich sytuacji, a nie wyłącznie tej techniki.
Co KSC wymaga testować, a jak sprawdzać zachowania pracowników?
Słowo „test” ma w KSC kilka znaczeń i nie wolno ich utożsamiać.
Testowanie systemów informacyjnych. Art. 8 ust. 1 pkt 2 lit. b wymienia testowanie systemu w ramach bezpieczeństwa jego nabywania, rozwoju, utrzymania i eksploatacji. Firma może sprawdzać poprawność konfiguracji, odporność na błędy, skutki zmian i proces przywrócenia działania.
Testowanie ciągłości działania. Art. 8 ust. 1 pkt 2 lit. f obejmuje dokumentowanie, testowanie i utrzymywanie planów ciągłości, planów awaryjnych oraz planów odtworzenia działalności. Przykład ilustracyjny: podczas ćwiczenia awarii systemu rejestracji pacjentów szpital sprawdza, kto uruchamia procedurę zastępczą, czy personel zna dopuszczony sposób pracy i kiedy można bezpiecznie wznowić normalną obsługę.
Ocena skuteczności zabezpieczeń. Art. 8 ust. 1 pkt 2 lit. h dotyczy polityk i procedur oceny skuteczności środków zarządzania ryzykiem cyberbezpieczeństwa. Nie wystarczy wykazać, że firma kupiła narzędzie lub opublikowała regulamin: trzeba ocenić, czy środki przynoszą oczekiwany rezultat i co należy poprawić.
Sprawdzanie zachowań ludzi. Test wiedzy po szkoleniu, ćwiczenie zgłoszenia lub kontrolowana symulacja phishingu mogą pomagać oceniać skuteczność edukacji. Nie są jednak w art. 8 osobno wskazane jako obowiązkowy, konkretny typ symulacji. Nie należy obiecywać, że samo przeprowadzenie testów phishingowych zapewnia zgodność z ustawą.
Przy praktycznych ćwiczeniach mierzyć można odsetek poprawnych decyzji, czas przekazania zgłoszenia, jakość informacji zgłoszeniowej i to, czy pracownicy wiedzą, jak potwierdzić nietypową dyspozycję. Nie należy traktować wyniku jednej symulacji jako pełnego audytu SZBI. Dobre ćwiczenie dostarcza informacji, co uprościć w zasadach i czego jeszcze nauczyć, a nie służy do zawstydzania uczestników.
Przykładem uzasadniającym ćwiczenie potwierdzania dyspozycji finansowej jest opisany w PHISHLY przypadek wiadomości BEC podszywających się pod kierownictwo i faktury. Dla KSC istotne jest udokumentowanie działania kontroli płatności i sposobu weryfikacji, a nie rozpoznawanie nazwy kampanii.
Jak przygotować firmę do KSC w dziewięciu krokach?
Wdrożenie powinno zacząć się od ustalenia obowiązków, a zakończyć sprawdzeniem, czy firma potrafi rzeczywiście chronić usługę.
- Zidentyfikuj status prawny. Sprawdź art. 5, załączniki, wyjątki i sektor właściwy dla świadczonej usługi; zapisz uzasadnienie kwalifikacji.
- Wyznacz właściciela wdrożenia. Kierownictwo wskazuje odpowiedzialnych za ryzyko, systemy, edukację, kontakty z CSIRT i rejestrację w wykazie.
- Zrób spis usług i zależności. Ustal, które dane, systemy, urządzenia i dostawcy są potrzebni do świadczenia usługi; rozpoznaj skutki ich niedostępności.
- Oceń ryzyko i ustal plan. Zdecyduj, jakie zagrożenia mają znaczenie i jakie zabezpieczenia organizacyjne oraz techniczne odpowiadają ich skali.
- Zbuduj lub dostosuj SZBI. Opracuj zasadę nadawania dostępu, zarządzania zmianą, ochrony danych, współpracy z dostawcami i dokumentowania wykonanych działań.
- Przećwicz ciągłość działania. Sprawdź kopie zapasowe, procedury zastępcze, odtworzenie danych i komunikację między kierownictwem a zespołami.
- Przeszkol ludzi według ról. Ustal program wdrożeniowy, przypomnienia, edukację nowych osób i odrębny coroczny cykl dla wskazanych osób kierujących.
- Przetestuj decyzje i zgłoszenia. Wykonaj bezpieczne ćwiczenia, sprawdź czas przekazania informacji i popraw procedury, których ludzie nie rozumieją.
- Zamknij obowiązki formalne i przygotuj dowody. Zadbaj o wpis do wykazu, S46, kontakty z CSIRT, ewidencję zdarzeń, wyniki testów, protokoły szkoleń i plan audytu zgodny ze statusem podmiotu.
Przykład ilustracyjny: dział kadr w średniej firmie objętej KSC przygotowuje zasady udostępniania list płac. Kierownik procesu zatwierdza, kto może je odczytać, IT ustawia uprawnienia, kadry szkolą osoby upoważnione, a kontrola okresowa sprawdza, czy po zmianie stanowiska stare dostępy zostały usunięte. Wynik staje się dowodem stosowania polityki, a nie wyłącznie deklaracją.
Zgłaszanie incydentów KSC: pracownik, zespół i CSIRT
Zgłoszenie pracownika i formalne zawiadomienie zespołu CSIRT to dwa różne etapy. Pracownik powinien niezwłocznie przekazać podejrzenie do wskazanego punktu wewnętrznego, np. zespołu IT, osoby odpowiedzialnej za bezpieczeństwo lub firmowego systemu zgłoszeń. Podaje czas, objawy, dotknięty system i wykonane działania, nie usuwa pochopnie śladów i nie decyduje samodzielnie, czy zdarzenie osiągnęło próg ustawowy.
Osoba obsługująca incydent zabezpiecza potrzebne informacje, ocenia skutki dla usługi, ogranicza dostęp, decyduje o klasyfikacji i uruchamia plan ciągłości, jeżeli jest potrzebny. Podmiot objęty ustawą przekazuje formalne informacje do właściwego CSIRT na zasadach art. 11.
W przypadku incydentu poważnego art. 11 przewiduje co do zasady wczesne ostrzeżenie niezwłocznie, najpóźniej do 24 godzin od wykrycia, następnie zgłoszenie niezwłocznie, najpóźniej do 72 godzin i sprawozdanie końcowe nie później niż w ciągu miesiąca od zgłoszenia. Ustawa przewiduje szczególne zasady dla niektórych rodzajów podmiotów i sytuacji, dlatego konkretną ścieżkę formalną trzeba ustalić wcześniej. Nie każda awaria i nie każdy podejrzany e-mail jest incydentem poważnym.
Przykład ilustracyjny: pracownik pomocy IT otrzymuje informację, że dostęp do systemu obsługi klientów został nagle utracony. Przyjmuje zgłoszenie bez czekania na wyjaśnienie przyczyny, przekazuje je dyżurnemu bezpieczeństwa, a osoba odpowiedzialna ustala, czy incydent dotyczy ważnej usługi i czy konieczne są ustawowe powiadomienia. Ćwiczenie mierzy przekazanie informacji i decyzję, nie „wykrycie hakera”.
Takie zasady przydają się również, gdy zgłoszenie dotyczy próby podszycia się pod wsparcie techniczne. Materiał PHISHLY o fałszywym helpdesku w Microsoft Teams pokazuje, dlaczego pracownik powinien znać własny kanał zgłoszenia i zasady potwierdzania tożsamości, zamiast polegać na samym wyglądzie wiadomości.
Sankcje, błędne założenia i związki KSC z innymi standardami
Zaniedbanie KSC może spowodować przerwy w świadczeniu ważnych usług, utratę danych i koszty odtwarzania działania. Niezależnie od rzeczywistych szkód ustawa przewiduje nadzór, działania kontrolne i administracyjne kary pieniężne za naruszenie określonych obowiązków; odrębne reguły dotyczą odpowiedzialności kierownika. Ministerstwo Cyfryzacji wskazało, że przepisy dotyczące nakładania kar z nowelizacji zaczynają obowiązywać 3 kwietnia 2028 r. Nie oznacza to, że termin wdrożenia zabezpieczeń przesuwa się na ten dzień.
Do częstych błędów należą:
- „Nie jesteśmy podmiotem KSC, bo jesteśmy małą firmą”. Odpowiedź wymaga sprawdzenia branży, kryteriów i wyjątków, nie tylko liczby pracowników.
- „Odpowiada za to wyłącznie informatyk”. Art. 8d wskazuje także osobiste zadania kierownika dotyczące zasobów, przydzielania zadań i świadomości personelu.
- „KSC nakazuje każdemu coroczny test phishingowy”. Przepisy rozróżniają edukację personelu, coroczne szkolenie wyznaczonego kierownictwa i testowanie określonych środków bezpieczeństwa.
- „Certyfikat ISO 27001 zastępuje ustawę”. ISO/IEC 27001 to międzynarodowa norma systemu zarządzania bezpieczeństwem informacji; pomaga porządkować procesy, lecz nie zastępuje ustawowej kwalifikacji, terminów i formalnych zgłoszeń.
- „KSC i NIS2 to dwa niezależne obowiązki do odhaczenia”. NIS2 jest dyrektywą, a polska ustawa KSC ustanawia krajowe wymagania. W określonych sektorach trzeba uwzględnić także szczególne akty, w tym DORA.
- „Zgłoszenie podejrzanego zdarzenia oznacza przyznanie się do winy”. Wczesna informacja ułatwia ograniczenie skutków, ocenę kategorii zdarzenia i terminowe wykonanie obowiązków.
Co powinno zostać po przygotowaniu firmy do KSC?
Organizacja powinna mieć ustalony status prawny, wskazanego właściciela obowiązków, wykaz systemów i usług, ocenę ryzyka, stosowane zabezpieczenia, sprawdzone plany awaryjne, harmonogram edukacji i dowody jej przeprowadzenia. Musi też umieć przyjąć zgłoszenie, zdecydować o kategorii incydentu, skontaktować się z właściwym CSIRT i udokumentować wyniki testów oraz audytów.
KSC wymaga zarządzania, nie jednorazowego zakupu. Edukacja personelu i ocena skuteczności zabezpieczeń są częścią ochrony usług; coroczne szkolenie wskazanego kierownictwa ma odrębną podstawę w art. 8e. Działający system można rozpoznać po konkretnych decyzjach, terminach i dowodach, a nie po samej liczbie procedur.
Najczęstsze pytania
Co to jest krajowy system cyberbezpieczeństwa?
To ustanowiony ustawą system współpracy podmiotów świadczących ważne usługi, organów właściwych do spraw cyberbezpieczeństwa i zespołów reagowania na incydenty. Określa, kto odpowiada za zapobieganie zakłóceniom, obsługę zdarzeń i wymianę informacji.
Czy KSC jest tym samym co dyrektywa NIS2?
Nie. NIS2 jest dyrektywą Unii Europejskiej, a polska ustawa o KSC określa krajowy system i wdraża jej wymagania. Status i konkretne obowiązki firmy ocenia się na podstawie polskiej ustawy, z uwzględnieniem przepisów szczególnych.
Czy każda firma musi zarejestrować się w KSC?
Nie. Kwalifikację do kategorii podmiotu kluczowego albo ważnego ustala się według sektora, rodzaju usług, rozmiaru przedsiębiorstwa i wyjątków z ustawy. Samo zatrudnianie pracowników lub korzystanie z chmury nie przesądza o wpisie.
Jakie terminy obowiązują podmioty objęte nowelizacją KSC?
Dla podmiotów spełniających kryteria w dniu 3 kwietnia 2026 r. ministerstwo wskazało termin wpisu do 3 października 2026 r. oraz wdrożenia obowiązków i korzystania z S46 do 3 kwietnia 2027 r. Termin pierwszego audytu 3 kwietnia 2028 r. dotyczy wskazanej grupy nowych podmiotów kluczowych; dla innych sytuacji trzeba ustalić właściwy termin indywidualnie.
Czy KSC wymaga szkolenia wszystkich pracowników?
Art. 8 ust. 1 pkt 2 lit. i–j uwzględnia edukację personelu i cyberhigienę w środkach bezpieczeństwa, a art. 8d zobowiązuje kierownika do zapewnienia świadomości obowiązków. Ustawa nie ustanawia jednej częstotliwości ani identycznego kursu dla każdego pracownika.
Kto musi przejść coroczne szkolenie z KSC?
Zgodnie z art. 8e kierownik podmiotu kluczowego lub ważnego oraz osoba, której powierzono jego obowiązki w zakresie cyberbezpieczeństwa, przechodzą szkolenie raz w roku kalendarzowym. Udział musi być udokumentowany i obejmuje wykonywanie ustawowych obowiązków.
Czy testy phishingowe są obowiązkowe na mocy KSC?
Ustawa nie wymienia obowiązkowych symulowanych wiadomości phishingowych. Wymaga jednak określonych działań kontrolnych, w tym testowania systemów i planów ciągłości oraz oceny skuteczności środków bezpieczeństwa; symulacje mogą być jednym z dowodów, czy edukacja przekłada się na właściwe zachowania.
Ile czasu jest na zgłoszenie poważnego incydentu?
Zasadą art. 11 jest wczesne ostrzeżenie w ciągu najwyżej 24 godzin od wykrycia oraz zgłoszenie incydentu poważnego w ciągu najwyżej 72 godzin, z uwzględnieniem właściwości CSIRT i wyjątków ustawowych. Sprawozdanie końcowe przekazuje się co do zasady w ciągu miesiąca od zgłoszenia. Pracownik nie powinien sam rozstrzygać kategorii incydentu: zgłasza podejrzenie niezwłocznie wewnątrz firmy.
Czy certyfikat ISO 27001 wystarcza do spełnienia KSC?
Nie automatycznie. System zgodny z ISO/IEC 27001 może pomóc uporządkować zarządzanie bezpieczeństwem informacji, ale nie zastępuje ustalenia statusu podmiotu, wpisu do wykazu, terminów ustawowych i zgłaszania incydentów. Wymagania KSC trzeba sprawdzić osobno.
Źródła
- Dziennik Ustaw – ustawa z 23 stycznia 2026 r. zmieniająca ustawę o KSC (Dz.U. 2026 poz. 252) — Podstawa ustawowa: art. 8, 8d, 8e i 11, kategorie podmiotów i środki zarządzania ryzykiem.
- Ministerstwo Cyfryzacji – obowiązki podmiotów kluczowych i ważnych — Zakres stosowania, wpis do wykazu, wdrożenie SZBI, S46 i pierwsze audyty.
- Ministerstwo Cyfryzacji – najważniejsze terminy nowelizacji KSC — Oficjalne daty przejściowe dla podmiotów objętych zmianami.
- Ministerstwo Cyfryzacji i NASK – jak budować świadomość cyberbezpieczeństwa w organizacji — Praktyczne wyjaśnienie art. 8, 8d i 8e; edukacja personelu i dokumentowane szkolenia kierownictwa.
Czy pracownicy wiedzą, co zgłaszać i komu przekazać sygnał o incydencie?
Szkolenia PHISHLY pomagają ćwiczyć bezpieczne decyzje, zgłaszanie zdarzeń i zasady cyberhigieny potrzebne w organizacji objętej KSC.